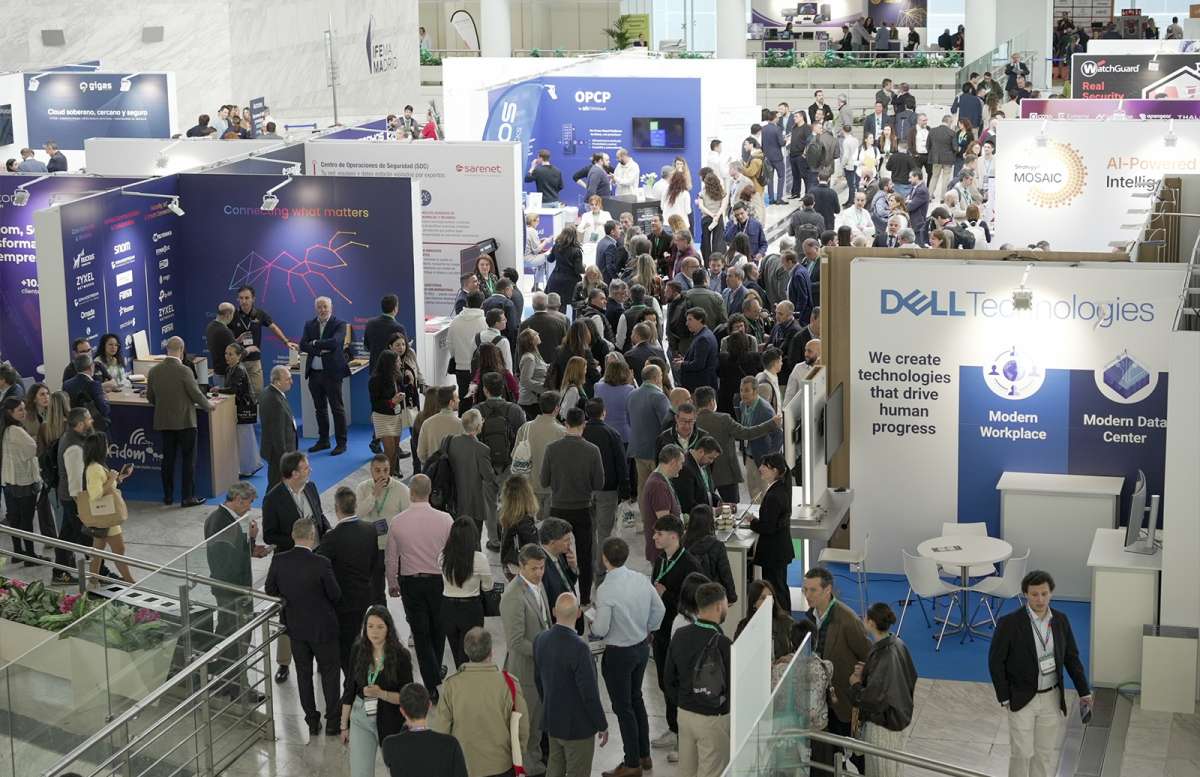
Un año más, la ciberseguridad fue uno de los ejes del Congreso ASLAN, cuya edición de 2026 se celebró la pasada semana en Madrid. A lo largo de tres días –17, 18 y 19 de marzo–, el congreso anual de la asociación de empresas TIC reunió a ponentes de primer nivel en torno a seis grandes áreas temáticas: Ciberseguridad, Data & Resilience, Digital Workspace, Inteligencia Artificial (IA), Cloud & Datacenter e Intelligent Networks.
Ciberseguridad con y para IA
En un panorama donde la inteligencia artificial tiene un impacto creciente tanto en tecnología como en negocio, resulta inevitable analizar cómo nos afecta la IA desde el punto de vista de la ciberseguridad. Este fue el objeto de la mesa redonda “Ciberseguridad reforzada con IA y machine learning”, en el primer día del congreso, que contó con la participación de Carlos Tortosa, responsable de Grandes Cuentas de ESET España; Carlos Molano, Channel Business Manager de SentinelOne; Fernando Martínez, Head of Key Account Management de Hornet Security; Fernando Cuervo, vicepresidente senior de Growth & EMEA de LuMu Technologies, y Jesús Manuel Dorta, responsable de la Unidad de Negocio de Ciberseguridad y Proyectos Especiales de Grupo Cibernos.
Estamos viviendo una sofisticación creciente de lo que Tortosa denominó el “lado oscuro de la IA”: herramientas como FraudGPT, DIG o WormGPT que se utilizan para generar código malicioso. Pero ¿cuáles son las principales amenazas potenciadas por IA? Según el experto de ESET España, estas se concentran en varios frentes: ataques adversarios, que manipulan los datos de entrada para engañar herramientas de IA legítimas; la inyección de datos corruptos durante el entrenamiento de los modelos para crear puertas traseras; la evasión avanzada de EDR y XDR mediante la ofuscación del código de malware, evitando así los análisis de comportamiento; la automatización de exploits; y el robo de datos aprovechando el llamado shadow AI, es decir, el uso no autorizado de modelos de IA por parte de los empleados de una organización.
No obstante, la inteligencia artificial también tiene un “lado luminoso”. Su aplicación permite acelerar la detección de amenazas, automatizar la respuesta ante incidentes, ampliar las capacidades de análisis de logs y de vulnerabilidades públicas para reforzar la ciberseguridad predictiva, y desarrollar sistemas de autenticación y algoritmos de detección de manipulaciones o deepfakes. ESET emplea la IA en su motor de detección avanzado, en su motor interno de machine learning Augur y en su herramienta de gestión de la seguridad ESET Protect.
Carlos Molano advirtió de que la extensión de la inteligencia artificial, unida a la multiplicación de identidades, contribuye a que los riesgos aumenten de manera exponencial. Pero “este uso malicioso de la IA hay que combatirlo con IA”, afirmó. La protección contra amenazas impulsadas por IA que ofrece SentinelOne se centra en cuatro focos principales: el uso de IA por parte de los empleados, asistentes de generación de código para desarrolladores, reducción de riesgos en la inyección de prompts en aplicaciones de IA, y despliegue y utilización de IA agéntica.
Desde Hornet Security, Martínez repasó las principales amenazas derivadas del uso indebido de la inteligencia artificial: la adopción descontrolada de herramientas, el uso malicioso de agentes, la evolución hacia un ransomware 3.0 que ya no secuestra los datos, sino que los manipula para comprometer la confianza en los mismos, el creciente empleo de técnicas man in the middle para atacar los métodos de identificación, los ataques de ingeniería social para resetear cuentas con privilegios, la expansión de la superficie de ataque al software as a service (SaaS) y la utilización de extensiones de navegador maliciosas o vulnerables. Además, recordó que la IA permite que cualquiera pueda crear una herramienta de malware, por lo que ya no es necesario ser un experto en programación para desarrollar ransomware o troyanos.
A ello se suman los riesgos asociados a la sobreexposición de datos corporativos en Microsoft Copilot y el riesgo de infección en cadena de agentes de IA, lo que incrementará la superficie de ataque dentro de las organizaciones. Frente a este escenario, Hornet propone “una visión holística de la ciberseguridad”, en la que, además de tener muy claro todo lo relacionado con los datos que se comparten dentro de una compañía, se realicen revisiones periódicas de los prompts.
Por su parte, Cuervo explicó cómo funcionan la evasión de los EDR y los controles de ciberseguridad básicos. La primera técnica de evasión se basa en las propias limitaciones del EDR ante el crecimiento de la superficie de ataque y el conocimiento de los atacantes sobre cómo evadir las defensas; de hecho, actualmente se venden kits de evasión de EDR y herramientas de phishing cada vez más sofisticadas. Para hacer frente a esta amenaza, según Cuervo, hay que identificar y resolver los puntos ciegos en la arquitectura y la estrategia de seguridad actuales, asegurarse de que todas las herramientas se comunican entre sí, y “hacer de la visibilidad de la red el eje central de la estrategia”, ya que lo único que los atacantes no pueden evitar es dejar rastro de su presencia en la red.
Dorta destacó los beneficios que puede aportar la inteligencia artificial para avanzar “desde el SOC tradicional a un SOC cognitivo”, lo que da significado a los eventos. “El desafío para el SOC ya no está en la ingesta de eventos, el verdadero problema está en interpretar esa información y darle contexto”, aseguró el responsable de Ciberseguridad y Proyectos Especiales de Grupo Cibernos. El SOC cognitivo aporta comprensión semántica, un uso de la IA local como asistente, un contexto en tiempo real y apoyo a las decisiones con recomendaciones fundamentadas. En este ámbito, las herramientas de IA desempeñan papel clave a la hora de interpretar la información, definir un contexto e incluso generar respuestas.
Ciberresiliencia en el contexto actual
Asumiendo que todas las organizaciones van a sufrir, tarde o temprano, algún ciberataque, y que el dato constituye hoy día la base de los negocios, el respaldo de la información resulta fundamental.
Por ello, es necesario contar con estrategias de ciberresiliencia que complementen a las de ciberseguridad. Esta creciente tendencia a tomar en consideración la ciberresiliencia estuvo muy presente en el gran encuentro anual de ASLAN, con un stage propio de Data & Cyber Resilience que acogió más de 20 presentaciones, así como la mesa redonda “Ciberresiliencia, máxima protección para el dato y el negocio”. En ella, Andrei Yankovskiy, Cloud Support Engineer de ReeVo; Guillermo de Escudero, Presales Systems Engineer de Dell Technologies; Víctor Pérez de Mingo, director de Preventa de Veeam, y Alexandre Adam, Enterprise Account Executive de Riot, debatieron acerca de las mejores estrategias de ciberresiliencia.
Para Andrei Yankovskiy, “urge un cambio de perspectiva: no debemos ver la ciberseguridad como algo técnico, sino como algo que forma parte de los procesos de negocio”. La estrategia de ReeVo trabaja aquí en varios frentes: conocer las amenazas, reducir la superficie de ataque, realizar una supervisión y dar una respuesta a todos los incidentes que puedan ocurrir.
En el caso de Dell Technologies, la estrategia en el ámbito de la ciberresiliencia va más allá de la estrategia de backup tradicional. Se basa en la ausencia de certezas, en un enfoque zero trust, en la imposibilidad de detectar lo desconocido y en el denominado “principio de Kerckhoffs”, que parte de la premisa de asumir que el enemigo conoce nuestros sistemas. Bajo un concepto de ciberresiliencia definido, según De Escudero, como “la capacidad de los sistemas digitales de anticipar, resistir, recuperarse y adaptarse a condiciones adversas”, la estrategia de la compañía se articula en tres pasos: blindarse, detectar y restaurar.
El especialista de Dell Technologies también diferenció entre disaster recovery y cyber recovery. Este último, además de por su objetivo de afrontar las consecuencias de ciberataques, se caracteriza por estar aislado, restringido al CISO y su equipo, poder ubicarse tanto en entornos locales como remotos y estar diseñado para salvaguardar las operaciones más críticas, no la totalidad de las operaciones del negocio. De Escudero concluyó señalando que la capacidad de recuperación integral se basa en la inmutabilidad y el aislamiento de los datos, así como en la inteligencia necesaria para analizar qué accede a ese entorno para poder protegerlo.
Por su parte, Víctor Pérez de Mingo ofreció varios consejos en materia de ciberresiliencia. Partiendo de la base de que el 74% de las organizaciones sufre un riesgo manifiesto de exfiltración de sus datos y de que más del 30% sobreestima su nivel real de madurez en seguridad, subrayó la necesidad de asumir que siempre existe una brecha, verificar de forma explícita quién accede a qué áreas y aplicar siempre el menor nivel de privilegios posible. Además, recordó que la gestión de identidades, accesos y datos son siempre responsabilidad de la propia organización, independientemente del modelo de responsabilidad compartida con hyperscalers y proveedores de servicios.
Si estos principios se trasladan a la data resilience, es necesario apostar por la separación de dominios de hardware y software, diseñar arquitecturas resilientes basadas en múltiples zonas y, por último, garantizar la inmutabilidad del dato, es decir, que no pueda ser borrado ni alterado. El director de Preventa de Veeam concluyó con una regla de oro, la “3-2-1”: disponer de al menos tres copias de los datos, en al menos dos tecnologías distintas, y asegurar que al menos una de ellas sea inmutable y proporcione un air gap, preferiblemente fuera de la infraestructura y solo accesible en modo lectura.
La ciberresiliencia está también estrechamente ligada al factor humano. En este sentido, Alexandre Adam abordó cómo “reinventar la seguridad de los empleados”, defendiendo, frente a la formación tradicional, una “visión ESPM” de gestión de la postura de ciberseguridad del empleado, basada en medir el factor humano y su evolución en el tiempo: si tienen activada la autenticación en dos factores, si reutilizan contraseñas, etc. Con este objetivo, Riot ha desarrollado un agente, Albert, que interactúa directamente con los empleados a través de canales corporativos habituales –Teams, Google Chat o Slack– para formarles y concienciarles en ciberseguridad mediante píldoras formativas de pocos minutos distribuidas a lo largo del año.
Respecto a las estrategias de ciberresiliencia que deben implementar las pequeñas empresas, los ponentes coincidieron en que aquellas con menos recursos deben comenzar por hacer un análisis de sus datos críticos y elegir las soluciones en consecuencia.
Seguridad en entornos de movilidad crítica y OT
El desarrollo del Internet of Things (IoT) y de las redes móviles 5G ha permitido a las empresas conectar una amplia gama de dispositivos a la red para recopilar y compartir información, lo que les proporciona una visión global y en tiempo real de sus sistemas y procesos. A ello se suma el uso creciente –y en algunos sectores hegemónico– de dispositivos móviles en trabajos de campo como la construcción, las explotaciones agrícolas o la logística y el reparto… La contrapartida es que cada dispositivo móvil conectado puede convertirse en un punto de entrada para un ciberataque, comprometiendo la propia eficiencia operativa de la compañía.
No es de extrañar, por tanto, que algunas de las sesiones celebradas en el Congreso ASLAN de este año giraran en torno a la seguridad en entornos industriales y de movilidad crítica. Es el caso de la presentación “La evolución de la seguridad en entornos de movilidad crítica”, que tuvo lugar el martes 17 en el Stage Cybersecurity de la mano de SOTI.
David Parras, director regional de SOTI para el Sur de Europa, explicó cómo los dispositivos móviles críticos –aquellos que tienen que estar funcionando sin interrupción, utilizados por arquitectos, repartidores o agricultores, pero también por miembros del Ejército y las Fuerzas de Seguridad del Estado– están expuestos a todo tipo de incidentes, desde la descarga de la batería a intrusiones y ataques.
Para protegerlos, el enfoque de seguridad propuesto por SOTI se articula en base a cinco aspectos fundamentales: visibilidad total 24/7 de los dispositivos; diagnóstico inteligente apoyado en la IA de SOTI Stella; gobierno unificado mediante una única plataforma para todos los dispositivos; priorización de riesgos, con KPIs de riesgos comprensibles para los directivos, gracias a su solución de diagnóstico Xsight y a la automatización; y, por último, una postura anticipatoria que pase de soluciones reactivas a proactivas. “La seguridad industrial del futuro no se construye respondiendo a incidentes, se construye eliminando las condiciones que permiten esos incidentes”, concluyó Parras.
En cuanto a la ciberseguridad en entornos OT, estos plantean importantes desafíos, ya que un mayor número de dispositivos conectados y la ampliación del perímetro de la red incrementan significativamente la complejidad para los responsables de proteger la infraestructura. De hecho, Gartner prevé que en 2027 “el 70% de los incidentes de seguridad tendrán su origen en dispositivos IoT gestionados inadecuadamente”.
Durante la presentación “Ciberseguridad OT” del primer día del congreso, Cristóbal Corredor, IT Channel Account Manager Iberia en Motorola Solutions, advirtió de que “a menudo caemos en la falsa creencia de que las cámaras de videovigilancia, los lectores de acceso o la sensórica garantizan por sí solas nuestra protección, cuando en realidad pueden convertirse en puertas abiertas para los ciberataques”. Para responder a este riesgo, es necesario implementar una estrategia de seguridad convergente que integre de forma eficaz las soluciones de seguridad física de la organización con las mejores prácticas de ciberseguridad. Solo así se puede asegurar el blindaje de todos estos dispositivos.
Gestión de identidades
Por último, la gestión de identidades, accesos y cuentas privilegiadas también supone un elemento crucial en un mundo donde el concepto tradicional de perímetro de seguridad se ha difuminado con la extensión de la movilidad y del puesto de trabajo digital.
En la mesa redonda “La gestión de identidades como base de la seguridad TI”, celebrada también el martes 17, Joan Vives (Technical Consultant de Manage Engine), Manel Jadraque (director de Negocio de Interbel), Mar García (Country Manager de Okta) y María José Gutiérrez (directora de Marketing y Comunicación de Redtrust) abordaron cómo el manejo adecuado de las identidades es fundamental para los sistemas de seguridad empresarial modernos.
Así, en el ámbito de la gestión de identidades y accesos, se habla de las “Cuatro Aes”: Administración, Autenticación, Autorización y Auditoría. La Administración se centra en la creación y gestión de cuentas de usuario, lo que incluye dar de alta nuevos usuarios, actualizar roles y dar de baja cuentas cuando los usuarios abandonan la organización.
En este punto, resulta imprescindible contar con una solución robusta de gestión de identidades y accesos, tanto para usuarios como para clientes. Sus aportaciones en términos de seguridad son claras: verificación remota de identidad resistente a deepfakes, firma digital, registros electrónicos, autenticación multifactor sin contraseña resistente al phishing o provisión automatizada de usuarios.
De este modo, una solución de gestión de identidades permite a las empresas proteger sus datos y sistemas de forma más eficaz, al tiempo que ofrece a los usuarios una experiencia segura y sin fricciones, mejorando así la confianza en su marca.
¿Qué papel puede jugar la inteligencia artificial en la gestión de identidades y accesos? En la sesión “Identidad digital como motor de negocio: de las políticas de seguridad a su ejecución real con IA”, celebrada en el Stage Data & Cyber Resilience, Gabriel Buades, fundador y CTO de Soffid, mostró cómo la IA ya permite trasladar las políticas de seguridad en controles automatizados, medibles y alineados con los procesos de negocio. El uso de modelos avanzados de Identity & Access Management (IAM) y Privileged Access Management (PAM) facilita a las organizaciones optimizar la gestión del ciclo de vida de los usuarios, reducir riesgos operativos y mejorar la productividad, todo ello sin un aumento de la complejidad tecnológica.
No obstante, la IA no solo supone una ayuda en la gestión de identidades, sino que también implica desafíos, como los derivados de la popularización de los agentes de IA –se estima que a finales de 2026 habrá más de 80 agentes por cada empleado humano–. Firmas especializadas en la gestión de la identidad digital como Redtrust ya tienen previsto empezar a trabajar a finales de año en certificados para agentes de IA. Redtrust, que se define a sí misma como “un firewall de certificados”, ofrece una gestión y custodia centralizada de todos los certificados digitales de los usuarios de una empresa, estableciendo permisos y creando un registro de eventos para cada usuario.
Pero es en el puesto de trabajo donde el reto de gestionar la identidad, la presencia y la seguridad se hace más evidente. En la presentación de Primion dentro del Stage Digital Workspace, celebrada el jueves 19, su Country Manager, Javier Alonso, señaló que “el lugar de trabajo actual ya no es un lugar único”: es una red de personas que se mueven constantemente entre espacios, roles, horarios y niveles de responsabilidad. El trabajo híbrido, los equipos dinámicos y las operaciones flexibles han configurado una nueva realidad en la que las organizaciones deben preservar la seguridad y la confianza en entornos donde casi nada es permanente y su fuerza laboral está en continuo movimiento.
Para gestionar la identidad, la presencia y la seguridad en este entorno, las compañías han de comprender quién está en cada uno de sus espacios, por qué está ahí, cuándo debería estar y qué nivel de confianza debe tener en cada momento. Y, según Alonso, esto no debe hacerse mediante un control rígido, sino a través de una gestión inteligente y adaptable, diseñada para entornos laborales dinámicos. Gracias a credenciales de identidad seguras y flexibles, empleados, visitantes y colaboradores pueden autenticarse de distintas formas adaptadas a cada contexto y situación.
Deja un comentario