Autor: admin

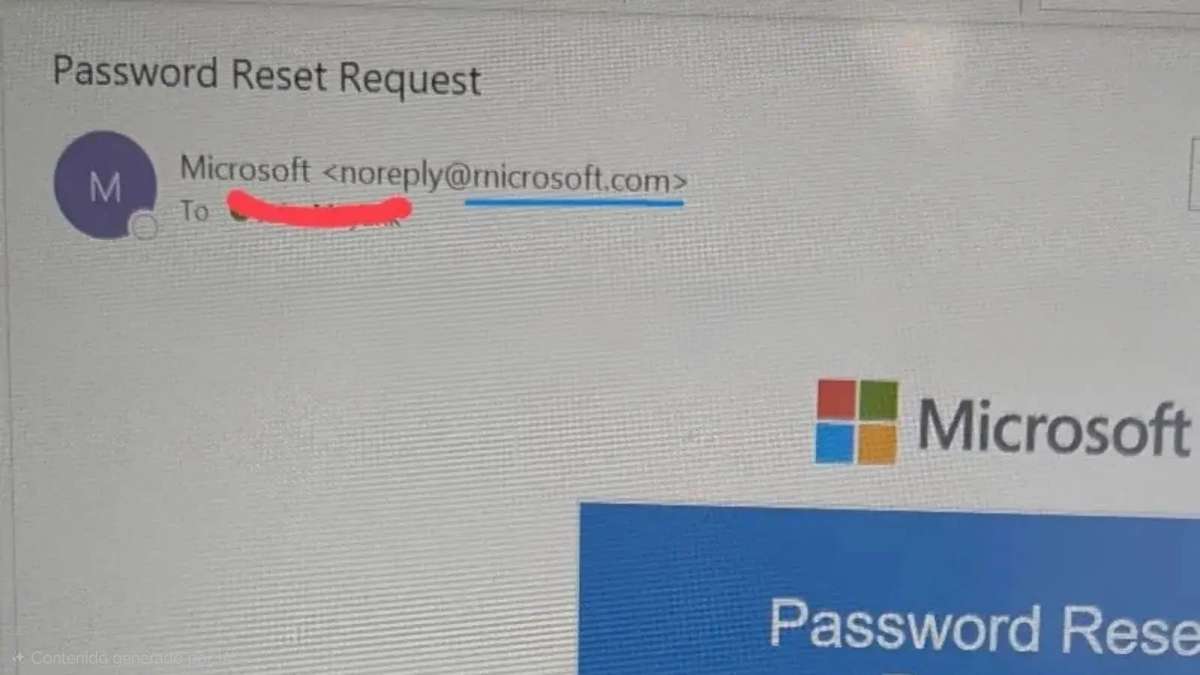
  • Cuidado si recibes un email de rnicrosoft porque no es de microsoft: lee bien

    Cuidado si recibes un email de rnicrosoft porque no es de microsoft: lee bien

    No puede decirse que los ciberdelincuentes no tengan imaginación o ingenio para sus ciberataques. Más allá de las sofisticadas técnicas que se están conociendo últimamente también tiran de otras más caseras y que se aprovechan de engañar al ojo humanoLos cibermalos han adquirido el dominio rnicrosoft.com, sustituyendo de forma estratégica la letra ‘m’ con la combinación de caracteres ‘r’ y ‘n’. Además, han generado una réplica visual casi perfecta del dominio legítimo de Microsoft.

    El truco está en que cuando la r y la n aparecen al lado el interletraje de ambas letras imita la apariencia de la m. Dado que el cerebro humano tiende a autocorregir errores de texto, el engaño visual resulta particularmente efectivo.

    En el caso de monitores de escritorio de alta resolución la diferencia es más evidente cuando los observadores son perspicaces. Pero este engaño funcionaría particularmente bien al escanear emails o visualizar contenido en smartphones. Al haber limitaciones de espacio en la pantalla las barras de las direcciones pueden tapar parcialmente las URLs completas, ocultando el dominio malicioso.

    No eres mi ‘typo’

    La sutileza es lo que le estaría haciendo funcionar tan bien esta técnica. No puede decirse que sea un ataque especialmente novedoso, porque estas confusiones se llevan aprovechando décadas y más con la empresa de Redmond como gancho. Es lo que se conoce como typosquatting o ataques de homoglifos. En ellos, los amigos de lo ajeno registran nombres de dominio que son variaciones con errores ortográficos de sitios web legítimos para engañar a los usuarios.

    Así, otros dominios que se han usado para phising emulando a la firma tecnológica son microsos0ft.com, microsoft-support.com, microsoft.co o microsft.com.

  • Cinco medidas básicas para evitar accesos no deseados a tus dispositivos

    Cinco medidas básicas para evitar accesos no deseados a tus dispositivos

    El incremento de ciberataques, unido al uso intensivo de servicios online, ha generado un entorno donde proteger los dispositivos se ha vuelto una necesidad prioritaria.

    La situación adquiere mayor relevancia si se tiene en cuenta el impacto que estos problemas generan en personas vulnerables.

    La falta de familiaridad tecnológica en usuarios mayores y la ausencia de hábitos de seguridad en menores han expuesto a muchas familias a llamadas fraudulentas y accesos indebidos a información privada.

    El hecho de que según SPC casi el 60% de quienes cuidan a personas sénior expresen preocupación por este tipo de engaños refleja un panorama donde la prevención debe ocupar un lugar central.

    Mantener los dispositivos actualizados, un primer paso esencial

    Las actualizaciones periódicas representan la forma más directa de proteger un dispositivo frente a amenazas. Más allá de añadir funciones nuevas, las marcas corrigen vulnerabilidades que pueden abrir una puerta a intrusiones no deseadas.

    Los sistemas operativos incorporan parches de seguridad capaces de bloquear fallos recién detectados, lo que convierte las actualizaciones en un recurso de protección continuo.

    Además, la revisión de las aplicaciones instaladas también tiene un impacto significativo. Muchas de ellas contienen mejoras que se lanzan para cerrar brechas de seguridad y optimizar la protección interna. Mantener el software desactualizado incrementa el riesgo de que un ciberdelincuente explote un fallo conocido.

    Por este motivo, revisar de forma periódica la tienda oficial del dispositivo permite garantizar que todas las herramientas funcionan bajo estándares actualizados.

    Controlar los datos a los que acceden las aplicaciones

    Una parte importante de la información personal almacenada en un dispositivo no proviene de las acciones directas del usuario, sino de los permisos otorgados a aplicaciones que no siempre los necesitan.

    El acceso a la ubicación, a la cámara o al micrófono puede convertirse en una vía de exposición inesperada si no se revisa con frecuencia.

    Con el paso del tiempo, muchos servicios solicitan permisos que no son imprescindibles para su funcionamiento. Evaluar estos accesos desde el menú de ajustes es una forma sencilla de tener más control sobre la privacidad. Limitar la información compartida ayuda a minimizar los riesgos y evita que aplicaciones poco fiables recopilen datos sensibles.

    La revisión periódica de estos permisos es especialmente útil para quienes no tienen experiencia tecnológica y pueden aceptar solicitudes sin leerlas detenidamente.

    Evitar conectarse a redes públicas sin tomar precauciones

    Las redes abiertas que se encuentran en aeropuertos, cafeterías o centros comerciales continúan siendo uno de los puntos más vulnerables para un dispositivo.

    La ausencia de cifrado adecuado o la posibilidad de que la red haya sido manipulada pueden exponer la información enviada y recibida. Aunque los dispositivos actuales alertan de la presencia de redes abiertas, esa función no mide su nivel de seguridad.

    Desactivar la conexión automática o evitar el uso de servicios sensibles mientras se navega en redes públicas es una medida prudente. En muchos casos, la tentación de ahorrar datos móviles lleva a utilizar estas redes sin valorar el riesgo real.

    Adoptar una actitud preventiva ayuda a impedir que terceros intercepten comunicaciones o intenten acceder a contenidos privados.

    Aprovechar las herramientas de seguridad integradas y proteger la información personal

    Los dispositivos modernos incluyen sistemas que analizan comportamientos sospechosos, verifican aplicaciones y alertan sobre riesgos potenciales. Estas funciones suelen estar activadas por defecto, aunque conviene comprobar que no se hayan deshabilitado accidentalmente.

    Herramientas como Google Play Protect contribuyen a detectar software malicioso y a reforzar la seguridad sin necesidad de recurrir a soluciones externas.

    Del mismo modo, la creación de copias de seguridad periódicas garantiza que la información esencial permanezca protegida ante un fallo técnico, una pérdida o un intento de acceso indebido.

    Almacenar estos datos en la nube o en un dispositivo físico aporta una capa adicional de tranquilidad, ya que permite recuperar contenido de forma rápida en caso de emergencia.

    Acompañar a niños y personas mayores en la creación de hábitos digitales seguros

    El desarrollo de la seguridad digital en el entorno familiar depende en gran medida del acompañamiento. Los menores necesitan aprender a distinguir contenido fiable, evitar descargas inseguras y no compartir datos personales.

    La educación temprana en este ámbito tiene un impacto directo en su capacidad para enfrentarse a riesgos digitales a medida que crecen.

    En el caso de las personas mayores, la inseguridad ante nuevas tecnologías dificulta la gestión de sus dispositivos. Las llamadas fraudulentas siguen siendo uno de los problemas más extendidos, lo que exige un apoyo constante para reconocer amenazas y manejar con seguridad las herramientas que utilizan a diario.

    La protección de los dispositivos no es un proceso complejo y se basa en hábitos sencillos que pueden integrarse fácilmente en la rutina diaria.

  • WhatsApp y Signal atacados con spyware comercial y troyanos de acceso remoto

    WhatsApp y Signal atacados con spyware comercial y troyanos de acceso remoto

    El uso de apps como WhatsApp y Signal va desde conversaciones personales hasta intercambios críticos en ámbitos profesionales, políticos y diplomáticos.

    En los últimos meses se han documentado campañas sofisticadas dirigidas a comprometer comunicaciones que hasta ahora se consideraban altamente seguras.

    Los informes recientes muestran que las amenazas han evolucionado a un ritmo preocupante. El uso de spyware comercial y troyanos de acceso remoto ha aumentado, impulsado por herramientas avanzadas capaces de explotar fallos desconocidos o manipular funciones internas de estas plataformas.

    Tanto usuarios de alto perfil como organizaciones sensibles se encuentran entre los principales objetivos, lo que añade urgencia a la necesidad de reforzar las medidas de protección digital.

    Amenazas que evolucionan con rapidez

    La Agencia de Seguridad de Infraestructura y Ciberseguridad de Estados Unidos ha alertado de campañas activas que buscan infiltrarse en dispositivos a través de servicios de mensajería.

    Estas operaciones destacan por la precisión con la que seleccionan a sus víctimas y por la capacidad de combinar ingeniería social con exploits técnicos.

    Las tácticas empleadas incluyen el secuestro de cuentas mediante la vinculación de dispositivos, la distribución de aplicaciones falsificadas y el uso de fallos críticos para instalar software espía sin que el usuario lo perciba.

    Los analistas han observado que estas campañas no afectan exclusivamente a un país o región, sino que se distribuyen entre Europa, Oriente Medio y Estados Unidos.

    Los actores maliciosos buscan preferentemente perfiles con acceso a información sensible, como funcionarios gubernamentales, personal militar o miembros de organizaciones relevantes.

    El objetivo final es obtener acceso silencioso y prolongado a datos internos, conversaciones o archivos estratégicos.

    Ataques dirigidos a aplicaciones legítimas

    Diversas campañas detectadas en los últimos meses imitan servicios populares para engañar a los usuarios.

    Algunas variantes de spyware para Android se han distribuido haciéndose pasar por aplicaciones de mensajería conocidas, lo que permite a los atacantes obtener permisos extensos en los dispositivos afectados.

    Este método ha sido especialmente efectivo en regiones donde la instalación de apps desde fuentes externas es común y donde las campañas se difunden a través de canales como Telegram.

    Explotación de vulnerabilidades críticas

    Uno de los elementos más preocupantes es el uso de fallos recientemente descubiertos en sistemas operativos y aplicaciones.

    Se han identificado intentos de comprometer dispositivos mediante vulnerabilidades de iOS, Samsung y servicios de mensajería que permiten la ejecución de código malicioso sin interacción del usuario.

    Estos ataques de cero clic representan una amenaza especialmente grave porque pueden activarse sin abrir enlaces ni descargar archivos, lo que dificulta enormemente su detección.

    Ingeniería social y aplicaciones manipuladas

    La ingeniería social sigue siendo una de las tácticas más efectivas para la distribución de spyware. Los atacantes diseñan mensajes o páginas de descarga que imitan a la perfección las plataformas originales.

    Cuando el usuario instala la aplicación falsificada, el software malicioso obtiene acceso a funciones del sistema como micrófono, cámara, ubicación o galerías de imágenes. Esta capacidad de recopilar información sensible convierte a estos troyanos en herramientas extremadamente peligrosas.

    Ataques a través de funciones legítimas

    En algunos casos se han aprovechado características de las propias aplicaciones. La función de dispositivos vinculados se ha usado para secuestrar cuentas mediante la activación remota desde sistemas controlados por atacantes.

    Al obtener acceso a un código QR o manipular los mecanismos de autenticación, los actores maliciosos pueden replicar sesiones, interceptar conversaciones o instalar cargas adicionales.

    Riesgos para usuarios de alto valor

    La mayoría de estas operaciones están dirigidas a personas con responsabilidades gubernamentales, empresariales o diplomáticas. La información a la que acceden estas víctimas puede tener un alto valor estratégico.

    Sin embargo, la evolución del spyware comercial hace que cualquier usuario pueda encontrarse expuesto sin saberlo, especialmente si instala aplicaciones de fuentes no verificadas o ignora señales de advertencia del sistema.

    Cómo protegerse ante estas amenazas

    Los expertos recomiendan reforzar las prácticas de seguridad digital para reducir las posibilidades de sufrir un ataque.

    Una de las principales medidas es utilizar aplicaciones que implementen cifrado extremo a extremo real, además de sistemas de autenticación resistentes al phishing.

    Es fundamental evitar métodos basados en SMS y optar por credenciales almacenadas en hardware seguro o sistemas compatibles con estándares modernos.

    Importancia de mantener dispositivos actualizados

    Los fallos explotados por estas campañas suelen ser corregidos rápidamente por los fabricantes. Por ello, actualizar el software es una capa de defensa esencial.

    Las versiones más recientes de los sistemas móviles incorporan mejoras en aislamiento de procesos, gestión de permisos y protección ante exploits, lo que reduce significativamente la superficie de ataque.

    Selección adecuada del hardware

    Optar por dispositivos con un buen historial de actualizaciones y protección avanzada marca una diferencia considerable. Los teléfonos con parches frecuentes y garantías de seguridad prolongadas ofrecen una protección mucho mayor frente a amenazas complejas.

    En el caso de Android, también es importante verificar que Google Play Protect esté activado y revisar los permisos otorgados a las aplicaciones.

    Auditoría y supervisión continua

    Los usuarios deben revisar periódicamente la configuración de sus dispositivos, especialmente en lo referente a permisos y aplicaciones instaladas. Limitar el acceso a funciones sensibles y supervisar nuevas instalaciones contribuye a detectar anomalías a tiempo.

    La combinación de vigilancia constante, hábitos digitales seguros y tecnología actualizada es clave para proteger la privacidad en un escenario de riesgo creciente.
  • El grupo de ransomware Everest pide a Iberia 6 millones de dólares de rescate

    El grupo de ransomware Everest pide a Iberia 6 millones de dólares de rescate

    La ciberseguridad de Iberia sigue trayendo cola. El conocido grupo de ransomware Everest afirma haber comprometido 596 GB de datos internos de la empresa. 

    En su página de filtraciones se jactan de haberse hecho con información que incluye nombres de clientes, detalles de contacto, fechas de nacimiento, información de viajes y reservas, datos de tarjetas enmascarados y perfiles de marketing. 

    Por otro lado, el grupo asegura haber conseguido 430 GB de archivos .eml, que contendrían más de 5 millones de registros. Con estos serían capaces de visualizar la información de reservas, pero también editarla. 

    Desde Cybernews han investigado la declaración y tienen indicios de que la banda no va de farol. Los archivos .eml se usan para almacenar mensajes de emails y en ellos las aerolíneas suelen incluir una parte significativa de los detalles de los vuelos en dichos correos. Everest, cuentan, podría modificar la información de las reservas fácilmente simplemente teniendo a mano un solo apellido y la referencia de la reserva. 

    Los ciberdelincuentes han pedido un rescate de 6 millones de dólares a la compañía aérea, prometiendo que si reciben el pago no harán pública ni una sola reserva ni un solo dato personal.  

    “Una  fuga de datos completa tendría consecuencias catastróficas tanto para clientes como para la compañía, abriendo las puertas a una ola masiva de spam y fraude”, comentan los cibermalos para presionar al gigante español.

    Los investigadores señalan que la banda podría incluso cambiar los itinerarios de los vuelos, lo cual le daría una gran capacidad de ‘negociación’ para pedir una cuantía tan alta. Los daños financieros a Iberia podrían ser muy grandes.

    Hace unos días la empresa envió un correo electrónico para avisar a sus clientes de que se había dado un incidente de seguridad a través de un proveedor externo, asegurando que la credenciales de inicio de sesión no habían sido robadas. 

    Lo hizo ocho días después de que Escudo Digital informara sobre una posible falla. Un actor de amenazas afirmaba a mediados de mes que había vendido 77 GB de datos internos por 150.000 dólares. En un post en un foro el pirata informático comentaba que había conseguido datos técnicos del A320/A321, archivos de mantenimiento de AMP, información del motor y otros documentos internos.

    Teniendo en cuenta todo esto parece que Iberia no ofreció el panorama completo y el agujero de seguridad podría ser bastante más grave del identificado o comunicado inicialmente. 

    Desde el departamento de Comunicación de Iberia nos comentan en relación con esta última demanda del grupo de ransomware Everest lo siguiente: “Efectivamente, tuvimos un acceso no autorizado a nuestros datos. Hemos ido avisando a todos los clientes afectados. También lo denunciamos ante la UCO, la Agencia de Protección de Datos e INCIBE. El acceso se produjo en repositorio de comunicación alojado y administrado por un tercero. La información contenida en ese sistema de intercambio de información es limitada y no es operacional, por lo que no se ha puesto en riesgo la seguridad de los vuelos. Hemos establecido medidas de seguridad adicionales, como un doble factor de autenticación para todos los afectados de manera que nadie (aparte de ellos) pueda modificar su reserva o hacer cualquier gestión a través de la APP, la web iberia.com o el call center. De momento, no hay constancia de que se haya realizado alguna actividad fraudulenta con estos datos”.

    El ascenso de Everest

    Everest ha venido operando desde, al menos, diciembre de 2020. En sus inicios sse centraba más en la exfiltración de datos, con fines de extorsión. Pero con el tiempo fue evolucionando hacia un modelo de ‘doble extorsión’.

    Desde al menos 2021 el grupo también actúa como un bróker de acceso inicial, dedicándose a conseguir accesos iniciales a redes corporativas vulneradas y, en ocasiones, vendiéndolos a otras bandas criminales para que realicen el ataque completo.

    Aunque no se conoce con exactitud desde donde opera, sus víctimas suelen estar en occidente, teniendo en su punto de mira a compañías de infraestructuras críticas en EE.UU y en Europa. Se cree que algunos de sus miembros residen en países de la antigua Unión Soviética o hablan ruso. 

    Entre sus víctimas están BMW, el Aeropuerto de Dublín y, más recientemente, la empresa de ropa deportiva Under Armour. Un informe publicado hace unos meses indicaba que Everest había comprometido más de 230 organizaciones desde su aparición. 

  • Un ciberataque a un proveedor TI de notarías filtra decenas de miles de DNIs españoles

    Un ciberataque a un proveedor TI de notarías filtra decenas de miles de DNIs españoles

    El proveedor de software, hardware y gestión para notarías Notin.es habría sufrido un ciberataque que habría dejado una cantidad sustancial de detalles personales y documentación en manos de los actores de amenazas. 
    Los ciberdelincuentes afirman que su ‘botín’ incluye miles de escaneos de DNIs, pasaportes y números de identificación de extranjeros (NIE) de clientes. 

    Además, se jactan de haber obtenido escrituras notariales completas (con contratos de compraventa, hipotecas y testamentos) que contienen nombres completos, fechas de nacimiento, direcciones, estado civil, condiciones financieras de las transacciones, números de cuenta (IBAN) y datos catastrales.

    Asimismo, Everest presume de disponer de documentos fiscales confidenciales y documentos financieros internos de notarías (facturas, recibos), ambos conteniendo datos personales muy sensibles, como ingresos, direcciones residenciales, profesiones, nombres, información sobre testamentos, estado civil y composición familia. 

    Por el momento se desconoce cuántas personas podrían estar afectadas exactamente por la brecha de datos.

    Tampoco hay información sobre a cuánto habría ascendido la cuantía del rescate exigido por el grupo. 

    Everest opera desde al menos 2021, probablemente desde algún país de habla rusa. Su modus operandi es la doble extorsión: primero roban datos sensibles y luego cifran sistemas, amenazando con publicar la información si no se paga rescate. También vende accesos internos de redes a otros ciberdelincuentes. Entre sus víctimas internacionales figuran empresas como AT&T, Collins Aerospace o Coca‑Cola Middle East.

    En España, Everest ha atacado recientemente a grandes organizaciones. En noviembre se atribuyó ataques a Iberia y a Air Miles España (Travel Club), exfiltrando datos de clientes y sistemas internos, siguiendo su patrón de objetivos lucrativos y de alto impacto.

    30 años al servicio de las notarías 

    Notin.es cuenta con tres décadas de trayectoria como proveedor tecnológico de notarías. La empresa proporciona desde el software de gestión (ERP) hasta la venta y mantenimiento de ordenadores, notaría virtual en la nube, instalación de redes y sistemas de centralita con IA. 

    Una de sus soluciones más avanzadas es Versia, un ecosistema de IA integrado con soluciones transversales que incluyen asistentes para redacción de escrituras, documentación, centralita inteligente y automatización de trabajos. 

    Curiosamente en su página web la firma afirma que “la seguridad es nuestra prioridad. Notaría Virtual utiliza protocolos de cifrado bancario y servidores de alta disponibilidad para garantizar que sus documentos y comunicaciones estén siempre protegidos y accesibles solo por usted”. 

    Desde Escudo Digital nos hemos puesto en contacto con la compañía mediante correo electrónico y actualizaremos la información si recibimos respuesta. 

    ******Actualización 27/12 a las 23 horas

    Fuentes próximas al Centro Tecnológico del Notariado señalan que el hackeo no ha tenido nada que ver con esta institución y habría afectado a 30 notarías al “no tener cuidado con un servidor que no estaba debidamente securizado”. Además, confirman que no tendría ninguna relación con el Kit Digital. Asimismo, apuntan que Notin no está en el Esquema Nacional de Seguridad nivel alto. 

    ******Actualización: 28/12 a las 11.00 horas

    Desde Notin se han puesto en contacto con nosotros aclarando que “se ha detectado un incidente de seguridad limitado exclusivamente a un servidor periférico de mantenimiento, externo y totalmente aislado de la infraestructura crítica de la compañía. Este entorno estaba destinado únicamente a procesos temporales de migración. Notin confirma que sus sistemas centrales, software ERP y todas sus soluciones comerciales han permanecido íntegras y no se han visto involucradas ni comprometidas en ningún momento.”

    Aunque el grupo Everest afirma haber exfiltrado 145 GB de datos, desde Notin puntualizan que esta cifra corresponde a “la profundidad técnica de un entorno de soporte puntual. El incidente afecta a un número muy reducido de notarías en proceso técnico de migración de datos. Dada la densidad de archivos por expediente en la función pública, el volumen mencionado no es representativo de la base global de clientes de la empresa, sino que se circunscribe a un entorno ya clausurado y sin conexión con la red de servicio”, añaden. 

    El proveedor de software también asegura que ya ha perimetrado el alcance exacto del incidente, afirmando que se trata de “un grupo muy acotado de clientes”, los cuales han sido informados individualmente. “Notin ha cumplido estrictamente con los protocolos normativos realizando la correspondiente notificación ante la AEPD, además de colaborar estrechamente con INCIBE y las Fuerzas y Cuerpos de Seguridad del Estado”, añaden. 

    La firma, además, insiste en que la intrusión no escaló a los sistemas operativos principales, aseverando que “los documentos y comunicaciones de la inmensa mayoría de las notarías permanezcan protegidos y accesibles solo por sus titulares legales.”

    ******Actualización 27/12 a las 13:45h

    El Consejo General del Notariado (CGN) señala que según la información disponible hasta el momento, el incidente habría afectado a alrededor de 30 notarías y se encuentra circunscrito exclusivamente a los sistemas de Notin “sin que exista constancia de afectación a las plataformas corporativas del Notariado ni a los sistemas gestionados por el Centro Tecnológico del Notariado (CTNotariado), que no se han visto comprometidos”. 

    El organismo, aunque no habría intervenido en la gestión del incidente al tratarse de un proveedor tecnológico ajeno a las infraestructuras corporativas del Notariado, afirma que sigue los hechos “con atención y preocupación”.

    “El Consejo General del Notariado mantiene su compromiso absoluto con la ciberseguridad, la protección de los datos y la transparencia e informará si se produjeran novedades relevantes”, han comentado para este medio.

  • El FBI cierra una página que almacenaba credenciales de acceso a bancos

    El FBI cierra una página que almacenaba credenciales de acceso a bancos

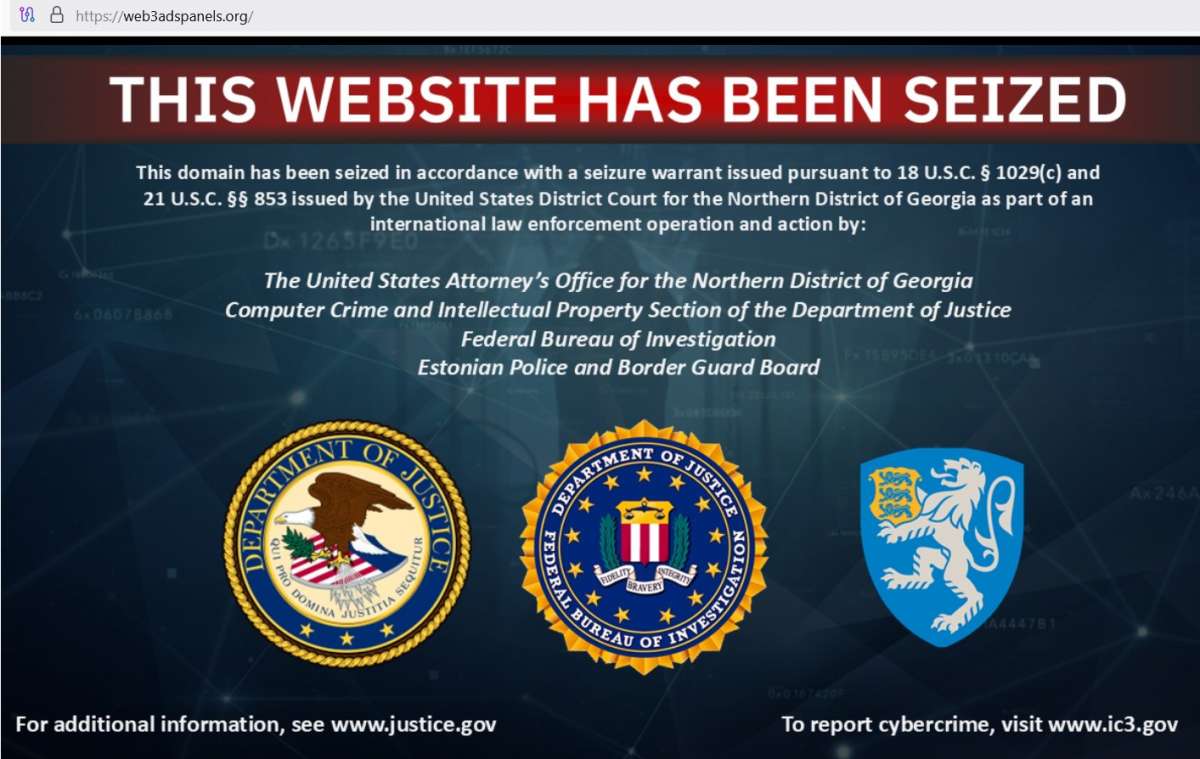
    EE.UU. ha anunciado el cierre de web3adspanels.org, un servicio alojado en la dark web que permitía la compraventa de credenciales bancarias. Este ‘market’ albergaba miles de nombres de usuario y claves de inicio robadas y había seguido operando hasta el pasado mes de noviembre. 

    El FBI ha comunicado la incautación de un dominio web y una base de datos utilizados para impulsar un plan con el fin de estafar a ciudadanos estadounidenses mediante el robo de sus cuentas del banco. Junto a la oficina americana también han colaborado las fuerzas del orden estonias. 

    El modus operandi era muy simple. El grupo criminal tras la página publicaba anuncios falsos en buscadores como Google y Bing que se hacían pasar por anuncios bancarios reales. Las victimas que pinchaban en ellos eran redirigidas a webs fraudulentas controladas por los cibermalos. 

    En estas páginas los usuarios introducían sus detalles de inicio de sesión y el malware se apoderaba de dicha información. Posteriormente, los amigos de lo ajeno utilizaban las credenciales robadas para acceder a los sitios web bancarios legítimos correspondientes para entrar en las cuentas bancarias de las víctimas y desplumarlas.

    Miles de afectados por estos fraudes

    Las autoridades estadounidenses han señalado que hay una veintena de afectados en EE.UU., incluyendo a una empresa de Georgia. Estas perdieron alrededor de 14,6 millones de dólares y se enfrentaron a intentos de pérdidas de 28 millones de dólares.

    La incautación del dominio se produce aproximadamente un mes después de que el FBI emitiera un Anuncio de Servicio Público (ASP) relacionado con el fraude de robo de cuentas mediante la suplantación de identidad de una institución financiera.

    Desde enero, el Centro de Quejas de Delitos en Internet (IC3) del FBI ha recibido más de 5.100 denuncias de fraude por robo de cuentas bancarias, con pérdidas que superan los 262 millones de dólares, según un comunicado del Departamento de Justicia de EE.UU.

  • Descubren un paquete malicioso que roba conversaciones y archivos de WhatsApp

    Descubren un paquete malicioso que roba conversaciones y archivos de WhatsApp

    Un paquete malicioso publicado en el repositorio npm ha sido detectado robando credenciales y conversaciones de WhatsApp. La librería, llamada lotusbail, contaba con más de 56.000 descargas antes de ser identificada como una amenaza.
    Npm es el repositorio oficial de paquetes de JavaScript y Node.js, donde desarrolladores de todo el mundo publican y comparten librerías de código que otros pueden usar en sus proyectos. Es un recurso muy útil porque permite reutilizar funcionalidades ya desarrolladas, pero al ser abierto y de acceso público, también puede convertirse en un vector de ataques si algún paquete contiene código malicioso.

    A primera vista, lotusbail se presentaba como una librería legítima para interactuar con WhatsApp Web, permitiendo enviar y recibir mensajes desde aplicaciones externas. Sin embargo, el paquete incluía código que interceptaba información sensible de los usuarios que lo utilizaban. 

    Entre los datos comprometidos se encontraban credenciales de autenticación, mensajes enviados y recibidos, listas de contactos y archivos compartidos. Además, la librería establecía una conexión persistente con los servidores del atacante, lo que permitía mantener acceso a la cuenta incluso después de eliminar el paquete del proyecto.

    Cómo ha pasado desapercibida

    El código malicioso estaba ofuscado y cifrado, dificultando su detección automática. Esto, combinado con la funcionalidad real que ofrecía la librería, hizo que muchos desarrolladores la integraran sin sospechar ningún riesgo. 

    El caso de lotusbail evidencia la vulnerabilidad de los ecosistemas de software abiertos como npm, donde librerías de terceros pueden ser utilizadas masivamente sin auditoría previa. Además, pone de manifiesto que no toda librería es segura, incluso si proviene de un repositorio oficial. 

    Antes de proceder a instalar un paquete los expertos recomiendan verificar quién lo mantiene (para ver su perfil o reputación), revisar el código fuente (sobre todo si hay dependencias críticas) y utilizar herramientas de escaneo de dependencias que pueden identificar paquetes maliciosos o sospechosos. 

  • Un ataque de ransomware compromete la agencia nacional del agua en Rumanía

    Un ataque de ransomware compromete la agencia nacional del agua en Rumanía

    Un importante ataque de ransomware ha comprometido alrededor de 1.000 sistemas informáticos de la Administrația Națională Apele Române, la agencia que gestiona la infraestructura hidráulica de Rumanía. 

    La intrusión, detectada el 20 de diciembre de 2025, afectó a servidores de aplicaciones de sistemas de información geográfica, bases de datos, estaciones de trabajo Windows, servidores de correo y web, así como servidores DNS.

    A pesar de la gravedad del ataque, las operaciones hidráulicas y de suministro de agua no se vieron interrumpidas, ya que el personal presente en las instalaciones continuó gestionando las funciones esenciales de forma manual mientras se restauran los sistemas afectados. La agencia ha difundido información oficial a través de canales alternativos, ya que su página web permanece fuera de servicio.

    El ataque se propagó a diez de las once administraciones regionales de cuencas fluviales del país. Aunque las autoridades no han identificado al grupo responsable, confirmaron que los archivos fueron cifrados y que los atacantes dejaron notas de rescate solicitando que la agencia negociara dentro de un plazo de siete días. 

    Los expertos han especulado con que se aprovechó BitLocker de Windows para el cifrado de los sistemas, lo que indica que el ataque podría no haber sido ejecutado por un grupo de ransomware convencional.

    La Dirección Nacional de Ciberseguridad de Rumanía (DNSC) ha reiterado su política de no negociar con los ciberdelincuentes, con el objetivo de evitar financiar o incentivar el cibercrimen. Además, han recomendado no contactar con los equipos de TI de la agencia para que puedan concentrarse en la recuperación de los sistemas afectados.

    Aguas revueltas

    El agua y sus ‘guardianes’ ha sido un objetivo recurrente por parte de los cibermalos en los últimos años. En febrero de 2023 la empresa municipal de agua y energía de Oporto fue comprometida por LockBit. Un año después, era el grupo Black Basta quien realizaba un ataque de ransomware a Southern Water, la empresa británica que suministra y gestiona aguas residuales para millones de personas en el sur de Inglaterra. 

    España también ha estado en el punto de mira. En abril de este año Aigües de Mataró, el operador municipal de agua en Mataró, sufrió un incidente de ransomware que cifró servidores administrativos y posiblemente implicó exfiltración de datos personales de clientes, aunque sin afectar al suministro de agua ni a la calidad del servicio.

  • Cómo un menor de edad hizo perder 100 millones de dólares en un ciberataque a varios casinos de Las Vegas

    Cómo un menor de edad hizo perder 100 millones de dólares en un ciberataque a varios casinos de Las Vegas

    Detrás de las luces y el glamour, los casinos operan con infraestructuras digitales altamente interconectadas que gestionan reservas, pagos, accesos y operaciones internas en tiempo real.
    Recientemente se ha conocido que entre 2023 y 2024, la ciudad fue escenario de uno de los episodios de ciberseguridad más impactantes de su historia reciente.

    Varias de las mayores compañías del sector del juego sufrieron ataques coordinados que paralizaron servicios críticos y provocaron pérdidas económicas superiores a los 100 millones de dólares.

    Lo que más sorprendió a los investigadores no fue solo la magnitud del daño, sino el perfil del responsable principal: un adolescente que actuó sin herramientas técnicas complejas.

    El ataque que puso en jaque a los gigantes del juego

    Durante varios meses de 2023, casinos de referencia como MGM Grand y Caesars Entertainment experimentaron interrupciones severas en sus operaciones.

    Sistemas de reservas inactivos, máquinas recreativas fuera de servicio y problemas generalizados en el acceso a habitaciones afectaron tanto a clientes como a empleados.

    Informes internos estimaron que, solo en el caso de MGM, las pérdidas directas e indirectas superaron los 100 millones de dólares, considerando ingresos no percibidos, gastos de recuperación y daño reputacional.

    Las autoridades locales atribuyeron estos incidentes al grupo conocido como Scattered Spider, una red de ciberdelincuentes especializada en ataques contra grandes corporaciones.

    Este colectivo ya había sido vinculado previamente a intrusiones en empresas de telecomunicaciones y tecnología, lo que elevó la preocupación sobre su capacidad para infiltrarse en sectores críticos.

    Una confesión inesperada

    El giro más llamativo del caso se produjo cuando un joven de 17 años admitió su participación directa en los ataques. Debido a su edad, su identidad no fue revelada públicamente, aunque las autoridades confirmaron que sería procesado como adulto.

    El menor se enfrenta a varios cargos graves relacionados con suplantación de identidad, extorsión, conspiración y acceso no autorizado a sistemas informáticos.

    Según documentos judiciales, el adolescente colaboró activamente con otros miembros del grupo, aportando conocimientos prácticos y ejecutando fases clave del ataque.

    La edad del implicado evidenció que el riesgo no siempre proviene de actores con largos historiales criminales, sino también de perfiles jóvenes con habilidades sociales y comprensión básica de entornos corporativos.

    La ingeniería social como arma principal

    A diferencia de otros ataques que emplean malware avanzado o vulnerabilidades de día cero, este caso se apoyó casi exclusivamente en técnicas de ingeniería social.

    El menor identificó a un empleado del MGM Grand a través de LinkedIn y recopiló información suficiente para hacerse pasar por él ante el servicio de soporte técnico interno. Con un discurso convincente, solicitó el restablecimiento de credenciales de acceso.

    Una vez obtenidas las claves, la intrusión fue prácticamente inmediata. En cuestión de minutos, se bloquearon tarjetas de acceso a habitaciones, las máquinas tragaperras dejaron de operar y los empleados perdieron acceso a sus cuentas corporativas.

    El ataque demostró que el eslabón humano sigue siendo uno de los puntos más vulnerables de cualquier sistema de seguridad, incluso en organizaciones con altos presupuestos tecnológicos.

    Pérdidas incalculables

    Las consecuencias fueron más allá de la interrupción puntual de servicios. Expertos del sector estimaron que cada hora de inactividad en un gran casino de Las Vegas puede suponer pérdidas de varios millones de dólares.

    A esto se suman los gastos asociados a auditorías forenses, refuerzo de infraestructuras y compensaciones a clientes afectados, lo que incrementa notablemente el coste total del incidente.

    Además del impacto financiero, las empresas afectadas tuvieron que enfrentar investigaciones regulatorias y una caída temporal en la confianza de los inversores.

    Este tipo de incidentes subraya cómo un solo fallo en los protocolos internos puede escalar rápidamente hasta convertirse en una crisis corporativa de gran alcance.

    El caso pone de relieve la necesidad de reforzar la formación del personal en materia de seguridad digital. Las estadísticas del sector indican que más del 70% de los incidentes graves comienzan con algún tipo de manipulación psicológica.

  • BreachForums, uno de los mayores foros de hackers, hackeado

    BreachForums, uno de los mayores foros de hackers, hackeado

    Un actor de amenazas que se hace llamar HasanBroker ha pirateado el conocido foro de ciberdelincuentes BreachForums, dejando su página inaccesible. Para demostrar este acceso no autorizado, el atacante ha publicado varias imágenes con su impronta. 

    Algunas noticias agradables hoy: el dominio del foro breachforums.bf ha sido suspendido y #OpVictoria ha tenido éxito al atacar estos enlaces débiles del foro falso. Indra y N/A han mostrado su preocupación enviándome mensajes privados sobre nosotros, ya que literalmente estamos explotando su software de foro de todas las formas posibles”, indica el actor de amenazas. 

    Este hacker de sombrero negro asegura haber explotado vulnerabilidades de SQLi, XSS y SSRF para obtener acceso, exponer el servidor de origen e interrumpir el servicio, incluso mediante ataques DDoS (de denegación de servicio distribuida). 

    La operación habría culminado con quejas masivas de abuso al registrador, lo que habría llevado a la ICANN a suspender el dominio, con advertencias de nuevos ataques si el sitio reaparece, según recoge la cuenta de X Hackmanac. 

    “Si lo intentan de nuevo, los destruiremos otra vez — repitiéndolo una y otra vez — no porque nos importe su foro botado, sino porque nos insultaron a nosotros y a nuestro trabajo y esfuerzos para crear un espacio mayor para todos los cibercriminales en internet. Esa es nuestra respuesta”, señala HasanBroker. 

    El foro no ha tardado en reaccionar -haciendo omiso a estas amenazas- y ha anunciado su ‘migración’ a un nuevo dominio para seguir manteniéndose operativo. Además ha pedido a su comunidad que actualicen sus bookmarks para permanecer segura. 

    Brecha tras brecha

    No es la primera vez que BreachForums sufre problemas de seguridad. El foro de hackers ha sido objeto de varios ataques y brechas han trascendido públicamente. 

    En enero se filtró una base de datos que contenía información de aproximadamente 324.000 usuarios del foro, incluyendo nombre de usuario, correo electrónico, IP y otros metadatos. Este dump fue publicado por un actor con el alias ‘James’, aparentemente vinculado al grupo ShinyHunters. Dicho incidente expuso la identidad y actividad de miles de ciberdelincuentes que creían operar anónimamente. 

    El propio foro también ha sufrido compromisos internos por vulnerabilidades en su software. El año pasado, los administradores admitieron que la plataforma había sido comprometida mediante un exploit de día cero en el software MyBB que utilizaba, debido a versiones sin parches y plugins vulnerables. 

    Además, grupos rivales habían filtrado datos anteriormente. En junio de 2023 un competidor del foro publicó información de unos 4.700 usuarios, incluyendo contraseñas, correos electrónicos y claves criptográficas. Anteriormente, otro actor denominado Emo había divulgado información de aproximadamente 212.414 miembros de una versión inicial de BreachForums.

    Por otro lado, las fuerzas de seguridad han intervenido varias veces. A finales de año pasasdo, la unidad francesa BL2C arrestó a varios presuntos administradores del foro, vinculados a alias como ShinyHunters, Hollow, Noct y Depressed, acusados de vender datos robados de grandes organizaciones. 

    Además, autoridades de EE. UU. y Francia han incautado dominios relacionados con BreachForums, especialmente cuando el sitio se reconvirtió en plataforma de extorsión para datos robados, como en el caso de Salesforce.

    No obstante, la herramienta siempre parece resurgir de sus cenizas. El foro ha experimentado apagones y relanzamientos recurrentes. Ha estado offline en varias ocasiones debido a infiltraciones o acciones policiales y ha reaparecido bajo diferentes dominios, restaurando usuarios y datos.