Autor: admin

  • Exclusiva: El hacker de Naturgy niega que los afectados solo sean un 3% de los clientes de la compañía

    Exclusiva: El hacker de Naturgy niega que los afectados solo sean un 3% de los clientes de la compañía

    Los datos personales, financieros y de contratos energéticos de cientos de miles de españoles clientes de Naturgy están en manos de un ciberdelincuente y podrían acabar circulando por la dark web. Sin embargo, el número podría ser mucho más alto del que señala la compañía en términos oficiales. 

    Hemos podido hablar con el autor del hackeo, el autodenominado Spain, quien asegura tener en su poder un archivo .csv con 1,34 millones de contratos de usuarios. Además, acusa a la compañía eléctrica y de gas de querer minimizar el número “para pagar menos a la AEPD”.

    Además, el pirata informático niega otro detalle fundamental respecto al hackeo: Naturgy, después de hacer un análisis exhaustivo, constataba la “inexistencia de una brecha de seguridad” en sus sistemas propios y descartaba que la exfiltración procediera de su plataforma comercial, apuntando a que la falla se había producido en un proveedor externo. Sin embargo, Spain afirma que pudo entrar a través del backend de checkout.naturgy.com, es decir, según él, el acceso no autorizado se dio mediante este subdominio oficial de Naturgy diseñado para el proceso seguro de pagos, contratación de tarifas y gestión de facturas pendientes.

    Spain se ceba con las energéticas

    Spain salió a la palestra a principios de 2024, con un ciberataque a Endesa que le permitió hacerse con 20 millones de datos de clientes y ex clientes de la compañía. 

    La semana pasada también ponía en su punto de mira a Fenie Energia. En un foro de la dark web publicaba un anuncio donde se jactaba de tener en su poder 430 GB de datos de la firma que comprendían 1,7 millones de registros. Entre los detalles filtrados supuestamente había nombres, apellidos, teléfonos, emails, direcciones físicas, detalles bancarios, CUPS, etc. 

    Días después hacía lo propio con Naturgy, recabando información similar de clientes de la energética, aunque originalmente indicaba haber conseguido registros de 1,8 millones de clientes. 

    En conversaciones con este medio el hacker de sombrero negro reconoce que ha intentado negociar con Fenie Energia y Endesa pero “nunca se lo toman en serio”. Revela que todavía no ha “vendido nada”. “Si estuvieran interesados en negociar, se pondrían en contacto conmigo”, concluye. 

  • Un hacker quinceañero, detenido por filtrar datos del Gobierno francés

    Un hacker quinceañero, detenido por filtrar datos del Gobierno francés

    La precocidad en el mundo del cibercrimen es una tendencia creciente. Muchos de los hackers de sombrero negro que se dedican a hacerse con los datos de grandes empresas e instituciones y extorsionarlas son insultantemente jóvenes, como confirman muchas de las detenciones que están llevando a cabo últimamente las fuerzas del orden. Pero la última anunciada por Francia se lleva la palma.
    Según recoge un comunicado de la Fiscalía de París, la OFAC (Oficina Contra la Ciberdelincuencia) fue informada el mes pasado de un ciberataque contra la mencionada agencia. 

    Días atrás se había encontrado un anuncio en la dark web donde un actor de amenazas apodado ‘breach3d’ aseguraba tener en su poder entre 12 y 18 millones de registros, los cuales ofrecía a la venta. 

    El atacante se jactó de haber obtenido identificadores de inicio de sesión, nombres y apellidos, correos electrónicos, fechas de nacimiento, identificadores únicos de cuenta, direcciones postales (en algunos casos), lugares de nacimiento, números de teléfono, metadatos e incluso referencias a sexo y estado civil. 

    Afortunadamente, no se vieron comprometidos documentos adjuntos ni datos biométricos, algo que podría haber resultado muy complicado para los afectados teniendo en cuenta a lo que se dedica la institución. 

    En abril, ciberataques mil

    La ANTS confirmó que había notado una actividad inusual en su red el pasado 13 de abril, así como la autenticidad de los datos revendidos. 

    Tres días después, la sección de lucha contra la ciberdelincuencia de la fiscalía abrió una investigación, que llevó a sospechar a los agentes que era el menor quien se ocultaba bajo el seudónimo de ‘breach3d’. El 29 de abril se puso en marcha una instrucción judicial. 

    El pirata informático podría ser acusado por el acceso no autorizado, la extracción de datos y transmisión y la interrupción de un sistema estatal, así como por la posesión de herramientas o software que permiten cometer dichos delitos e incluso por la obstaculización del funcionamiento contra un sistema de tratamiento automatizado de datos de carácter personal gestionado por el Estado.

    Según han señalado las autoridades, el ciberdelincuente podría enfrentarse a una pena de hasta siete años de cárcel y a una sanción económica que ascendería a 300.000 euros por sus actividades delictivas.

  • Cerca de 70.000 clientes de Mi Electro podrían haber sido víctima de una filtración de datos

    Cerca de 70.000 clientes de Mi Electro podrían haber sido víctima de una filtración de datos

    La cadena de tiendas de electrónica y plataforma de ecommerce Mi Electro Spain habría sufrido una brecha de seguridad con su consiguiente filtración de datos. 

    Entre los datos expuestos hay datos personales de los usuarios, como IDs, correos electrónicos, nombres completos y apellidos, fechas de nacimiento y ciudades de residencia. 

    Los expertos recomiendan a los usuarios que cambien sus contraseñas lo antes posible y que activen la autenticación multifactor en sus cuentas de Mi Electro para mitigar el acceso no autorizado.  

    Desde Escudo Digital nos hemos puesto en contacto con la compañía para dilucidar lo ocurrido, confirmar que la brecha de datos es auténtica y saber qué medidas ha adoptado la firma. Actualizaremos la noticia en caso de recibir información. 

    Muchos Davides contra Goliaths

    Mi Electro opera como una comunidad de tiendas de electrodomésticos y tecnología que agrupa a pequeños comercios locales en España bajo una misma enseña y plataforma online. 

    Su filosofía es algo diferente a otras cadenas como MediaMarkt, ya que busca dotar de más estructura a las tiendas de barrio pero haciendo fuerza en común. De hecho, los pedidos, que se entregan en unas 24 horas, son servidos por los establecimientos más cercanos a los clientes que son quienes se apuntan la venta. 

    El sello nació en 2017 impulsado por el grupo de distribución Eldisser y con el objetivo de competir contra gigantes del comercio electrónico como Amazon. Su red abarca más de 500 establecimientos en nuestro país y su centro logístico se encuentra en Paterna (Valencia) con más de 65.000 m2. Se da el caso de que ahora mismo están celebrando su noveno aniversario con múltiples ofertas. 

    Por su parte, el usuario ‘creepy vault’ no es demasiado conocido en panorama de las ciberamenazas ni el nombre pertenece a un grupo de ransomware popular. El término hace referencia principalmente a los perturbadores experimentos sociales de la franquicia de videojuegos Fallout, en relación a los refugios experimentales que puso en marcha la empresa Vault.

  • Más allá del ‘recuerda esta contraseña’: cómo el navegador se convirtió en el eslabón más débil de tu identidad digital

    Más allá del ‘recuerda esta contraseña’: cómo el navegador se convirtió en el eslabón más débil de tu identidad digital

    ¿Cuántas veces has hecho clic en ese botón sin pensarlo dos veces? “Recordar contraseña”. Suena práctico, casi inocente. El navegador se ofrece a memorizar por ti y tú aceptas, agradecido, sin teclear otra vez esa combinación imposible de símbolos que te exigieron al registrarte. Respiras tranquilo. Pero esa comodidad es un espejismo peligroso.

    Mientras tú confías, los datos cantan otra historia. En España, durante 2024, las tres contraseñas más repetidas fueron “123456”, “123456789” y “12345678”, según las contraseñas más usadas en España en 2024 analizadas por NordPass sobre 2,5 terabytes de credenciales filtradas. 

    Cifras que son una invitación abierta a los hackers. El navegador no es un guardián de tu identidad; es, en realidad, un vector de exposición masiva que los ciberdelincuentes han aprendido a explotar con una eficacia industrial.

    El panorama de amenazas: las credenciales, el nuevo phishing

    El mapa del cibercrimen ha cambiado y las credenciales son ahora el botín más goloso. El M‑Trends Report 2025 de Mandiant, propiedad de Google, reveló que el robo de credenciales ya supera al phishing como vector de infección inicial, con un 16% de prevalencia frente al 14% de los engaños tradicionales. 

    Solo la explotación de vulnerabilidades sigue por delante, con un 33%. Los atacantes ya no necesitan engañarte para que descargues un archivo; prefieren entrar con la llave que tú mismo dejaste puesta.

    Y esa llave abre demasiadas puertas. Según el análisis de Sophos X‑Ops, las credenciales comprometidas estuvieron presentes en el 56% de los ciberataques que derivaron en robo de datos o ransomware, más que en 2022. 

    El problema tampoco distingue entre tu equipo personal y el de tu empresa. Según el informe Sophos State of Ransomware 2025, las credenciales comprometidas fueron una causa común de los ataques de ransomware analizados.

    Por si fuera poco, la calidad de las contraseñas que circulan por la darknet es desastrosa. Un análisis de Kaspersky sobre 193 millones de credenciales filtradas mostró que el 45% se puede adivinar en menos de un minuto. Solo el 23% era lo bastante resistente como para tardar más de un año en comprometerse. 

    ¿De verdad crees que tu “Mascota2020*” va a detener a un ejército de malware diseñado para vaciar navegadores?

    El doble tesoro del navegador: cookies de sesión y vault de contraseñas

    Tu navegador guarda dos tipos de joyas que los atacantes ansían. La primera no es tu contraseña, sino la llave maestra que abre la sesión sin necesidad de ella.

    Cookies de sesión: la llave maestra que ignora tus cambios de contraseña

    Se han filtrado más de 93.000 millones de cookies en la dark web, un 74% más que el año anterior, según una investigación de NordVPN. Lo más alarmante es que un porcentaje de esas cookies siguen activas, lo que significa que cualquier atacante puede usarlas ahora mismo para suplantar identidades. España no sale bien parada: ocupa el puesto 15 mundial, con cerca de 139 millones de cookies robadas vinculadas a actividad real de usuarios.

    El secuestro de cookies (cookie hijacking) permite a los atacantes colarse en tus cuentas sin saber tu contraseña, incluso si la cambias después. Lo consiguen mediante ataques Man-in-the-Middle en redes Wi-Fi inseguras o explotando endpoints olvidados. 

    De hecho, investigadores de Cloudsek descubrieron que infostealers como Lumma, Rhadamanthys y otros pueden restaurar cookies de sesión de Google ya caducadas explotando un endpoint no documentado de Google OAuth. Cerraste sesión y cambiaste la clave, pero la puerta trasera seguía abierta.

    Consciente del desastre, Google está desarrollando la tecnología DBSC (Device Bound Session Credentials) para vincular las sesiones al dispositivo físico, y tanto Microsoft Edge como Okta han mostrado interés en adoptarla. 

    El hecho de que los propios navegadores busquen soluciones urgentes confirma la magnitud del agujero.

    La base de datos silenciosa: cómo los infostealers leen tu ‘Login Data’

    El segundo tesoro es más obvio: las contraseñas que almacenas en el navegador. Chrome, Edge y otros navegadores basados en Chromium guardan tus credenciales en un archivo SQLite llamado Login Data. Firefox utiliza key4.db. Ninguno de estos archivos está realmente a salvo si no has configurado una contraseña maestra (algo que la mayoría de los usuarios omite).

    Los infostealers no necesitan “romper” ningún cifrado complejo porque el sistema se lo da hecho. En Windows, Chrome y Edge usan la API DPAPI (Data Protection API) para proteger la clave de cifrado. 

    Pero un malware que se ejecuta con los mismos permisos de tu usuario puede llamar a esa misma API y obtener la clave en texto plano, como explica el análisis de RedesZone. Es como guardar la llave de una caja fuerte en un cajón que cualquier programa puede abrir.

    Infostealers: el ejército silencioso que vacía tu navegador

    Estos programas no son obra de genios aislados. Forman parte de un negocio criminal cada vez más profesionalizado y barato.

    El crecimiento en España y Latinoamérica ha sido explosivo. Según la telemetría de ESET, Lumma Stealer registró un aumento del 395% en detecciones durante el segundo semestre de 2024, con más de 50.000 casos y entrando por primera vez en el top 10 de amenazas. Sus mayores concentraciones se dieron en Perú, Polonia, España, México y Eslovaquia. 

    Mientras tanto, Formbook (XLoader) creció un 200% en el mismo periodo, difundido principalmente por adjuntos maliciosos de phishing. Ambos están especializados en robar cookies, credenciales guardadas, billeteras de criptomonedas y extensiones de 2FA.

    Cualquiera con malas intenciones y unos pocos dólares puede lanzar una campaña de infostealer gracias al modelo MaaS (malware as a service). 

    Un panel de comando y control cuesta desde 50 dólares al mes, según la Counter Threat Unit de Sophos. El delincuente no necesita saber escribir código; solo paga la suscripción, configura unos parámetros y espera a que las credenciales empiecen a llegar.

    En España ya hemos vivido las consecuencias. En 2024, el robo de una sola contraseña provocó un incidente masivo en una empresa de telecomunicaciones. Un infostealer infectó un ordenador corporativo y extrajo la clave de acceso al registro RIPE. 

    Sin 2FA activado y sin rotación de credenciales, los atacantes manipularon el registro regional de internet y causaron una caída de servicios que afectó a miles de usuarios. 

    La firma de ciberseguridad Tarlogic documentó que la infección inicial ocurrió en septiembre de 2023, pero el ataque se ejecutó meses después, con la víctima sin saber nada.

    Del robo de cookies al ransomware: la cadena de valor de tus credenciales

    ¿Qué ocurre con tus datos una vez que salen de tu equipo? Las credenciales extraídas se empaquetan en “registros” y se venden en mercados de la dark web o en canales de Telegram. Un paquete con acceso a una cuenta corporativa puede ser mucho más rentable que los datos de una tarjeta de crédito.

    Los intermediarios de acceso inicial compran esos registros y los revenden a operadores de ransomware, que los utilizan para infiltrarse en redes empresariales. De repente, aquel clic de “recordar contraseña” que diste hace seis meses es el origen de un secuestro de datos que paraliza una compañía entera. 

    Según el informe Sophos State of Ransomware 2025, las credenciales comprometidas fueron una causa común de los ataques de ransomware analizados.

    La brecha temporal entre la infección silenciosa y el ataque de alto impacto puede ser de meses, tiempo durante el cual la víctima no tiene la menor sospecha.

    Checklist: ¿tu gestor de identidad digital realmente te protege?

    Llegados a este punto, la pregunta no es si necesitas protegerte, sino si la herramienta que estás usando ahora mismo está a la altura del problema. Vamos a medirlo con cinco criterios reales.

    Cinco criterios para evaluar la protección real

    • Cifrado de extremo a extremo y arquitectura de conocimiento cero. El proveedor no debe poder acceder a tus datos bajo ninguna circunstancia.
    • Resistencia ante infostealers. Las credenciales no deben residir en archivos locales vulnerables al malware.
    • Monitoreo de brechas y dark web. Debe alertarte automáticamente si tus datos aparecen en filtraciones.
    • Autenticación multifactor integrada. Capacidad de gestionar TOTP y passkeys sin aplicaciones externas.
    • Control sobre sesiones y cookies. Mecanismos que mitiguen el secuestro de sesión.

    Ahora, compara.

    El gestor de contraseñas del navegador falla en estos criterios. Su cifrado depende de la API DPAPI de Windows, que cualquier malware con los mismos permisos puede esquivar. Los archivos Login Data y key4.db están expuestos. El 2FA requiere otra app. Y las cookies, como hemos visto, son robadas a escala masiva.

    Un gestor de contraseñas dedicado resuelve estos puntos con una arquitectura pensada para la amenaza actual. 

    La diferencia no es menor: almacenar contraseñas no es lo mismo que defender tu identidad digital.

    Caveats y contrapuntos: ninguna herramienta es infalible

    Que quede claro: ni la mejor tecnología puede salvar a quien la usa mal. Reutilizar contraseñas entre servicios, ignorar las alertas de brechas o no activar el 2FA anula cualquier ventaja técnica. El eslabón humano sigue siendo el más frágil.

    Iniciativas como DBSC de Google demuestran que incluso los navegadores reconocen el problema del robo de cookies, pero su implementación es incipiente y masiva. Mientras tanto, el riesgo es real y presente. Migrar a un gestor dedicado exige disciplina y un cambio de hábitos. 

    Además, concentrar todos los secretos en un solo proveedor tiene su propio riesgo: por eso mantener un backup offline de las credenciales críticas sigue siendo una práctica recomendable.

    Conclusión: tu identidad digital merece más que un botón de “recordar”

    Durante años hemos delegado la custodia de nuestras claves en el navegador, creyendo que ese botón de “recordar contraseña” era un gesto inocente. Hoy sabemos que los infostealers y el robo de cookies han convertido ese atajo en una autopista para los atacantes.

    Los datos de 2024-2025 son rotundos: las credenciales robadas ya superan al phishing como puerta de entrada y alimentan de forma directa la cadena del ransomware. La buena noticia es que disponemos de criterios claros para elegir una defensa real: cifrado extremo a extremo, resistencia al malware local y monitoreo activo de filtraciones.

    Apostar por un gestor de contraseñas con arquitectura de conocimiento cero no es un lujo técnico, sino una respuesta fundamentada a las amenazas que nos rodean. 

    La pregunta que deberías hacerte hoy no es si merece la pena cambiar de herramienta, sino cuánto vale la identidad digital que estás dejando desprotegida en tu navegador. Revisa ahora dónde guardas tus credenciales. 

    Si tu herramienta solo las recuerda, pero no las defiende, ha llegado el momento de buscar algo mejor.
  • Un ciudadano ucraniano se declara culpable por su participación en el grupo de ransomware Conti

    Un ciudadano ucraniano se declara culpable por su participación en el grupo de ransomware Conti

    El grupo de ransomware Conti se hizo bastante popular hace unos años por sus frecuentes y dañinos incidentes contra organizaciones sanitarias, Gobiernos y empresas. Surgido de la banda Ryuk y vinculado estrechamente a la operación de malware y botnet TrickBot pegó sus últimos coletazos en 2022 a causa de un aumento de la presión policial sobre el colectivo y también de una filtración de conversaciones internas. 

    Ahora todo el peso de la justicia está a punto de caer sobre uno de sus miembros. Oleksii Oleksiyovych Lytvynenko, ciudadano ucraniano de 44 años de edad, se ha declarado culpable de conspiración para cometer fraude electrónico por su participación en la infame operación de ransomware Conti. Previamente el hacker había sido extraditado de Irlanda a EE.UU. 

    El ciberdelincuente ayudó a perpetrar ciberataques entre 2021 y 2022, período durante el cual se cifraron los sistemas de las víctimas, se robaron datos y se exigieron rescates en Bitcoins a diferentes organizaciones de EE.UU. y otros países. 

    Lytvynenko, residente en Cork (Irlanda) trabajó con otros miembros de Conti para piratear las redes de las víctimas, cifrar sus archivos y sistemas y pedirles onerosas sumas económicas a cambiar de devolverles el acceso y evitarla filtración de datos. 

    Este pirata informático ha reconocido haberse unido a la banda en septiembre de 2021. También ha admitido tener en su poder datos robados de múltiples víctimas estadounidenses y en el extranjero. 

    Lytvynenko tampoco ha negado su trabajo en el desarrollo de componentes de malware, incluyendo un loader, que se usa para cargar programas que son necesarios para ejecutar otros ataques maliciosos. 

    Una sangría ‘conti’-nua

    El Departamento de Justicia indica en un comunicado de prensa que la variante de ransomware Conti llegó a infectar un millar de ordenadores y redes a nivel global.  

    El organismo asegura que entre 2020 y 2022 los ataques de Conti impactaron en 47 Estados distintos de EE.UU., 31 países y el Distrito de Columbia y Puerto Rico. Según las estimaciones del FBI, hasta enero de 2022 se habían desembolsado unos 150 millones de dólares en concepto de rescates. 

    “La declaración de culpabilidad de Lytvynenko representa un paso importante para que los ciberdelincuentes rindan cuentas por el daño que infligen a las víctimas en todo el mundo”, ha declarado Brett Leatherman, subdirector de la División Cibernética del FBI. 

    “Lytvynenko se aprovechó del miedo y la coacción, conspirando para usar el ransomware Conti con el fin de extorsionar a las víctimas y robar sus datos. Este caso demuestra que el FBI y nuestros socios perseguirán sin descanso a los responsables de los ciberdelitos, independientemente de dónde operen, y los llevarán ante la justicia”, advierte. 

  • Un ciberdelincuente asegura tener “miles de registros” procedentes de una antigua brecha en el ecosistema de Netllar

    Un ciberdelincuente asegura tener “miles de registros” procedentes de una antigua brecha en el ecosistema de Netllar

    Un actor de amenazas que se identifica como ‘fuerzayhonor’ ha publicado en un foro de la dark web una supuesta antigua brecha de datos que afectaría al ecosistema de telecomunicaciones de Netllar en España. 

    Originalmente, Netllar nació como operador regional y fue creciendo mediante integraciones sucesivas hasta acabar absorbida en la estructura actual de MasOrange. En la práctica, funciona como OMV, una compañía que comercializa servicios de fibra y móvil usando la infraestructura de red del grupo, pero con identidad, tarifas y atención propias. Nettllar forma parte de su conjunto de operadoras low cost junto a otras como Simyo, Pepephone o Llamaya, y se utiliza para captar segmentos de clientes más sensibles al precio o con necesidades más simples.

    Según la información difundida por el propio actor, el supuesto acceso no se limitaría a una sola marca, sino que alcanzaría a varias compañías que operan bajo acuerdos o infraestructuras compartidas dentro del mismo entorno, incluyendo Netllar, así como otras marcas asociadas como Oceans, Octel y Europanetwork. 

    El cibermalo asegura que la base de datos afectada contendría decenas de miles de registros de clientes, superando supuestamente los 50.000.

    La muestra compartida en el foro describe la exposición de datos personales de alto valor, incluyendo información identificativa como nombres y apellidos o razones sociales, identificadores fiscales de tipo DNI/NIF/NIE, direcciones postales completas, así como datos de contacto (como teléfonos y correos electrónicos personales y corporativos). 

    También se mencionan detalles vinculados a la relación contractual con el operador, lo que incrementaría el potencial impacto en caso de confirmarse la autenticidad del incidente.

    Un ciberdelincuente poco conocido

    En cuanto al pirata informático, ‘fuerzayhonor’ no cuenta por el momento con una atribución clara dentro de comunidades de ciberinteligencia ni con un historial públicamente verificado de campañas previas. 

    Su actividad conocida se limita, al menos en esta ocasión, a la publicación de un supuesto ‘data dump’ en entornos clandestinos, sin evidencias adicionales que permitan confirmar su capacidad operativa o vinculación con otras brechas anteriores.

    El posible alcance del incidente, de ser real, tendría implicaciones relevantes tanto para la operadora como para los usuarios afectados. 

    Este tipo de filtraciones en el sector de telecomunicaciones suelen derivar en campañas de fraude altamente dirigidas, como intentos de suplantación de identidad, ataques de ingeniería social por vía telefónica o SMS, e incluso escenarios de toma de control de cuentas si los datos se combinan con otros conjuntos filtrados previamente.

    Desde Escudo Digital nos hemos puesto en contacto con la compañía para conocer lo ocurrido y actualizaremos la información si recibimos respuesta.

  • Una vulnerabilidad de día cero en PeopleSoft permite el hackeo de un centenar de universidades

    Una vulnerabilidad de día cero en PeopleSoft permite el hackeo de un centenar de universidades

    Una grave vulnerabilidad en la herramienta Oracle PeopleSoft ha sido aprovechada por la conocida banda de ciberextorsión ShinyHunters para comprometer más de un centenar de organizaciones antes de que existiera una solución oficial. 

    La campaña, detectada por investigadores de Google y Mandiant, se dirigió principalmente contra universidades y centros de educación superior, que representan cerca del 70% de las víctimas identificadas hasta el momento.

    El fallo, registrado como CVE-2026-35273, afecta al componente de gestión de entornos de PeopleSoft y ha recibido una puntuación de gravedad de 9,8 sobre 10. Lo más preocupante es que no requiere credenciales ni ninguna acción por parte de los usuarios para ser explotado. Un atacante puede tomar el control de un servidor vulnerable de forma remota si este está expuesto a la red.

    Según el análisis publicado por el grupo de inteligencia de amenazas de la firma de Mountain View y Mandiant, los ataques tuvieron lugar entre el 27 de mayo y el 9 de junio. Oracle emitió su aviso de seguridad el 10 de junio. 

    Esto significa que durante todo ese periodo los ciberdelincuentes estuvieron explotando una vulnerabilidad para la que no existía parche ni advertencia pública, una situación conocida como ‘ataque de día cero’ o zero day.

    ShinyHunters aprovechó el fallo de PeopleSoft para acceder a los sistemas afectados, moverse por las redes internas y localizar información de interés. 

    Como parte de la operación, los atacantes dejaban archivos con mensajes de extorsión en los servidores comprometidos para confirmar el acceso y advertir a las víctimas.

    Más de un centenar de víctimas

    Hasta el momento, Mandiant ha notificado a más de 100 organizaciones afectadas por la campaña. El 68% pertenecen al sector universitario y educativo, principalmente en EE.UU. Entre las víctimas confirmadas figura la Universidad de Nottingham, cuyos datos filtrados incluyen información de estudiantes y antiguos alumnos. 

    El servicio Have I Been Pwned ya ha indexado alrededor de 455.000 direcciones de correo electrónico procedentes de la brecha, junto con otros datos personales como nombres, direcciones, números de teléfono, pasaportes e información sensible relacionada con discapacidad o procedencia étnica.

    Ante la gravedad de la situación, Oracle recomienda deshabilitar temporalmente los componentes afectados o restringir completamente su acceso desde Internet. 

    Los investigadores advierten de que las organizaciones que utilicen PeopleSoft y no hayan aplicado las medidas de mitigación deben actuar con urgencia, ya que la campaña demuestra la rapidez con la que grupos criminales como ShinyHunters pueden convertir una vulnerabilidad desconocida en una operación masiva de robo de datos.

  • El ‘Micropolix’ del FBI: dentro del laboratorio urbano donde se entrenan los ciberataques del futuro

    El ‘Micropolix’ del FBI: dentro del laboratorio urbano donde se entrenan los ciberataques del futuro

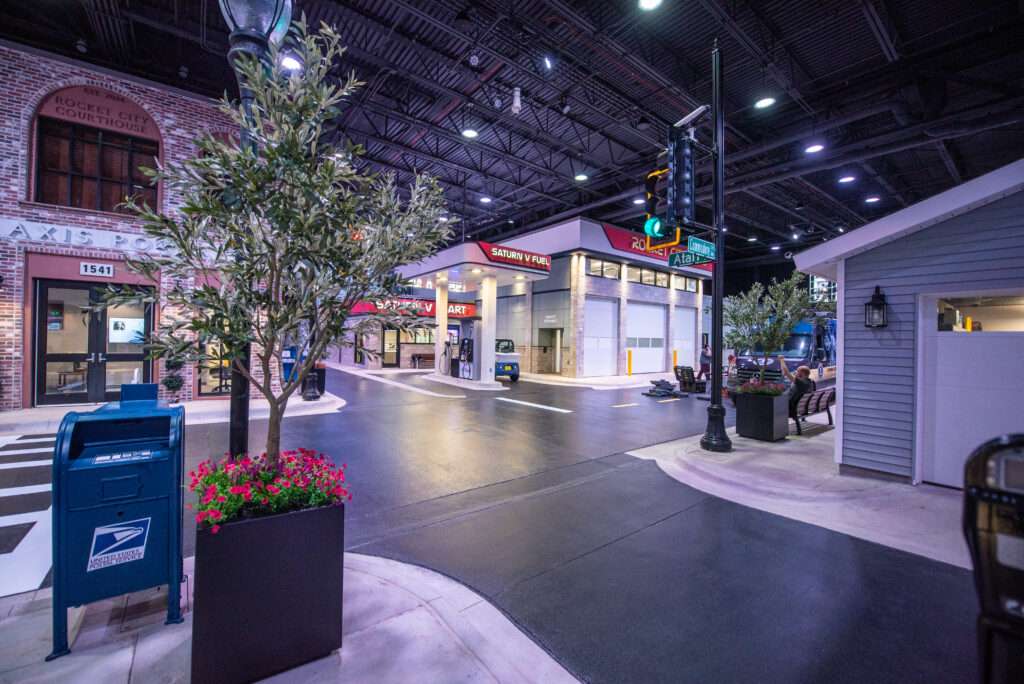
    Si en algún momento has ido con tus primos, sobrinos o hijos a Micropolix, esa ciudad en miniatura ubicada en San Sebastián de los Reyes (Madrid) donde los niños pueden probar oficios como bomberos, médicos o cajeros por un día, quizá te resulte fácil imaginar el concepto del Kinetic Cyber Range del FBI. 

    La diferencia es que aquí nadie juega, no hay recreo y las consecuencias simuladas incluyen ataques de ransomware, intrusiones en redes críticas y hospitales colapsados. Es, en cierto modo, la versión adulta y radical de esa urbe infantil, pero diseñada para prepararse ante una guerra digital cada vez más real.

    El Kinetic Cyber Range se encuentra en el campus del FBI en Huntsville, Alabama, y ocupa unos 2.000 metros cuadrados. A simple vista parece una pequeña ciudad interior, construida con un nivel de detalle casi inquietante. Hay casas completamente amuebladas, un hotel, una gasolinera, una tienda, un hospital, instalaciones industriales, una compañía eléctrica y hasta un salón recreativo. En total, se pueden encontrar 11 emplazamientos edificios distintos. 

    Sin embargo, lo realmente importante no son las recreaciones, sino lo que hay detrás: todos esos espacios están conectados a sistemas informáticos reales que replican infraestructuras modernas.

    De la teoría a la maqueta

    Dentro de esta polis que parece sacada de unos estudios cinematográficos de Hollywood los sistemas funcionan como lo harían en el mundo real, con redes corporativas, servidores, dispositivos conectados, sistemas tipo Active Directory, entornos Windows y Linux y una arquitectura digital compleja.

    El lugar incluso alberga un centro de datos con más de 200 servidores físicos, lo que permite simular desde pequeñas intrusiones hasta ataques a gran escala sobre infraestructuras críticas.

    El objetivo del Kinetic Cyber Range es cambiar por completo la forma en que se entrena a los investigadores del FBI y a sus socios. Por aquí también pasan la NASA, el ejército estadounidense y otras agencias de policía locales. 

    Durante años, la formación en ciberseguridad se basaba principalmente en teoría, simulaciones de software o ejercicios aislados en pantalla. Ahora, en cambio, los estudiantes se enfrentan a escenarios híbridos en los que lo físico y lo digital se combinan. Pueden entrar en una casa para incautar dispositivos, analizar coches para extraer datos de sus sistemas electrónicos o investigar redes empresariales completas como si fueran compañías reales.

    Tratando con personas, no solo con sistemas

    Los ejercicios no se limitan a la parte técnica, sino que también tienen componentes operativos y humanos. En muchos casos, los participantes deben entrevistar a actores que representan a responsables de empresas, abogados o directivos. Deben actuar bajo presión, determinar qué dispositivos incautar, cómo preservar evidencia digital o cómo actuar cuando un sistema crítico está siendo atacado en tiempo real. La idea es reproducir no solo la tecnología, sino también el estrés y la incertidumbre de una investigación real.

    Uno de los escenarios más habituales es el de ataques de ransomware simulados, especialmente contra infraestructuras sensibles como hospitales. En estos ejercicios, los sistemas quedan bloqueados, los servicios dejan de funcionar y los equipos deben decidir rápidamente cómo contener el incidente, cómo recuperar la operativa y cómo obrar sin empeorar la situación. Es una forma de entrenar la toma de decisiones en condiciones de presión extrema.

    El centro también pone mucho énfasis en el trabajo con infraestructuras críticas. Los participantes se enfrentan a simulaciones de fallos en redes eléctricas o caídas de sistemas corporativos. Todo está diseñado para que el entorno sea lo más realista posible, incluyendo la densidad de servidores, la complejidad de las redes y la interacción entre múltiples sistemas interconectados.

    En todo este despliegue se espera que los alumnos cometan errores. El objetivo es que esos fallos ocurran en un entorno controlado, donde no tienen consecuencias reales, para que no se repitan cuando se enfrenten a incidentes auténticos fuera del laboratorio. 

  • El phishing alcanza cifras récord: crece un 94% impulsado por la inteligencia artificial

    El phishing alcanza cifras récord: crece un 94% impulsado por la inteligencia artificial

    El imparable avance de la IA está permitiendo a los cibermalos crear campañas cada vez más sofisticadas, con mensajes personalizados y difíciles de distinguir de las comunicaciones legítimas.

    La inteligencia artificial acelera el crecimiento del fraude digital

    El Fraud & Security Report 2026 elaborado por Infobip refleja un panorama más que preocupante.

    En dicho estudio, el phishing ya representa el 49% de todo el contenido malicioso bloqueado por la compañía y ha experimentado un crecimiento interanual del 94%.

    El informe, basado en el análisis de miles de millones de interacciones registradas a escala mundial, señala que los ciberdelincuentes están utilizando herramientas de inteligencia artificial para automatizar la creación de campañas fraudulentas y adaptarlas a cada víctima.

    Como consecuencia, las amenazas detectadas aumentaron un 77% respecto al ejercicio anterior.

    “Los ciberdelincuentes están utilizando la IA para automatizar y escalar campañas con una rapidez inédita, pero la protección con IA también está avanzando a gran velocidad. El crecimiento de la detección basada en IA confirma que las organizaciones más avanzadas ya no tratan la seguridad como un añadido, sino que la están incorporando directamente a su infraestructura de comunicaciones”, afirma Matija Ražem, Chief Commercial Telecom Officer de Infobip.

    Las empresas refuerzan sus sistemas de protección

    El incremento de los ataques también está impulsando importantes inversiones en tecnologías defensivas.

    Las organizaciones están incorporando soluciones capaces de analizar grandes volúmenes de información en tiempo real para detectar actividades sospechosas antes de que provoquen daños.

    Durante el último año, la implantación de sistemas de detección apoyados en inteligencia artificial aumentó un 71%.

    Paralelamente, las soluciones basadas en el análisis de patrones de comportamiento crecieron un 105%, una cifra que evidencia el cambio hacia modelos de seguridad mucho más dinámicos y predictivos.

    Este tipo de herramientas no solo identifica amenazas conocidas, sino que también detecta anomalías que podrían indicar un intento de fraude, incluso cuando los ataques emplean técnicas inéditas.

    Las Network APIs ganan protagonismo

    El informe también destaca el avance de las denominadas Network APIs como una de las tecnologías con mayor potencial para reducir el fraude digital.

    Entre ellas destacan soluciones como SIM Swap o Number Verification, que permiten verificar la identidad del usuario y detectar intentos de suplantación de forma más eficaz.

    Las interacciones con estas herramientas crecieron un 91% durante el último año, siendo el sector financiero el que lidera su implantación debido al elevado nivel de riesgo al que está expuesto.

    Desde la compañía consideran que la protección debe integrarse directamente en las plataformas de comunicación con los clientes para responder a un escenario donde los ataques evolucionan continuamente y aprovechan las capacidades de la inteligencia artificial para aumentar su eficacia.

    Lo que nos espera

    La evolución del phishing demuestra que los métodos tradicionales de protección ya no resultan suficientes frente a campañas automatizadas capaces de generar mensajes convincentes en cuestión de segundos.

    La combinación de inteligencia artificial ofensiva y herramientas avanzadas de defensa está marcando una nueva etapa en la lucha contra el fraude digital.

    Y la realidad es una: las organizaciones que incorporan sistemas inteligentes de detección, análisis de comportamiento y verificación de identidad están mejor preparadas para reducir riesgos y responder con rapidez ante ataques que, según muestran los datos del informe, continúan creciendo a un ritmo sin precedentes.

  • Hackers vinculados a Rusia utilizan redes WiFi públicas para robar cuentas de Microsoft 365

    Hackers vinculados a Rusia utilizan redes WiFi públicas para robar cuentas de Microsoft 365

    Microsoft ha alertado de una nueva campaña de ciberespionaje atribuida a un grupo de hackers vinculado al Gobierno ruso que estaría utilizando redes WiFi públicas comprometidas para robar las credenciales de acceso a cuentas de Microsoft 365.

    La campaña, bautizada como CaptiveCrunch, comenzó en mayo y según la firma de Satya Nadella se atribuye a Storm-2945, una subdivisión de Midnight Blizzard, también conocido como APT29 o Cozy Bear. Se trata de un grupo de ciberespionaje que, según distintas agencias de inteligencia occidentales, está respaldado por el Servicio de Inteligencia Exterior de Rusia (SVR).

    La investigación apunta a que los atacantes lograron comprometer equipos que gestionan estas redes WiFi públicas y modificaron su configuración para redirigir el tráfico de los usuarios a servidores bajo su control. De esta forma podían interceptar las credenciales de acceso a Microsoft 365 de empleados que se conectaban mientras viajaban por motivos de trabajo.

    La actividad fue detectada inicialmente por la firma de ciberseguridad ReliaQuest, que observó cambios en la configuración DNS de determinados routers. Estas modificaciones permitían desviar la navegación de las víctimas sin que estas fueran conscientes de ello.

    Microsoft señala que los atacantes centraron sus esfuerzos en profesionales de sectores como servicios financieros, consultoría, despachos jurídicos, sanidad, energía y comercio minorista. El objetivo principal habría sido obtener información con fines de inteligencia.

    Actualizaciones del navegador que no eran tales

    Además del robo de credenciales, los ciberdelincuentes rusos distribuían programas maliciosos haciéndolos pasar por actualizaciones del navegador. 

    Una vez instalados, estos programas podían recopilar archivos, registrar las pulsaciones del teclado, capturar credenciales y tokens de sesión, acceder de forma remota al equipo e incluso activar el micrófono o la cámara del dispositivo.

    La compañía también ha detectado intentos similares dirigidos a usuarios de Android, a quienes se les inducía a descargar aplicaciones maliciosas mediante técnicas de ingeniería social. 

    En algunos casos, las páginas fraudulentas solicitaban a las víctimas introducir un código de autenticación en la página oficial de inicio de sesión de Microsoft. Aunque esta técnica ya había sido utilizada anteriormente por el grupo, su integración en redes WiFi públicas aumenta las posibilidades de que los usuarios confíen en la solicitud y completen el proceso.

    La firma de las ventanas asegura haber identificado un número elevado de redes comprometidas en organizaciones del sector de la hostelería y en otros entornos que utilizan este tipo de portales cautivos en varios países. 

    Desde Microsoft recomiendan verificar la legitimidad de cualquier solicitud de autenticación y evitar descargar supuestas actualizaciones de software desde páginas que aparezcan durante el proceso de conexión a Internet.