Autor: admin

  • ¿Qué hacer si crees que tus datos se han visto comprometidos en el presunto ciberataque a Hacienda?

    ¿Qué hacer si crees que tus datos se han visto comprometidos en el presunto ciberataque a Hacienda?

    Nombres completos, números de DNI, direcciones, cuentas bancarias y detalles tributarios formarían parte del material que un actor malicioso asegura haber obtenido de los sistemas del Ministerio de Hacienda en un hackeo que afectaría a 47,3 millones de ciudadanos. 
    Qué se sabe del supuesto ciberataque a Hacienda

    La alerta se difundió tras una publicación de la firma de inteligencia de amenazas Hackmanac en la red social X, donde se atribuía a un actor denominado HaciendaSec la extracción de una base de datos de gran tamaño.

    Según esa información, el archivo incluiría datos identificativos y financieros vinculados a obligaciones fiscales, afectando potencialmente a decenas de millones de personas.

    El mensaje aseguraba que la información estaba siendo ofrecida en entornos de la dark web, un escenario habitual cuando se produce un ciberataque de alto impacto. Sin embargo, la veracidad de la filtración sigue siendo objeto de análisis técnico.

    La respuesta oficial del Ministerio

    Ante la repercusión mediática, Hacienda ha trasladado a Europa Press que, por el momento, no existen indicios que confirmen que el ciberataque se haya producido.Los equipos especializados continúan revisando los sistemas para descartar cualquier acceso no autorizado y garantizar la integridad de los datos de los contribuyentes.

    Este tipo de comprobaciones suelen requerir tiempo, ya que implican auditorías forenses complejas y el análisis de grandes volúmenes de información, lo que mantiene la incertidumbre mientras no exista una confirmación definitiva.

    Un contexto de máxima tensión digital en España
    La preocupación se ve amplificada por los incidentes recientes registrados en otros sectores estratégicos.

    A mediados de enero, Endesa reconoció un problema de seguridad en la plataforma comercial de Energía XXI, y posteriormente el autor del ataque aseguró haber difundido información de alrededor de 300.000 clientes.

    Este precedente ha reforzado la percepción de que la protección de los datos personales atraviesa un momento crítico y que ningún sector, público o privado, está completamente a salvo de un ciberataque.

    Qué hacer mientras se investiga el incidente
    Aunque no se haya confirmado la intrusión en Hacienda, los especialistas recomiendan adoptar medidas preventivas de inmediato.

    Cambiar contraseñas asociadas a servicios sensibles y reforzar su complejidad reduce el impacto de posibles filtraciones previas que puedan combinarse con nuevos datos.

    La vigilancia de cuentas bancarias y movimientos financieros resulta clave para detectar actividades inusuales con rapidez.

    Asimismo, es fundamental extremar la cautela ante correos electrónicos, mensajes o llamadas que utilicen el miedo al ciberataque como gancho para solicitar información personal o inducir a pulsar enlaces maliciosos.

    Cómo acaban los datos en la dark web
    Según explican expertos de firmas como ESET, la presencia de datos personales en mercados clandestinos suele tener su origen en brechas de seguridad en empresas o administraciones, en campañas de suplantación que engañan al usuario o en infecciones por malware diseñadas para robar información directamente de los dispositivos.

    Una vez recopilados, estos datos se reutilizan para suplantar identidades, acceder a cuentas bancarias, solicitar créditos o lanzar fraudes personalizados, lo que multiplica el riesgo para las víctimas a largo plazo.

    Si descubres que tus datos están expuestos
    En el caso de confirmar que la información personal o financiera circula en la dark web, actuar con rapidez es esencial.

    Modificar de inmediato las credenciales comprometidas y asegurarse de que cada servicio utilice claves únicas limita el alcance del daño. Activar mecanismos de verificación adicional y cerrar sesiones abiertas impide accesos persistentes mediante credenciales robadas.

    También es recomendable contactar con la entidad bancaria para reforzar los controles y analizar los dispositivos en busca de software malicioso.

    Ajustar las configuraciones de privacidad y mantener los sistemas actualizados completa una estrategia defensiva básica frente a las consecuencias de un ciberataque de gran escala.

  • El Ministerio de Ciencia reconoce haber sufrido un hackeo, aunque con un alcance “muy limitado”

    El Ministerio de Ciencia reconoce haber sufrido un hackeo, aunque con un alcance “muy limitado”

    El pasado lunes un actor de amenazas apodado Gordon Freeman afirmaba haber comprometido el Ministerio de Ciencia, Innovación y Universidades (MICIU), haciéndose con gran cantidad de información sensible de ciudadanos y estudiantes. 
    El cibermalo se jactaba de tener en su poder copias de pasaportes y DNIs escaneados, títulos universitarios, certificados académicos, justificantes de matrícula, planes de estudio, direcciones de correo electrónico y datos bancarios, incluidos números de cuenta e IBAN. El hacker habría utilizado como método de exfiltración las iteraciones secuenciales de DNI.

    Pocas horas después una portavoz del organismo contestaba a Escudo Digital señalando que no podían dar detalles.

    Un día después, el Ministerio de Ciencia anunciaba el cierre parcial de su sede electrónica, la cual se mantiene clausurada hasta el momento de escribir estas líneas. La institución aseguraba que habían tomado dicha decisión “como consecuencia de una incidencia técnica en proceso de valoración”. 

    “Se suspenden todos los trámites administrativos en marcha, salvaguardando los derechos e intereses legítimos de todas las personas afectadas por dicho cierre temporal, produciéndose una ampliación de todos los plazos de los distintos procedimientos afectados”, indicaban.

    Poco después el Ministerio ha confirmado haber sufrido un hackeo en los últimos días. Según la misma portavoz, admiten que se ha dado el acceso no autorizado a datos personales de solicitantes de homologaciones y equivalencias.Un acceso “no masivo”

    Ciencia ha puesto el asunto en manos de la Agencia Estatal de Administración Digital y el Centro Criptológico Nacional para investigar y, según han podido saber, el acceso ha sido “limitado y, por lo tanto, no masivo”. 

    No obstante, la institución no ha revelado por el momento la cifra de víctimas, aunque se ha comprometido -en conversaciones con este medio- a comunicárselo a los afectados.

    El MICIU también habría puesto ya el incidente en conocimiento de la Agencia Española de Protección de Datos para que, “en caso de uso indebido de esta información, el usuario pueda alegar que la información extraída ha sido denunciada”.

    Asimismo, el ministerio habría comenzado a implementar mejoras en los sistemas para aumentar la seguridad desde que tuvo conocimiento de la incidencia. Estas tampoco han sido explicadas. 

  • Epstein comenzó a reunirse con el hacker Vincenzo Iozzo en 2014

    Epstein comenzó a reunirse con el hacker Vincenzo Iozzo en 2014

    El delincuente sexual Jeffrey Epstein tuvo su propio ‘hacker de cabecera’ durante unos cuantos años que, presuntamente, le prestó orientación, asistencia técnica y le hizo distintos ‘trabajos’. 

    Así lo recogía un documento de inteligencia facilitado por un informante confidencial al FBI que databa de noviembre de 2017. En este escrito se daban detalles del pirata informático que dejaban muy claro que se trataba de Vincenzo Iozzo, una figura muy conocida dentro del mundo de la ciberseguridad por haber sido pionero encontrando vulnerabilidades en BlackBerry e iOS y haber co-fundado Iperlane, posteriormente vendida a Crowdstrike. Actualmente es CEO de SlashID, una firma de seguridad de identidad. 

    El nombre de Vicenzo Iozzo (O Vincenzo Lozzo) aparece en cientos de documentos que ha liberado el Departamento de Justicia de EE.UU. dentro de los llamados ‘Archivos Epstein’. Ambos estuvieron manteniendo correspondencia electrónica durante cuatro años y se vieron en varias ocasiones presencialmente, quedando en Nueva York. 

    Su primer encuentro presencial se gestó el 6 de mayo de 2014, a través de Joichi Ito, por aquel entonces director del Media Lab del MIT. Cinco años después, Ito renunció tras conocerse que había aceptado donaciones del magnate. En su email este presenta a Iozzo a Epstein como “uno de los mejores expertos en seguridad de redes que conozco”. 

    “Si tienes tiempo, deberíais conectar. Creo que disfrutaréis conociéndoos y también creo que esta idea de negocio en la que estamos trabajando podría interesarte”, sugiere Ito en un correo electrónico. Finalmente, Epstein e Iozzo se acabaron reuniendo por vez primera el 18 de mayo.

    En los siguientes años, se pueden encontrar multitud de correos donde generalmente era el hacker italiano quien proponía verse a Epstein. Solo hay unos cuantos con ‘más chicha’. En uno de ellos, de 2016, Iozzo le dice a Lesley Groff, la secretaria del financiero, que necesaria entre cinco y seis horas con Epstein y una o dos horas adicionales con ella y “las chicas”.

    Cuando Groff preguntó en qué iban a consistir dichas reuniones Iozzo le dijo que habían discutido la posibilidad de que enseñara prácticas de ciberseguridad a personas en la órbita de Epstein. En otro correo el pirata informático indicaba una vez más que debería haber una “configuración ligeramente diferente” entre Epstein y Groff y las “chicas” anónimas. 

    Asesor TIC

    Hay varias comunicaciones donde el italiano le aconseja a Epstein invertir en distintos proyectos o mercados. En un email de 2016, Iozzo le asesoró sobre los riesgos de seguridad de un proyecto tecnológico basado en blockchain y si merecía la pena invertir en él. El experto le explica a Epstein que, aunque la idea suene bien, hay muchas señales de alerta: tecnología poco probada, posible centralización encubierta, falta de transparencia y riesgo real de robos.

    En una conversación mantenida en septiembre de 2018 el hacker orienta al financiero sobre temas de ciberseguros. Vincenzzo propone a Jeffrey crear bonos cibernéticos de catástrofe para cubrir eventos extremos, como una caída masiva de Amazon Web Services por un ciberataque, ya que las aseguradoras tradicionales no pueden asumir ese riesgo por falta de datos y modelos fiables. Estos bonos ofrecerían a los inversores un alto rendimiento si no ocurre la catástrofe, similar a los bonos de catástrofes naturales.

    A través del propio Iozzo, el magnate también llegó a asistir a alguna conferencia de ciberseguridad, acudiendo en 2015 a Black Hat, de la cual el hacker era miembro de su junta directiva.

    Reunión ‘de incógnito’

    A finales de 2018, consciente de las polémicas y en tono irónico, Iozzo mandó un email a un colaborador del magnate preguntando si debía intentar ocultar su identidad en una próxima reunión presencial que tenía con este. “¿Hay mucha prensa en casa dadas las noticias recientes? Estoy intentando decidir si me pongo una gorra de béisbol :)”, bromeaba. 

    El empleado de Epstein le seguía la gracia. “No vi ninguno ayer, pero nunca se sabe con lo que está pasando”, le respondía. “Gafas, sombrero, bufanda. ¡Adelante!”. 

    Esta conversación se daba siete meses antes de que Epstein fuera arrestado por cargos federales de tráfico sexual. Un mes después de su detención, en agosto de 2019, Epstein fue hallado muerto en su celda. 

    **** Actualización 6-febrero a las 16.00h:

    Un portavoz de Iozzo se ha puesto en contacto con este periodista aportando la versión de Iozzo, que recogemos a continuación: 

    “Mis interacciones con Epstein se limitaron a oportunidades de negocio que nunca se materializaron, así como a conversaciones sobre los mercados y las tecnologías emergentes. Nunca observé ni participé en ninguna actividad o comportamiento ilegal. La última publicación de archivos contiene un documento con acusaciones falsas sobre mí, hechas a un agente del FBI hace más de ocho años. Estas acusaciones son falsas y difamatorias. Para evitar dudas, cabe mencionar que nunca he participado en ninguna actividad ilegal o poco ética. Nunca fui el ‘hacker’ de Jeffrey Epstein ni realicé ningún tipo de piratería para él”, ha señalado

  • Un grupo APT hackea gobiernos e infraestructuras críticas en casi 40 países

    Un grupo APT hackea gobiernos e infraestructuras críticas en casi 40 países

    Un grupo de ciberespionaje de estado-nación ha comprometido sistemas de gobiernos y organizaciones de infraestructuras críticas en al menos 37 países, según ha informado la división Unit-42 de Palo Alto Networks. 
    Los investigadores destacan el uso de herramientas regionales, la infraestructura en Asia y la alineación con la zona horaria GMT+8 como indicios de su origen. Así, aunque Palo Alto Networks no atribuye la campaña a un país específico, se sospecha que puede coincidir con actores chinos por su patrón de operaciones. 

    La firma también ha confirmado que el grupo ha estado activo al menos desde enero de 2024, con un incremento notable de actividad en 2025, especialmente contra gobiernos europeos.

    Entre los objetivos comprometidos se encuentran agencias de policía y control fronterizo, ministerios de finanzas y comercio, departamentos de recursos naturales y diplomacia, así como parlamentos nacionales y altos funcionarios electos. 

    Además, se han visto afectados operadores de telecomunicaciones nacionales y organizaciones de seguridad y antiterrorismo, lo que evidencia el alcance estratégico de la operación.

    Para obtener acceso inicial, los atacantes utilizaron campañas de phishing sofisticadas y malware diseñado para evadir detección, como ShadowGuard, un rootkit de kernel para Linux que permite modificar datos del sistema sin ser detectado. 

    Aunque no se han identificado vulnerabilidades de día cero, este APT ha intentado explotar fallos conocidos en productos de Microsoft, SAP, Atlassian, D-Link, Apache, Commvault y proveedores chinos.

    Aprovechando eventos importantes

    Palo Alto Networks advierte de que, aunque el objetivo principal parece ser la recolección de inteligencia, la magnitud y sofisticación de la campaña representan un riesgo significativo para la seguridad nacional y los servicios críticos. 

    Además de vulnerar sistemas, Unit 42 ha observado un incremento masivo en actividades de reconocimiento de infraestructura gubernamental: entre noviembre y diciembre de 2025, el grupo escaneó sistemas asociados a esta en 155 países.

    El informe también detalla ejemplos concretos de cómo los ataques han estado vinculados a eventos políticos y económicos. En Latinoamérica, por ejemplo, el grupo incrementó el escaneo de infraestructura gubernamental de Honduras poco antes de una elección nacional con implicaciones diplomáticas sensibles. Igualmente, en Europa se documentó un aumento de actividad dirigida a sistemas del gobierno checo tras visitas diplomáticas de alto perfil.

    “Dado el alcance de los compromisos y la importancia estratégica de las entidades impactadas, estamos trabajando con pares de la industria y socios gubernamentales para aumentar la concienciación y contrarrestar esta actividad”, destaca la compañía de seguridad. 

  • Hackers rusos explotan una vulnerabilidad en el proveedor de correo Zimbra para infiltrarse en una agencia marítima ucraniana

    Hackers rusos explotan una vulnerabilidad en el proveedor de correo Zimbra para infiltrarse en una agencia marítima ucraniana

    Un grupo de actores de amenazas patrocinados por el estado ruso habría atacado a una agencia gubernamental ucraniana mediante una campaña de phishing sigilosa que se habría servido de una vulnerabilidad en el programa de correo web Zimbra.

    La investigación, llevada a cabo por la firma de ciberseguridad Seqrite, señala que los atacantes exploraron una vunerabilidad de secuencias de comandos entre sitios, permitiéndoles inyectar código malicioso directamente en un correo electrónico visualizado a través de la interfaz web de Zimbra.

    A diferencia de las campañas de phising tradicionales en este caso el ataque no se basó en archivos adjuntos ni enlaces maliciosos. Todo el exploit se encontraba integrado en un único email que simulaba ser una solicitud de práctica escrita en ucraniano. El correo se mandó en enero desde una cuenta comprometida de un estudiante. 

    “El correo electrónico de phishing no contiene archivos adjuntos maliciosos, enlaces sospechosos ni macros”, han destacado los investigadores. “Toda la cadena de ataque reside en el cuerpo HTML de un solo mensaje”.

    A los cibermalos rusos les encanta Zimbra

    Al usar esta fórmula los atacantes pudieron interceptar sesiones autenticadas sin desplegar malware ni activar muchas de las defensas de seguridad convencionales. 

    La operación ha sido atribuida al grupo de amenazas persistentes avanzadas APT28, también conocido como Fancy Bear y presuntamente vinculado a la inteligencia militar rusa. Este grupo tiene a sus espaldas un largo historial de ataques contra entidades gubernamentales ucranianas y occidentales.

    Los expertos en ciberseguridad han señalado como el servicio de correo web Zimbra ha sido blanco repetidamente de otros grupos de hackers vinculados a Rusia, como APT29 y Winter Vivern, en campañas de espionaje contra organizaciones de Europa del Este.

  • Un hacker afirma haber robado 100 GB de datos de Crunchyroll

    Un hacker afirma haber robado 100 GB de datos de Crunchyroll

    Un actor de amenazas asegura haberse hecho con 100 GB de datos confidenciales de usuarios pertenecientes a Crunchyroll, la conocida plataforma de streaming de anime propiedad de Sony. 

    Según los detalles que ha competido el medio Cyber Digest, la brecha de seguridad se inició a través de una estación de trabajo comprometida de un empleado de esta compañía, la cual presta servicios a las operaciones de atención al cliente de Cunchyroll. 

    El trabajador ejecutó un programa malicioso sin percatarse, dando al atacante acceso al entorno corporativo. Este llevó a cabo movimientos laterales, logrando finalmente entrar en los sistemas internos, incluyendo la infraestructura de atención al cliente y la gestión de incidencias. 

    El pirata informático pudo campar a sus anchas por las redes del servicio durante 24 horas antes de que estas fueran desconectadas. 

    A pesar del breve lapso de permanencia, la magnitud de la exfiltración sugiere una operación bien preparada, que probablemente incluyó la recopilación automatizada de datos y técnicas de preparación rápida para maximizar el robo de información antes de su contención.

    El incidente coincide con las denuncias relacionadas con una filtración de datos más amplia de Telus Digital, revelada en la misma fecha, en la que los atacantes alegaron haber accedido a múltiples organizaciones que se apoyan en la firma para servicios de atención al cliente, procesamiento de datos mediante inteligencia artificial y moderación de contenido.

    Crunchyroll no suelta prenda

    Cyber Digest revisó una muestra de los datos robados, encontrando que hay direcciones IP, direcciones de email, información de tarjetas de crédito y datos analíticos de clientes vinculados al comportamiento del usuario. 

    Con todos estos detalles en su poder los ciberdelincuentes pueden hacer robo de identidad, fraude financiero y campañas de phising altamente dirigidas contra usuarios de Crunchyroll. 

    En el momento de escribir este artículo el servicio de manga y anime no ha reconocido la brecha ni tampoco ha publicado un comunicado oficial sobre el tema.

    Para meterles más presión, el responsable de la amenaza ha afirmado que sus intentos de contactar con la empresa han sido ignorados y que no se ha realizado ninguna notificación formal a los usuarios que puedan verse afectados.

    Este año no está siendo nada fácil para Crunchyroll. A principios del mismo la compañía sufrió una demanda colectiva por haber compartido datos de visualización de usuarios con plataformas de marketing de terceros sin el consentimiento adecuado. 

  • ASLAN 2026 radiografía la nueva ciberseguridad: IA, resiliencia, identidades y OT

    ASLAN 2026 radiografía la nueva ciberseguridad: IA, resiliencia, identidades y OT

    Un año más, la ciberseguridad fue uno de los ejes del Congreso ASLAN, cuya edición de 2026 se celebró la pasada semana en Madrid. A lo largo de tres días –17, 18 y 19 de marzo–, el congreso anual de la asociación de empresas TIC reunió a ponentes de primer nivel en torno a seis grandes áreas temáticas: Ciberseguridad, Data & Resilience, Digital Workspace, Inteligencia Artificial (IA), Cloud & Datacenter e Intelligent Networks.

    Ciberseguridad con y para IA

    En un panorama donde la inteligencia artificial tiene un impacto creciente tanto en tecnología como en negocio, resulta inevitable analizar cómo nos afecta la IA desde el punto de vista de la ciberseguridad. Este fue el objeto de la mesa redonda “Ciberseguridad reforzada con IA y machine learning”, en el primer día del congreso, que contó con la participación de Carlos Tortosa, responsable de Grandes Cuentas de ESET España; Carlos Molano, Channel Business Manager de SentinelOne; Fernando Martínez, Head of Key Account Management de Hornet Security; Fernando Cuervo, vicepresidente senior de Growth & EMEA de LuMu Technologies, y Jesús Manuel Dorta, responsable de la Unidad de Negocio de Ciberseguridad y Proyectos Especiales de Grupo Cibernos.

    Estamos viviendo una sofisticación creciente de lo que Tortosa denominó el “lado oscuro de la IA”: herramientas como FraudGPT, DIG o WormGPT que se utilizan para generar código malicioso. Pero ¿cuáles son las principales amenazas potenciadas por IA? Según el experto de ESET España, estas se concentran en varios frentes: ataques adversarios, que manipulan los datos de entrada para engañar herramientas de IA legítimas; la inyección de datos corruptos durante el entrenamiento de los modelos para crear puertas traseras; la evasión avanzada de EDR y XDR mediante la ofuscación del código de malware, evitando así los análisis de comportamiento; la automatización de exploits; y el robo de datos aprovechando el llamado shadow AI, es decir, el uso no autorizado de modelos de IA por parte de los empleados de una organización.

    No obstante, la inteligencia artificial también tiene un “lado luminoso”. Su aplicación permite acelerar la detección de amenazas, automatizar la respuesta ante incidentes, ampliar las capacidades de análisis de logs y de vulnerabilidades públicas para reforzar la ciberseguridad predictiva, y desarrollar sistemas de autenticación y algoritmos de detección de manipulaciones o deepfakes. ESET emplea la IA en su motor de detección avanzado, en su motor interno de machine learning Augur y en su herramienta de gestión de la seguridad ESET Protect.

    Carlos Molano advirtió de que la extensión de la inteligencia artificial, unida a la multiplicación de identidades, contribuye a que los riesgos aumenten de manera exponencial. Pero “este uso malicioso de la IA hay que combatirlo con IA”, afirmó. La protección contra amenazas impulsadas por IA que ofrece SentinelOne se centra en cuatro focos principales: el uso de IA por parte de los empleados, asistentes de generación de código para desarrolladores, reducción de riesgos en la inyección de prompts en aplicaciones de IA, y despliegue y utilización de IA agéntica.

    Desde Hornet Security, Martínez repasó las principales amenazas derivadas del uso indebido de la  inteligencia artificial: la adopción descontrolada de herramientas, el uso malicioso de agentes, la evolución hacia un ransomware 3.0 que ya no secuestra los datos, sino que los manipula para comprometer la confianza en los mismos, el creciente empleo de técnicas man in the middle para atacar los métodos de identificación, los ataques de ingeniería social para resetear cuentas con privilegios, la expansión de la superficie de ataque al software as a service (SaaS) y la utilización de extensiones de navegador maliciosas o vulnerables. Además, recordó que la IA permite que cualquiera pueda crear una herramienta de malware, por lo que ya no es necesario ser un experto en programación para desarrollar ransomware o troyanos.

    A ello se suman los riesgos asociados a la sobreexposición de datos corporativos en Microsoft Copilot y el riesgo de infección en cadena de agentes de IA, lo que incrementará la superficie de ataque dentro de las organizaciones. Frente a este escenario, Hornet propone “una visión holística de la ciberseguridad”, en la que, además de tener muy claro todo lo relacionado con los datos que se comparten dentro de una compañía, se realicen revisiones periódicas de los prompts.

    Por su parte, Cuervo explicó cómo funcionan la evasión de los EDR y los controles de ciberseguridad básicos. La primera técnica de evasión se basa en las propias limitaciones del EDR ante el crecimiento de la superficie de ataque y el conocimiento de los atacantes sobre cómo evadir las defensas; de hecho, actualmente se venden kits de evasión de EDR y herramientas de phishing cada vez más sofisticadas. Para hacer frente a esta amenaza, según Cuervo, hay que identificar y resolver los puntos ciegos en la arquitectura y la estrategia de seguridad actuales, asegurarse de que todas las herramientas se comunican entre sí, y “hacer de la visibilidad de la red el eje central de la estrategia”, ya que lo único que los atacantes no pueden evitar es dejar rastro de su presencia en la red.

    Dorta destacó los beneficios que puede aportar la inteligencia artificial para avanzar “desde el SOC tradicional a un SOC cognitivo”, lo que da significado a los eventos. “El desafío para el SOC ya no está en la ingesta de eventos, el verdadero problema está en interpretar esa información y darle contexto”, aseguró el responsable de Ciberseguridad y Proyectos Especiales de Grupo Cibernos. El SOC cognitivo aporta comprensión semántica, un uso de la IA local como asistente, un contexto en tiempo real y apoyo a las decisiones con recomendaciones fundamentadas. En este ámbito, las herramientas de IA desempeñan papel clave a la hora de interpretar la información, definir un contexto e incluso generar respuestas.

    Ciberresiliencia en el contexto actual

    Asumiendo que todas las organizaciones van a sufrir, tarde o temprano, algún ciberataque, y que el dato constituye hoy día la base de los negocios, el respaldo de la información resulta fundamental.

    Por ello, es necesario contar con estrategias de ciberresiliencia que complementen a las de ciberseguridad. Esta creciente tendencia a tomar en consideración la ciberresiliencia estuvo muy presente en el gran encuentro anual de ASLAN, con un stage propio de Data & Cyber Resilience que acogió más de 20 presentaciones, así como la mesa redonda “Ciberresiliencia, máxima protección para el dato y el negocio”. En ella, Andrei Yankovskiy, Cloud Support Engineer de ReeVo; Guillermo de Escudero, Presales Systems Engineer de Dell Technologies; Víctor Pérez de Mingo, director de Preventa de Veeam, y Alexandre Adam, Enterprise Account Executive de Riot, debatieron acerca de las mejores estrategias de ciberresiliencia.

    Para Andrei Yankovskiy, “urge un cambio de perspectiva: no debemos ver la ciberseguridad como algo técnico, sino como algo que forma parte de los procesos de negocio”. La estrategia de ReeVo trabaja aquí en varios frentes: conocer las amenazas, reducir la superficie de ataque, realizar una supervisión y dar una respuesta a todos los incidentes que puedan ocurrir.

    En el caso de Dell Technologies, la estrategia en el ámbito de la ciberresiliencia va más allá de la estrategia de backup tradicional. Se basa en la ausencia de certezas, en un enfoque zero trust, en la imposibilidad de detectar lo desconocido y en el denominado “principio de Kerckhoffs”, que parte de la premisa de asumir que el enemigo conoce nuestros sistemas. Bajo un concepto de ciberresiliencia definido, según De Escudero, como “la capacidad de los sistemas digitales de anticipar, resistir, recuperarse y adaptarse a condiciones adversas”, la estrategia de la compañía se articula en tres pasos: blindarse, detectar y restaurar.

    El especialista de Dell Technologies también diferenció entre disaster recovery y cyber recovery. Este último, además de por su objetivo de afrontar las consecuencias de ciberataques, se caracteriza por estar aislado, restringido al CISO y su equipo, poder ubicarse tanto en entornos locales como remotos y estar diseñado para salvaguardar las operaciones más críticas, no la totalidad de las operaciones del negocio. De Escudero concluyó señalando que la capacidad de recuperación integral se basa en la inmutabilidad y el aislamiento de los datos, así como en la inteligencia necesaria para analizar qué accede a ese entorno para poder protegerlo. 

    Por su parte, Víctor Pérez de Mingo ofreció varios consejos en materia de ciberresiliencia. Partiendo de la base de que el 74% de las organizaciones sufre un riesgo manifiesto de exfiltración de sus datos y de que más del 30% sobreestima su nivel real de madurez en seguridad, subrayó la necesidad de asumir que siempre existe una brecha, verificar de forma explícita quién accede a qué áreas y aplicar siempre el menor nivel de privilegios posible. Además, recordó que la gestión de identidades, accesos y datos son siempre responsabilidad de la propia organización, independientemente del modelo de responsabilidad compartida con hyperscalers y proveedores de servicios.

    Si estos principios se trasladan a la data resilience, es necesario apostar por la separación de dominios de hardware y software, diseñar arquitecturas resilientes basadas en múltiples zonas y, por último, garantizar la inmutabilidad del dato, es decir, que no pueda ser borrado ni alterado. El director de Preventa de Veeam concluyó con una regla de oro, la “3-2-1”: disponer de al menos tres copias de los datos, en al menos dos tecnologías distintas, y asegurar que al menos una de ellas sea inmutable y proporcione un air gap, preferiblemente fuera de la infraestructura y solo accesible en modo lectura.

    La ciberresiliencia está también estrechamente ligada al factor humano. En este sentido, Alexandre Adam abordó cómo “reinventar la seguridad de los empleados”, defendiendo, frente a la formación tradicional, una “visión ESPM” de gestión de la postura de ciberseguridad del empleado, basada en medir el factor humano y su evolución en el tiempo: si tienen activada la autenticación en dos factores, si reutilizan contraseñas, etc. Con este objetivo, Riot ha desarrollado un agente, Albert, que interactúa directamente con los empleados a través de canales corporativos habituales –Teams, Google Chat o Slack– para formarles y concienciarles en ciberseguridad mediante píldoras formativas de pocos minutos distribuidas a lo largo del año.

    Respecto a las estrategias de ciberresiliencia que deben implementar las pequeñas empresas, los ponentes coincidieron en que aquellas con menos recursos deben comenzar por hacer un análisis de sus datos críticos y elegir las soluciones en consecuencia.

    Seguridad en entornos de movilidad crítica y OT

    El desarrollo del Internet of Things (IoT) y de las redes móviles 5G ha permitido a las empresas conectar una amplia gama de dispositivos a la red para recopilar y compartir información, lo que les proporciona una visión global y en tiempo real de sus sistemas y procesos. A ello se suma el uso creciente –y en algunos sectores hegemónico– de dispositivos móviles en trabajos de campo como la construcción, las explotaciones agrícolas o la logística y el reparto… La contrapartida es que cada dispositivo móvil conectado puede convertirse en un punto de entrada para un ciberataque, comprometiendo la propia eficiencia operativa de la compañía.

    No es de extrañar, por tanto, que algunas de las sesiones celebradas en el Congreso ASLAN de este año giraran en torno a la seguridad en entornos industriales y de movilidad crítica. Es el caso de la presentación “La evolución de la seguridad en entornos de movilidad crítica”, que tuvo lugar el martes 17 en el Stage Cybersecurity de la mano de SOTI.

    David Parras, director regional de SOTI para el Sur de Europa, explicó cómo los dispositivos móviles críticos –aquellos que tienen que estar funcionando sin interrupción, utilizados por arquitectos, repartidores o agricultores, pero también por miembros del Ejército y las Fuerzas de Seguridad del Estado– están expuestos a todo tipo de incidentes, desde la descarga de la batería a intrusiones y ataques.

    Para protegerlos, el enfoque de seguridad propuesto por SOTI se articula en base a cinco aspectos fundamentales: visibilidad total 24/7 de los dispositivos; diagnóstico inteligente apoyado en la IA de SOTI Stella; gobierno unificado mediante una única plataforma para todos los dispositivos; priorización de riesgos, con KPIs de riesgos comprensibles para los directivos, gracias a su solución de diagnóstico Xsight y a la automatización; y, por último, una postura anticipatoria que pase de soluciones reactivas a proactivas. “La seguridad industrial del futuro no se construye respondiendo a incidentes, se construye eliminando las condiciones que permiten esos incidentes”, concluyó Parras.

    En cuanto a la ciberseguridad en entornos OT, estos plantean importantes desafíos, ya que un mayor número de dispositivos conectados y la ampliación del perímetro de la red incrementan significativamente la complejidad para los responsables de proteger la infraestructura. De hecho, Gartner prevé que en 2027 “el 70% de los incidentes de seguridad tendrán su origen en dispositivos IoT gestionados inadecuadamente”. 

    Durante la presentación “Ciberseguridad OT” del primer día del congreso, Cristóbal Corredor, IT Channel Account Manager Iberia en Motorola Solutions, advirtió de que “a menudo caemos en la falsa creencia de que las cámaras de videovigilancia, los lectores de acceso o la sensórica garantizan por sí solas nuestra protección, cuando en realidad pueden convertirse en puertas abiertas para los ciberataques”. Para responder a este riesgo, es necesario implementar una estrategia de seguridad convergente que integre de forma eficaz las soluciones de seguridad física de la organización con las mejores prácticas de ciberseguridad. Solo así se puede asegurar el blindaje de todos estos dispositivos. 

    Gestión de identidades  

    Por último, la gestión de identidades, accesos y cuentas privilegiadas también supone un elemento crucial en un mundo donde el concepto tradicional de perímetro de seguridad se ha difuminado con la extensión de la movilidad y del puesto de trabajo digital.

    En la mesa redonda “La gestión de identidades como base de la seguridad TI”, celebrada también el martes 17, Joan Vives (Technical Consultant de Manage Engine), Manel Jadraque (director de Negocio de Interbel), Mar García (Country Manager de Okta) y María José Gutiérrez (directora de Marketing y Comunicación de Redtrust) abordaron cómo el manejo adecuado de las identidades es fundamental para los sistemas de seguridad empresarial modernos.

    Así, en el ámbito de la gestión de identidades y accesos, se habla de las “Cuatro Aes”: Administración, Autenticación, Autorización y Auditoría. La Administración se centra en la creación y gestión de cuentas de usuario, lo que incluye dar de alta nuevos usuarios, actualizar roles y dar de baja cuentas cuando los usuarios abandonan la organización.

    En este punto, resulta imprescindible contar con una solución robusta de gestión de identidades y accesos, tanto para usuarios como para clientes. Sus aportaciones en términos de seguridad son claras: verificación remota de identidad resistente a deepfakes, firma digital, registros electrónicos, autenticación multifactor sin contraseña resistente al phishing o provisión automatizada de usuarios.

    De este modo, una solución de gestión de identidades permite a las empresas proteger sus datos y sistemas de forma más eficaz, al tiempo que ofrece a los usuarios una experiencia segura y sin fricciones, mejorando así la confianza en su marca.

    ¿Qué papel puede jugar la inteligencia artificial en la gestión de identidades y accesos? En la sesión “Identidad digital como motor de negocio: de las políticas de seguridad a su ejecución real con IA”, celebrada en el Stage Data & Cyber Resilience, Gabriel Buades, fundador y CTO de Soffid, mostró cómo la IA ya permite trasladar las políticas de seguridad en controles automatizados, medibles y alineados con los procesos de negocio. El uso de modelos avanzados de Identity & Access Management (IAM) y Privileged Access Management (PAM) facilita a las organizaciones optimizar la gestión del ciclo de vida de los usuarios, reducir riesgos operativos y mejorar la productividad, todo ello sin un aumento de la complejidad tecnológica.

    No obstante, la IA no solo supone una ayuda en la gestión de identidades, sino que también implica desafíos, como los derivados de la popularización de los agentes de IA –se estima que a finales de 2026 habrá más de 80 agentes por cada empleado humano–. Firmas especializadas en la gestión de la identidad digital como Redtrust ya tienen previsto empezar a trabajar a finales de año en certificados para agentes de IA. Redtrust, que se define a sí misma como “un firewall de certificados”, ofrece una gestión y custodia centralizada de todos los certificados digitales de los usuarios de una empresa, estableciendo permisos y creando un registro de eventos para cada usuario.

    Pero es en el puesto de trabajo donde el reto de gestionar la identidad, la presencia y la seguridad se hace más evidente. En la presentación de Primion dentro del Stage Digital Workspace, celebrada el jueves 19, su Country Manager, Javier Alonso, señaló que “el lugar de trabajo actual ya no es un lugar único”: es una red de personas que se mueven constantemente entre espacios, roles, horarios y niveles de responsabilidad. El trabajo híbrido, los equipos dinámicos y las operaciones flexibles han configurado una nueva realidad en la que las organizaciones deben preservar la seguridad y la confianza en entornos donde casi nada es permanente y su fuerza laboral está en continuo movimiento.

    Para gestionar la identidad, la presencia y la seguridad en este entorno, las compañías han de comprender quién está en cada uno de sus espacios, por qué está ahí, cuándo debería estar y qué nivel de confianza debe tener en cada momento. Y, según Alonso, esto no debe hacerse mediante un control rígido, sino a través de una gestión inteligente y adaptable, diseñada para entornos laborales dinámicos. Gracias a credenciales de identidad seguras y flexibles, empleados, visitantes y colaboradores pueden autenticarse de distintas formas adaptadas a cada contexto y situación.
  • Un ciberataque bloquea cientos de vehículos dotados de sistemas que impiden conducir ebrios

    Un ciberataque bloquea cientos de vehículos dotados de sistemas que impiden conducir ebrios

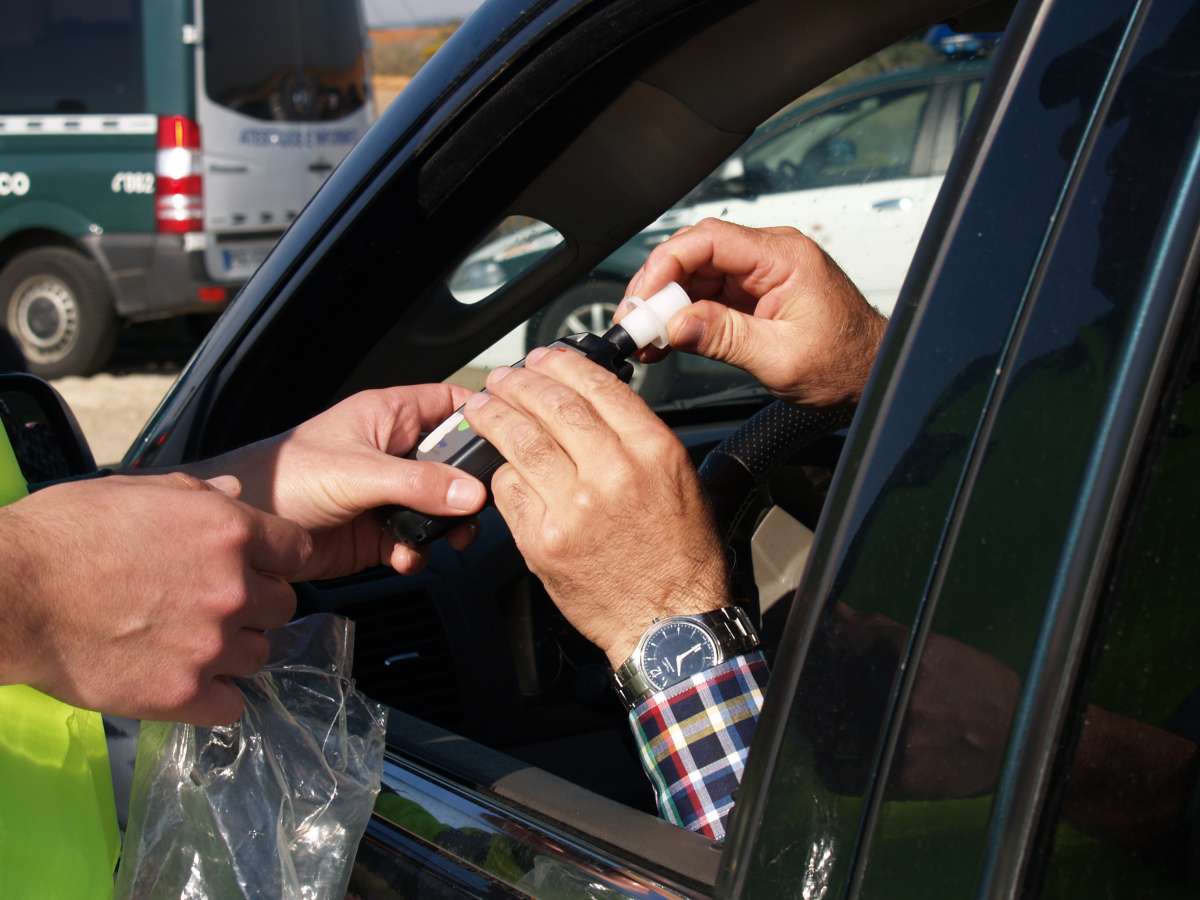
    La compañía estadounidense Intoxalock, especializada en dispositivos de bloqueo de encendido para vehículos en caso de que el conductor se encuentre bajo los efectos del alcohol, ha sufrido un ciberataque que interrumpió parte de sus operaciones en distintos puntos del país.

    Qué son los dispositivos de bloqueo de encendido 

    Los sistemas que desarrolla Intoxalock funcionan mediante pruebas de aliento que el conductor debe superar antes y durante la conducción. Un tipo de tecnología habitual en programas de rehabilitación para infractores por conducción bajo los efectos del alcohol y, para garantizar su correcto funcionamiento, requiere de calibraciones periódicas en centros autorizados, generalmente cada 25 o 30 días.

    Sin este mantenimiento, el sistema puede bloquear el vehículo como medida de seguridad. Precisamente esta dependencia técnica fue la que amplificó el impacto del ataque, al impedir que muchos usuarios cumplieran con los requisitos necesarios para seguir conduciendo.

    Impacto directo en clientes y servicios técnicos

    Según datos proporcionados por la propia empresa, en el estado de Connecticut Intoxalock atiende a unos 6.000 clientes. De ellos, entre un 7% y un 10% necesitaban realizar una calibración durante el periodo de interrupción. Esto se traduce en cientos de conductores potencialmente afectados solo en esta región, a los que se suman casos en los demás estadosde EE.UU.

    Como medida preventiva, tras detectar lo que definió como un “evento cibernético”,la compañía optó por pausar un número determinado de sistemas, una decisión que, aunque orientada a proteger la infraestructura, provocó un efecto inmediato sobre los usuarios, que vieron limitada su capacidad de movilidad sin margen de reacción.

    Medidas adoptadas para mitigar la crisis

    Ante la situación, Intoxalock implementó un plan de contingencia que incluía la concesión de prórrogas de 10 días para las calibraciones pendientes. Este margen adicional permitió a muchos clientes seguir utilizando sus vehículos de forma temporal mientras se restablecían los sistemas.

    Además, la empresa habilitó canales de atención específicos para gestionar incidencias y consultas, entre los que incluyó una línea directa de mensajería.

    También anunció que asumiría los costes derivados directamente de la interrupción, una medida orientada a reducir el impacto económico en los usuarios afectados.

    Recuperación progresiva de los sistemas

    Tras varios días de interrupción, la compañía confirmó que sus servicios habían sido restablecidos. Las operaciones relacionadas con instalaciones, calibraciones y soporte técnico ya han vuelto a estar disponibles, permitiendo a los usuarios retomar los procedimientos habituales.

    No obstante, la empresa ha recomendado a aquellos clientes que recibieron prórrogas que acudieran a un centro de servicio antes de que expirara el nuevo plazo.

    En algunos casos, los vehículos que no pudieron ser recalibrados durante el incidente podrían requerir traslado físico a instalaciones técnicas, lo que añade complejidad logística al proceso de normalización.

    Un contexto de crecientes ciberataques a infraestructuras sensibles

    El caso de Intoxalock se enmarca en una tendencia global al alza en ataques dirigidos a empresas que gestionan servicios esenciales o infraestructuras sensibles.

    Según el FBI, las pérdidas derivadas del cibercrimen han superado los 16.000 millones de dólares en 2024, lo que supone un incremento significativo respecto al año anterior.

    Expertos en inteligencia señalan que los atacantes no solo buscan beneficios económicos, sino también generar disrupción en servicios clave.

    En este sentido, el incidente pone de relieve (una vez más) la vulnerabilidad de sistemas conectados que, aunque no forman parte de infraestructuras tradicionales como energía o telecomunicaciones, tienen un impacto directo en la vida diaria de los ciudadanos.

  • Zencer, afectada por una supuesta filtración en plena ola de ataques a energéticas españolas

    Zencer, afectada por una supuesta filtración en plena ola de ataques a energéticas españolas

    La cooperativa española Zencer podría haberse sumado a la lista cada vez más amplia de víctimas de ciberataques que últimamente está golpeando al sector energético nacional.

    En su anuncio, difundido en X por DailyDarkWeb y DarkWebInformer –cuentas especializadas en monitorizar actividad en la dark web–, el atacante señala que la brecha tuvo lugar el pasado 30 de abril y que le permitió hacerse con un amplio volumen de información interna y datos de clientes de Zencer.

    En concreto, según detalla, dispone de 88.274 registros de la compañía, que incluyen datos sensibles como números de identificación fiscal (NIF/CIF), números de teléfono o direcciones de correo electrónico. El paquete también contendría información de marketing y administrativa de la empresa, así como datos relacionados con sus utilidades y sus ventas.

    “El actor también ha compartido públicamente una muestra de los registros, haciendo referencia a importantes proveedores de energía como Iberdrola”, indica DailyDarkWeb.

    A diferencia de otros anuncios similares en los que la información robada se vende al mejor postor, lowiq fija el precio de venta en 80 euros, una cifra relativamente baja para el volumen y la tipología de los datos ofertados.

    En el momento de escribir este artículo Zencer no ha realizado ninguna declaración sobre este supuesto incidente de seguridad, por lo que aún no está confirmado ni verificado. De ser cierto y como advierte DailyDarkWeb, podría implicar riesgos significativos dada la naturaleza de los datos. Entre esos riesgos destacan:

    • Suplantación de identidad de clientes y empleados.
    • Ingeniería social relacionada con las utilidades.
    • Intentos de compromiso de correo electrónico empresarial.
    • Recopilación de inteligencia del sector energético.

    Las energéticas, en el punto de mira de los ciberdelincuentes.

    Este supuesto incidente de Zencer llega en plena oleada de ciberataques contra las energéticas españolas. El último caso es el de Naturgy, que ayer mismo reconoció a Escudo Digital una brecha que afecta a 200.000 de sus clientes en España, tras el acceso no autorizado a una base de datos de un proveedor externo.

  • Nace un nuevo foro para el cibercrimen: BreachBoard

    Nace un nuevo foro para el cibercrimen: BreachBoard

    El mundo del cibercrimen funciona un poco como ese poder regenerador de la Hidra de Lerna. Cuando Heracles le cortaba una cabeza a esta feroz criatura de la mitología griega surgían dos en su lugar. Algo similar pasa con los grupos de ciberdelincuentes, las variantes de ransomware o incluso con los foros para vender datos robados. 

    Esta novedad se describe como una comunidad dedicada al intercambio de bases de datos robadas y herramientas de explotación. Al igual que sus antecesoras, facilita vender, comprar y compartir credenciales filtradas, accesos comprometidos y utilidades para llevar a cabo ciberataques. 

    Su denominación no es casual. La partícula ‘Breach’ supone una clara referencia a las brechas de datos y al nombre de Breached o BreachForums. Con Board se hace un guipo a los foros tipo imageboard o message board. 

    En cuanto a su administrador, no hay información verificada. No es nada raro, ya que en los foros de este tipo que arrancan la identidad de quien está detrás suele ser opaca o directamente falsa. 

    El nacimiento de este nuevo marketplace de datos robados es un intento claro de captar a usuarios desplazados tras las incautaciones policiales, las filtraciones internas y la consiguiente pérdida de confianza que las otras plataformas han sufrido. Así su objetivo es capitalizar la fragmentación actual del ecosistema de la ciberdelincuencia. Cómo funciona BreachBoard

    La cuenta de X de VECERT Analyzer ha compartido un par de pantallazos que permiten extraer información muy interesante sobre la plataforma. En primer lugar, la interfaz visible apunta a que podría estar construido sobre software tipo MyBB o similar, algo habitual en este tipo de comunidades por su facilidad de despliegue. Esto sugiere que el foro ha podido levantarse en muy poco tiempo y que, al menos por ahora, no hay una gran inversión técnica detrás.

    En el menú aparecen secciones como Databases, Upgrades, Marketplace, Messages, Hidden Service y Extras. Esta organización es típica de los foros orientados a la compraventa de información robada y muestra que no se trata simplemente de un foro de discusión, sino de una plataforma pensada desde sus inicios para facilitar actividades ilícitas. 

    La sección de Databases apunta a repositorios de datos filtrados, mientras que Marketplace indica un espacio para transacciones entre usuarios. Upgrades probablemente esté vinculado a cuentas premium o niveles de acceso, algo común para monetizar el contenido, y la presencia de Hidden Service sugiere que el foro podría tener o planea tener una versión accesible a través de redes como Tor. 

    El dominio utilizado, breachboard.zip, también resulta significativo. El uso de TLDs poco convencionales como .zip se ha popularizado recientemente porque son baratos, rápidos de registrar y suelen tener menos control inicial. Esto encaja con estrategias de despliegue rápido y proyectos que buscan posicionarse con agilidad.

    Otro elemento relevante es la información de infraestructura visible en el gráfico, donde aparece una dirección IP concreta (80.78.30.205) junto a registros DNS básicos (TXT, SPF, IPv4). 

    Esto sugiere que el foro no está especialmente oculto ni protegido a nivel de infraestructura, algo poco habitual en actores más consolidados, que suelen recurrir a servicios de hosting blindado, redes de anonimización o capas adicionales de protección. En este caso, todo apunta a un despliegue directo y poco sofisticado, probablemente pensado para probar el funcionamiento antes de escalar.

    ¿Polis o ladrones?

    No obstante, este tipo de foros emergentes suele tener algunos riesgos asociados para sus usuarios, sobre todo en sus primeros meses de vida. Es común que las fuerzas del orden los lancen de forma oportunista para operaciones encubiertas o honeypots, con el fin de pillar a los cibermalos que están desencantados de otros servicios del mismo estilo.

    A su vez también hay amigos de lo ajeno que se aprovechan de la situación y los ponen en marcha para lucrarse, bien con la venta falsa de bases de datos o, finalmente, desapareciendo con el dinero de los wallets sin dejar rastro.