Autor: admin

  • Hackers filtran datos de niños tras un ciberataque a una cadena de guarderías

    Hackers filtran datos de niños tras un ciberataque a una cadena de guarderías

    Algunos actores de amenazas de ransomware han mostrado cierto código ético y han pedido perdón públicamente en casos en los que sus afiliados han apuntado contra empresas o instituciones relacionadas con la infancia. Pero no es algo que ocurra siempre.
    Los amigos de lo ajeno se jactan de haberse hecho con nombres, fotos, direcciones, fechas de nacimiento y datos sobre sus padres o tutores. Asimismo, el hackeo también habría expuesto notas de seguridad e información médica. 

    Para demostrar que no van de farol los cibermalos han publicado muestras de estos detalles personales, incluyendo fotos y perfiles de diez niños en su sitio de la dark web. 

    Sin escrúpulos

    Posteriormente, el grupo de ransomware ha exigido un rescate a Kido, amenazando con revelar datos más confidenciales a menos que se aflojaran el bolsillo. Se desconoce la cuantía del mismo. 

    Desde BBC se han puesto en contacto con la banda y esta ha respondido jocosamente que merecen “alguna compensación” por el “pentest” que han realizado. 

    Por si eso no fuera poco, los piratas informáticos se han dedicado también a llamar a algunos de los padres de los pequeños, invitándoles a que presionaran a la cadena de guarderías para que pagara el rescate exigido o filtrarían los datos de sus hijos. 

    Kido no ha emitido ninguna declaración pública por ahora. La investigación continúa su curso. 

  • La ‘tríada del caos’ pone en jaque a aerolíneas, telcos y grandes tecnológicas

    La ‘tríada del caos’ pone en jaque a aerolíneas, telcos y grandes tecnológicas

    Tres de los grupos de ciberdelincuentes más notorios de los últimos años, LAPSUS$, ShinyHunters y Scattered Spider, han mostrado señales de coordinación en campañas globales de extorsión y robo de información. 
    La unión de sus tácticas y recursos ha derivado en una amenaza de gran alcance, que ha puesto en jaque a empresas de sectores estratégicos como telecomunicaciones, transporte aéreo, automoción o plataformas de servicios en la nube. Así lo señala Resecurity, bautizando esta colaboración entre cibermalos como ‘la Trinidad del Caos’ (Trinity of Chaos). 

    Cada una de estas bandas tiene una historia y unas especialidades propias. LAPSUS$ se hizo famoso por sus filtraciones masivas y por utilizar la ingeniería social como vía de entrada en las organizaciones. Su habilidad para explotar debilidades humanas, saltarse sistemas de autenticación multifactor o abusar de fallos en la validación de accesos les dio notoriedad. 

    ShinyHunters, por su parte, se centró durante años en el robo y compraventa de bases de datos, actuando como mayorista en el mercado negro de información. Con el tiempo fueron virando hacia tácticas más agresivas de extorsión y exposición pública de víctimas. 

    Scattered Spider ha destacado por su destreza en la suplantación de personal de soporte y en el uso de técnicas de vishing y phishing dirigidas a obtener accesos iniciales, con un enfoque especialmente humano más que técnico.

    Según Resecurity, en agosto de 2025 apareció un canal de Telegram en el que se exhibían abiertamente conexiones entre miembros de los tres colectivos. Allí se promocionaban filtraciones, se lanzaban amenazas coordinadas y se presentó un nuevo servicio de ransomware-as-a-service bautizado como “shinysp1d3r”. 

    Este espacio digital funcionó como escaparate y como lugar de coordinación entre individuos que antes operaban de manera más o menos autónoma. La convergencia quedó también patente en la forma en que se repartían tareas: Scattered Spider obtenía accesos iniciales a redes corporativas, ShinyHunters se encargaba de extraer y comercializar la información robada y LAPSUS$ participaba en la presión pública y en la difusión de los datos.

    Los sectores afectados muestran la amplitud de su radio de acción. Entre sus víctimas se han identificado aerolíneas como Qantas, Hawaiian Airlines o WestJet, además de compañías de retail como Adidas, LVMH o Victoria’s Secret. También han atacado a empresas de telecomunicaciones como AT&T, T-Mobile y Bouygues Telecom, y han apuntado a plataformas SaaS de gran alcance, entre ellas Salesforce y Snowflake. 

    El caso de Jaguar Land Rover ilustra el impacto real de estas operaciones: un ataque atribuido a esta tríada provocó interrupciones globales en la producción y expuso información crítica como código fuente y registros de empleados.

    Las técnicas empleadas no se basan en sofisticados exploits de día cero, sino en la explotación sistemática de la confianza y de los puntos débiles de la gestión de accesos. La manipulación de empleados, el bombardeo de notificaciones de autenticación multifactor hasta forzar su aceptación, el intercambio de tarjetas SIM para secuestrar números de teléfono y la suplantación de personal de soporte son algunas de las herramientas habituales. Una vez dentro, la exfiltración masiva de datos y la extorsión mediática completan el esquema. 

    La unión hace la fuerza

    La unión de tres grupos que ya dominaban estas tácticas por separado amplifica la amenaza, al combinar experiencia, reputación y recursos técnicos y humanos.

    “Las agencias policiales y de ciberseguridad han comenzado a mencionar a LAPSUS$ , ShinyHunters y Scattered Spider juntos en informes y avisos, lo que refleja la creciente percepción de superposición y posibles operaciones conjuntas entre estos grupos. Su capacidad para adaptarse rápidamente y escalar sus ataques los ha convertido en una preocupación principal tanto para los equipos de seguridad del sector privado como para las fuerzas del orden”, señalan desde Resecurity. 

    “Los límites entre LAPSUS $, Scattered Spider y ShinyHunters se han vuelto cada vez más difusos, con evidencia tanto de superposición operativa como de convergencia táctica. Estos grupos ahora representan un ecosistema de cibercrimen poco conectado y altamente adaptable, que representa una amenaza persistente avanzada (APT) para grandes empresas en todo el mundo”, añaden. 

    Hace unas semanas, Scattered Spider y sus aliados han anunciado un supuesto cese de operaciones, alegando presión policial. Sin embargo, los analistas de Resecurity advierten de que este tipo de declaraciones suelen responder a movimientos estratégicos más que a abandonos reales. Existen indicios de que algunos de sus miembros siguen operativos bajo otros alias y de que continúan realizando extorsiones en privado. Lejos de ser una retirada definitiva, el comunicado podría formar parte de una maniobra para reducir la visibilidad y reorganizar sus actividades.

    La aparición de esta ‘tríada del caos’ refleja la evolución natural del cibercrimen. En lugar de competir, los grupos más visibles buscan alianzas para maximizar beneficios, aprovechar accesos compartidos y reforzar su poder de intimidación frente a las víctimas. Para las empresas, esta tendencia supone un desafío adicional en la atribución de ataques y en la respuesta coordinada. Identificar quién está detrás de un incidente se complica cuando los atacantes actúan de manera híbrida, intercambiando técnicas y canales de comunicación.

    La alianza entre LAPSUS$, ShinyHunters y Scattered Spider simboliza el grado de madurez al que ha llegado el cibercrimen organizado en 2025. Ya no se trata de grupos aislados compitiendo por notoriedad, sino de redes que entienden que la cooperación multiplica su capacidad de daño. La lección para gobiernos, empresas y ciudadanos es clara: los atacantes se adaptan y se fortalecen, por lo que la defensa debe ser igualmente dinámica, coordinada y persistente.

  • España No está preparada para una ciberguerra; faltan profesionales en ciberseguridad y estas son las startup españolas más prometedoras

    España No está preparada para una ciberguerra; faltan profesionales en ciberseguridad y estas son las startup españolas más prometedoras

    Según un informe de la Agencia Europea de Ciberseguridad (ENISA), nuestro país destinó en 2024 alrededor de 1.400 millones de euros a ciberseguridad, apenas el 0,11% del PIB, frente al 0,9% de Estados Unidos, que superó los 20.000 millones de dólares en inversión. Esta diferencia refleja una brecha que limita la capacidad española para desarrollar tecnología propia y reduce su autonomía estratégica.
    El talento especializado es otro gran reto. Otro estudio de la consultora ISC2 cifraba en más de 30.000 el déficit de profesionales en ciberseguridad en España en 2023. Este desajuste se agrava con un ritmo de formación insuficiente: aunque universidades como la UPM o Deusto ofrecen programas de máster, no alcanzan a cubrir la demanda real. En contraste, países como Reino Unido han impulsado centros de excelencia y programas de atracción de talento que forman a miles de especialistas cada año.

    El Centro Criptológico Nacional (CCN) alertó de que en 2023 más del 70% de los incidentes detectados en España afectaron a infraestructuras críticas, como energía, telecomunicaciones y transporte. Un ataque coordinado en estos sectores podría paralizar parte del país en pocas horas.

    Además, un informe del Real Instituto Elcano (2024) subraya que gran parte de las pymes españolas carecen de protocolos claros de ciberseguridad, lo que las convierte en eslabones débiles dentro de la cadena nacional.

    España participa en iniciativas de la OTAN y la UE, pero su contribución en recursos humanos y tecnológicos sigue siendo limitada en comparación con Alemania o Francia, lo que reduce su influencia estratégica.

    Además de lo señalado en estos informes, durante esta semana la seguridad digital también ha sido noticia por estas otras informaciones que hemos publicado en Escudo Digital: 

    ¿Está España preparada para una ciberguerra? La respuesta es No y estas son las causas

    España se encuentra en una posición de debilidad ante un eventual conflicto de gran escala en el ciberespacio. Aunque ha avanzado en organismos de seguridad digital y coordinación sectorial, sigue rezagada respecto a potencias como Estados Unidos, Reino Unido, Alemania o Francia en inversión, talento y tecnología.

    Según ENISA, en 2024 España destinó unos 1.400 millones de euros a ciberseguridad (0,11% del PIB), muy por debajo de los más de 20.000 millones de dólares de EE. UU. (0,9% del PIB). Esta brecha limita la capacidad de innovación y refuerza la dependencia de proveedores externos. A ello se suma un déficit de más de 30.000 especialistas en ciberseguridad, lo que reduce la capacidad de respuesta frente a ataques complejos.

    Las infraestructuras críticas son otro punto vulnerable: más del 70% de los incidentes detectados en 2023 afectaron a sectores como energía, transporte y telecomunicaciones. Aunque se han realizado simulacros, su escala es mucho menor que en Francia o Alemania.

    En el ámbito internacional, España participa en programas de la OTAN y la UE, pero con una aportación limitada, lo que resta influencia en decisiones estratégicas. Los expertos advierten que reforzar inversión, talento y cooperación es urgente: la ciberguerra no es un riesgo futuro, sino un desafío del presente.

    Leer noticia completa AQUÍ

    Dos de cada tres empresas europeas no encuentran profesionales en ciberseguridad

    El informe State of Cybersecurity 2025 de ISACA revela que dos de cada tres empresas europeas tienen dificultades para cubrir vacantes en ciberseguridad, mientras crece el volumen y la sofisticación de los ataques. El 39% de los profesionales afirma que su organización sufre más incidentes que hace un año, pero solo el 38% confía plenamente en la capacidad de respuesta de su empresa.

    La escasez de personal sigue siendo uno de los grandes retos: el 58% de los encuestados señala falta de plantilla y más de la mitad considera insuficiente el presupuesto, a pesar de leves mejoras frente a 2024. Esta presión deriva en un entorno laboral estresante: el 68% cree que su trabajo es hoy más agotador que hace cinco años y más de la mitad denuncia cargas excesivas y falta de apoyo institucional.

    Las dificultades para retener y contratar talento son notables: el 52% de las organizaciones sufre problemas de retención y casi la mitad tarda entre tres y seis meses en cubrir puestos, incluso de nivel inicial.

    Por otro lado, la IA gana protagonismo: un 51% de los profesionales ya participa en la gobernanza de esta tecnología y el 46% en su implementación, especialmente en detección de amenazas, seguridad de endpoints y automatización.

    Leer noticia completa AQUÍ

    Estas son las startups españolas que revolucionan la ciberseguridad

    La pasada semana, Sevilla fue sede del Al-Andalus Innovation Venture, un evento que reunió a más de 2.800 asistentes entre emprendedores, inversores y corporaciones, con un crecimiento del 33% respecto a la edición anterior. El congreso destacó por el scouting de startups, entre ellas cuatro enfocadas en ciberseguridad que presentaron sus proyectos ante firmas de capital riesgo y medios.

    • iCommunity apuesta por la tecnología blockchain para garantizar la integridad de datos empresariales y mejorar el cumplimiento normativo. Su plataforma Blockchain-as-a-service ofrece soluciones como Certyfirma, Certyfile o Certylabel, y ya colabora con entidades como Aenor, Lidl y el Ayuntamiento de Madrid.
    • Secur0, con una red de 600 hackers éticos, ofrece servicios de bug bounty y pentesting bajo un modelo basado en resultados. Con clientes como Telefónica y Monty Global Payments, busca democratizar la seguridad frente a auditorías costosas y estáticas.
    • GRK System, creada por el ex policía Manuel Borrego, desarrolla soluciones para infraestructuras críticas. Su herramienta más destacada es Cyberdroid, un IDS para móviles Android que analiza el tráfico en tiempo real con gran eficiencia.
    • Finalmente, SecretsVault propone un sistema de autenticación innovador: transformar imágenes en claves criptográficas, combinables con PIN o biometría, como alternativa a las contraseñas tradicionales.

    Leer noticia completa AQUÍ

    Lo hemos ido contando en Escudo Digital

    Además de estas noticias, también aportamos otros titulares de informaciones que hemos publicado en la última semana relacionadas con la ciberseguridad:
  • Advierten del riesgo para la privacidad de datos que supone el uso de ChatGPT en conversaciones eróticas

    Advierten del riesgo para la privacidad de datos que supone el uso de ChatGPT en conversaciones eróticas

    La Autoridad Vasca de Protección de Datos (AVPD) ha advertido este lunes sobre el riesgo que supone para la privacidad de la ciudadanía el uso de la nueva funcionalidad anunciada por ChatGPT, que permitirá mantener conversaciones de contenido erótico.
    En primer lugar, ha advertido, “mantener conversaciones íntimas con la IA implicará la necesidad de verificar la edad mediante la aportación de datos personales, que podrían ser incluso biométricos, como, por ejemplo, el reconocimiento facial“.

    Además, ha añadido, “hay que tener en cuenta que las huellas digitales no son anónimas cuando se utilizan este tipo de herramientas”. “La identidad de la persona usuaria, la dirección IP, el historial de interacciones, los metadatos, los patrones conversacionales, el contenido de las conversaciones… pueden recabarse y utilizarse para fines como el perfilado o para entrenar la tecnología”, ha agregado.

    ‘Contenido altamente sensible’

    También ha señalado, como aspecto novedoso, que estos datos “toman una nueva dimensión al tratarse de contenido íntimo” y todo ello convierte a las conversaciones eróticas a través de ChatGPT en “un contenido altamente sensible, agravando el peligro en caso de filtración y/o exposición de estos datos”.

    En este sentido, la AVPD ha anunciado que, como entidad que tiene como una de sus funciones más relevantes sensibilizar a la ciudadanía vasca de la importancia del derecho fundamental a la privacidad, permanecerá “especialmente vigilante ante el proceder de las plataformas tecnológicas”.

    En este sentido, Unai Aberasturi ha realizado un llamamiento a estas empresas para que “informen claramente sobre qué datos se recogen, con qué finalidad y cómo se protegen los derechos de las personas usuarias”.

    Campaña

    “La protección de la privacidad debe ser un pilar fundamental en la construcción de una sociedad digital democrática, especialmente cuando se trata de tecnologías tan disruptivas como la inteligencia artificial”, ha remarcado.

    Por último, ha anunciado que la AVPD pondrá en marcha una campaña de sensibilización en las próximas semanas para advertir a la ciudadanía sobre estos peligros.

  • Una nueva campaña aprovecha vulnerabilidades antiguas en plugins de WordPress

    Una nueva campaña aprovecha vulnerabilidades antiguas en plugins de WordPress

    GutenKit y Hunk Companion son dos conocidos plugins para el sistema de gestión de contenido WordPress que cuentan con más de 40.000 y 8.000 instalaciones activas, respectivamente. Hace más de un año sufrieron algunos defectos de seguridad. 

    Gutenkit añade bloques, patrones y plantillas para un editor de bloques (Gutenberg). Su objetivo es facilitar al usuario el diseño de páginas y reutilizar patrones/plantillas sin tocar código. Tiene funcionalidades que permiten importar/instalar plantillas. 

    Este plugin estaba aquejado de la vulnerabilidad CVE‑2024‑9234, que permitía a un atacante subir e instalar archivos maliciosos a través de un fallo en la verificación de permisos.

    Por su parte, Hunk Companion es un plugin asociado a temas de ThemeHunk que proporciona importación de demo, utilidades del tema y facilidades de configuración (por ejemplo, importar contenido demo o activar recursos necesarios del tema). 

    Este último añadido contaba con las vulnerabilidades CVE‑2024‑9707 y CVE‑2024‑11972, que facilitan a cualquier usuario no autorizado instalar y activar plugins en la web. 

    En términos sencillos, estos fallos funcionaban como una puerta abierta: un atacante podía engañar al plugin para subir un archivo que parecía inofensivo pero que en realidad le daba control total de la página. Una vez dentro, los atacantes podían instalar puertas traseras, robar información, modificar la web o activar otros plugins peligrosos.

    La campaña actual demuestra que, aunque los fallos se corrigieron hace más de un año, muchos sitios que no actualizaron siguen siendo vulnerables. 

    Millones de intentos de explotación

    Esta amenaza ha sido advertida por la firma de seguridad Defiant, conocida por su producto de seguridad para WordPress, Wordfence. Según un informe que acaba de publicar la empresa observó alrededor de 9 millones de intentos de explotación bloqueados en un período de dos semanas, comenzando el 8 de octubre.

    La principal medida de protección que recomienda la compañía es actualizar de inmediato WordPress y todos los plugins, revisar que no haya archivos extraños o plugins desconocidos, cambiar contraseñas y mantener copias de seguridad limpias.

  • El proveedor de videovigilancia profesional Xortec sufre un ataque de ransomware

    El proveedor de videovigilancia profesional Xortec sufre un ataque de ransomware

    Xortec, un conocido distribuidor e integrador alemán de sistemas de valor añadido especializado en videovigilancia, redes IP y soluciones de seguridad, ha sido víctima de un incidente de ransomware.

    Esta banda lleva activa desde finales del año pasado y desde entonces ha tenido un rápido crecimiento. Estos cibermalos suelen atacar a sectores globales, como el manufacturero, la sanidad y la administración pública.

    Generalmente Safepay evita los sistemas rusos, lo que sugiere un posible origen en Europa del Este.

    La banda había fijado la fecha límite para el pago del rescate este lunes 27 de octubre.

    Miles de sistemas de seguridad que quizás ya no lo son

    Xortec ofrece cámaras, NVR, control de acceso, cableado y consultoría para empresas e instaladores. La compañía, con una facturación superior a los 7,5 millones de dólares, fue adquirida por Beyond Capital Partners en 2021.

    El ataque podría tener consecuencias de gran alcance por el papel que esta empresa juega en la cadena de suministro de seguridad. Los atacantes podrían introducir una puerta trasera en el hardware o software usado por los intaladores, exponiendo datos de clientes, diseños de vigilancia y registros de envío.

    Además, si se ha pirateado firmware o alterado de alguna manera esto podría minar la confianza en miles de sistemas de seguridad que ya se encuentran en uso, según se hace eco Security Affairs

  • Cómo es la seguridad en estos tiempos de incertidumbre

    Cómo es la seguridad en estos tiempos de incertidumbre

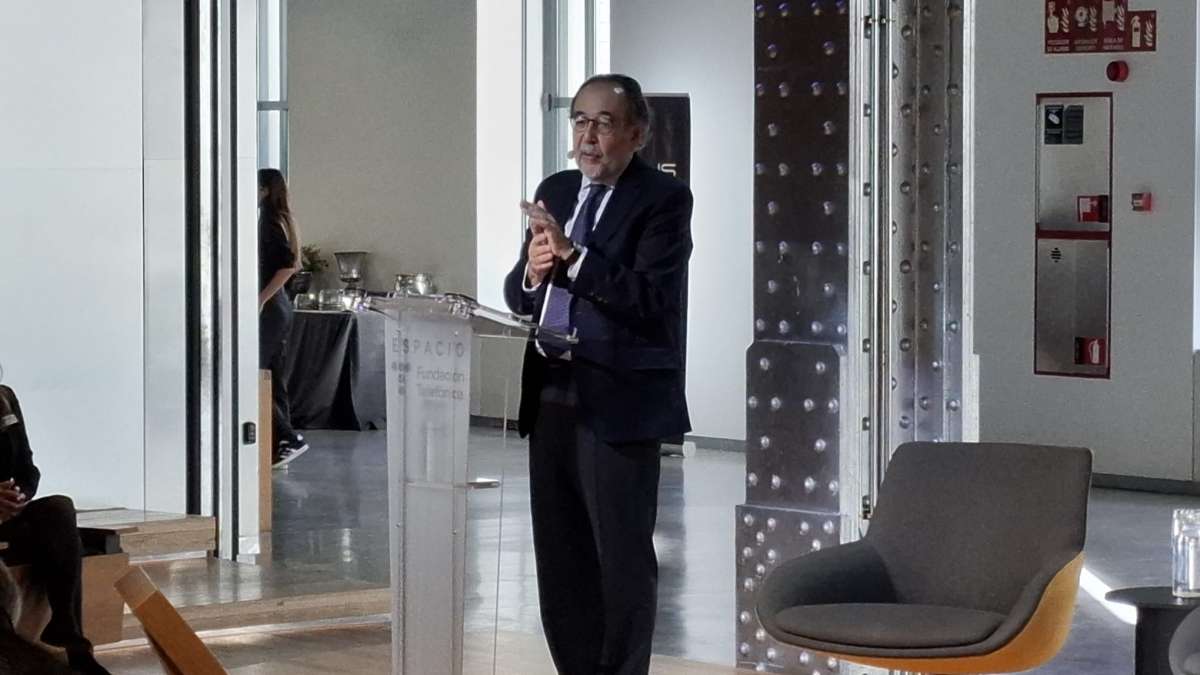
    La Fundación ESYS (Empresa, Seguridad y Sociedad Digital) ha celebrado este martes 28 de octubre su I Encuentro Anual, con el título ‘Seguridad en tiempos de incertidumbre’. La Fundación Telefónica ha sido el escenario elegido para debatir sobre los desafíos actuales en materia de seguridad. El presidente del Patronato de la entidad, Carlos López Blanco, ha presentado el informe, una radiografía de la transformación en la que está inmersa nuestro país.

    Geopolítica y ciberseguridad

    “Desde la fundación hemos defendido siempre la existencia de una agencia española de ciberseguridad. Un elemento de nuestro ADN es la transformación cultural. Creemos que es fundamental, y ha sido una de nuestras tareas desde hace muchos años: aumentar la conciencia de la sociedad española sobre la necesidad de mantener unos niveles cada vez mayores de ciberseguridad”, señaló.

    Destacó como asunto relevante la importancia de la geopolítica. Ante la pregunta de qué paradigmas existen para que sea cada vez más difícil separar los tipos de amenazas, López Blanco explicó que uno de ellos es la fragmentación de la gobernanza y del orden internacional. “Definitivamente la ciberesfera se ha convertido en el campo de batalla de la confrontación estratégica entre Estados Unidos y China”, apuntó y añadió que “la vulnerabilidad estructural de las cadenas de suministros es un elemento absolutamente esencial”. “Hemos entendido que hablar de autonomía estratégica en Europa también es hablar de proteger las cadenas de suministros”, subrayó.

    Desgranó en su intervención otros factores relevantes: el liderazgo tecnológico como elemento fundamental de la pugna geopolítica; las amenazas híbridas y la desinformación como armas geopolíticas; la búsqueda, sobre todo en el ámbito de la Unión Europea, de profundizar en la soberanía digital; y la necesidad creciente de proteger las infraestructuras críticas.

    Avances y retos pendientes

    El análisis de los avances y los retos pendientes en materia de seguridad y ciberseguridad forma parte del estudio. En el apartado de los avances,  sobresale la convergencia entre la seguridad física y la ciberseguridad, que está dando lugar a soluciones integradas en la industria. Además, el desarrollo de marcos normativos específicos y la implementación de la inteligencia artificial, “instrumento esencial como herramienta predictiva de amenazas”.

    En cuanto a los desafíos pendientes, López Blanco indicó la armonización regulatoria y conseguir el papel que le corresponde a la ciberseguridad en los procesos de transformación digital. También figura entre los retos dar respuesta a las brechas de las amenazas y a la fragmentación que compromete las infraestructuras y las cadenas de suministro. La cultura de las organizaciones y la necesidad de una sociedad digital segura completan las metas.

    Cifras clave

    El informe incluye cifras clave, como el indicador de madurez regulatoria y de gobernanza pública (un 2,4 sobre 5). En cuanto al índice de cumplimiento corporativo y de cultura de la seguridad, las grandes empresas obtienen un 3, mientras que las pymes logran un 1. El número de normativas europeas y nacionales en España es de 56.

    La conclusión es que España necesita mejorar en madurez regulatoria, transposición europea y gobernanza pública. Tres de cada cuatro empresas españolas han sufrido ciberataques, pero solo el 2% presenta una estrategia completa de seguridad integral. El 38,2% de los ataques en la Unión Europa fueron dirigidos a administraciones públicas, especialmente a entidades locales.

  • Kaspersky se alía con JUPOL para reforzar la capacitación de los policías en ciberseguridad

    Kaspersky se alía con JUPOL para reforzar la capacitación de los policías en ciberseguridad

    La compañía de ciberseguridad Kaspersky ha firmado un convenio marco de colaboración con el sindicato de la Policía Nacional JUPOL, con el objetivo de reforzar la capacitación de los cuerpos policiales en ciberseguridad y mejorar no solo su capacidad de respuesta frente al cibercrimen, sino también la atención a la ciudadanía en esta materia.
    Esta alianza llega en un momento clave. Según datos del Instituto Nacional de Ciberseguridad (INCIBE), solo en 2024, España registró 97.348 incidentes de ciberseguridad, lo que supone un incremento del 16,6% respecto al año anterior. De ellos, 65.808 afectaron directamente a ciudadanos particulares, y las cifras no incluyen los ataques que fueron bloqueados antes de causar daños. “Este crecimiento evidencia la necesidad de reforzar tanto la formación policial como la concienciación ciudadana”, subraya el comunicado.

    En este contexto, el convenio busca impulsar una acción coordinada y efectiva frente a las crecientes amenazas digitales, promoviendo la cooperación público-privada y dotando a los agentes de los conocimientos necesarios para actuar con mayor eficacia en un entorno cada vez más digital y complejo. Asimismo, prevé la organización de jornadas y actividades formativas destinadas a difundir buenas prácticas y mejorar la preparación de los cuerpos policiales frente a los delitos informáticos.

    “La transformación digital ha cambiado la naturaleza del delito, y es fundamental que nuestros agentes cuenten con los conocimientos y herramientas necesarios para hacer frente a las nuevas amenazas”, ha señalado Aarón Rivero, secretario general de JUPOL.

    Rivero también ha destacado que este convenio supone “un paso decisivo para reforzar la formación de los policías nacionales en un ámbito tan crucial como la ciberseguridad”, y reafirma el compromiso de JUPOL con la profesionalización y la excelencia en el servicio público, “garantizando una policía más preparada, eficaz y capaz de proteger a la ciudadanía también en el entorno digital”.

    Por su parte, Óscar Suela, director general de Kaspersky Iberia, UK & Ireland, ha remarcado que “la colaboración entre JUPOL y Kaspersky no solo mejora la formación de los agentes, sino que también fortalece el trabajo conjunto entre el sector público y privado, permitiendo una respuesta más eficaz frente al cibercrimen y garantizando que los cuerpos policiales cuenten con los recursos y conocimientos necesarios para proteger y atender a la ciudadanía”.

  • Cuidado si recibes un email de rnicrosoft porque no es de microsoft: lee bien

    Cuidado si recibes un email de rnicrosoft porque no es de microsoft: lee bien

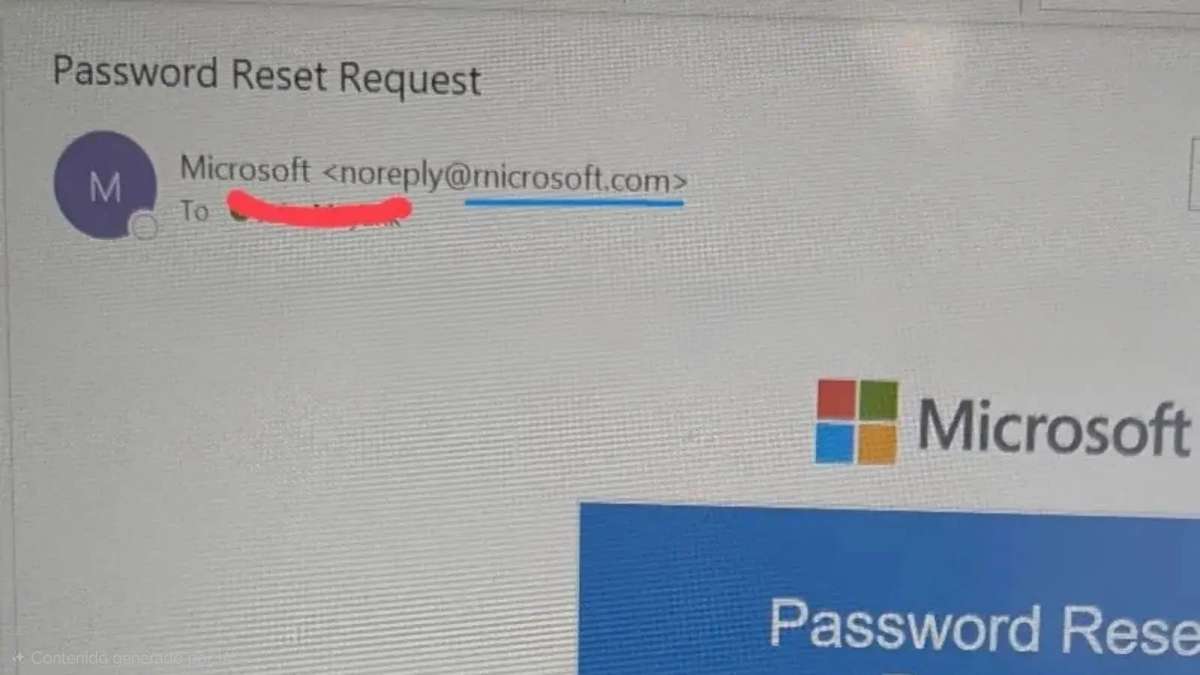
    No puede decirse que los ciberdelincuentes no tengan imaginación o ingenio para sus ciberataques. Más allá de las sofisticadas técnicas que se están conociendo últimamente también tiran de otras más caseras y que se aprovechan de engañar al ojo humanoLos cibermalos han adquirido el dominio rnicrosoft.com, sustituyendo de forma estratégica la letra ‘m’ con la combinación de caracteres ‘r’ y ‘n’. Además, han generado una réplica visual casi perfecta del dominio legítimo de Microsoft.

    El truco está en que cuando la r y la n aparecen al lado el interletraje de ambas letras imita la apariencia de la m. Dado que el cerebro humano tiende a autocorregir errores de texto, el engaño visual resulta particularmente efectivo.

    En el caso de monitores de escritorio de alta resolución la diferencia es más evidente cuando los observadores son perspicaces. Pero este engaño funcionaría particularmente bien al escanear emails o visualizar contenido en smartphones. Al haber limitaciones de espacio en la pantalla las barras de las direcciones pueden tapar parcialmente las URLs completas, ocultando el dominio malicioso.

    No eres mi ‘typo’

    La sutileza es lo que le estaría haciendo funcionar tan bien esta técnica. No puede decirse que sea un ataque especialmente novedoso, porque estas confusiones se llevan aprovechando décadas y más con la empresa de Redmond como gancho. Es lo que se conoce como typosquatting o ataques de homoglifos. En ellos, los amigos de lo ajeno registran nombres de dominio que son variaciones con errores ortográficos de sitios web legítimos para engañar a los usuarios.

    Así, otros dominios que se han usado para phising emulando a la firma tecnológica son microsos0ft.com, microsoft-support.com, microsoft.co o microsft.com.

  • Cinco medidas básicas para evitar accesos no deseados a tus dispositivos

    Cinco medidas básicas para evitar accesos no deseados a tus dispositivos

    El incremento de ciberataques, unido al uso intensivo de servicios online, ha generado un entorno donde proteger los dispositivos se ha vuelto una necesidad prioritaria.

    La situación adquiere mayor relevancia si se tiene en cuenta el impacto que estos problemas generan en personas vulnerables.

    La falta de familiaridad tecnológica en usuarios mayores y la ausencia de hábitos de seguridad en menores han expuesto a muchas familias a llamadas fraudulentas y accesos indebidos a información privada.

    El hecho de que según SPC casi el 60% de quienes cuidan a personas sénior expresen preocupación por este tipo de engaños refleja un panorama donde la prevención debe ocupar un lugar central.

    Mantener los dispositivos actualizados, un primer paso esencial

    Las actualizaciones periódicas representan la forma más directa de proteger un dispositivo frente a amenazas. Más allá de añadir funciones nuevas, las marcas corrigen vulnerabilidades que pueden abrir una puerta a intrusiones no deseadas.

    Los sistemas operativos incorporan parches de seguridad capaces de bloquear fallos recién detectados, lo que convierte las actualizaciones en un recurso de protección continuo.

    Además, la revisión de las aplicaciones instaladas también tiene un impacto significativo. Muchas de ellas contienen mejoras que se lanzan para cerrar brechas de seguridad y optimizar la protección interna. Mantener el software desactualizado incrementa el riesgo de que un ciberdelincuente explote un fallo conocido.

    Por este motivo, revisar de forma periódica la tienda oficial del dispositivo permite garantizar que todas las herramientas funcionan bajo estándares actualizados.

    Controlar los datos a los que acceden las aplicaciones

    Una parte importante de la información personal almacenada en un dispositivo no proviene de las acciones directas del usuario, sino de los permisos otorgados a aplicaciones que no siempre los necesitan.

    El acceso a la ubicación, a la cámara o al micrófono puede convertirse en una vía de exposición inesperada si no se revisa con frecuencia.

    Con el paso del tiempo, muchos servicios solicitan permisos que no son imprescindibles para su funcionamiento. Evaluar estos accesos desde el menú de ajustes es una forma sencilla de tener más control sobre la privacidad. Limitar la información compartida ayuda a minimizar los riesgos y evita que aplicaciones poco fiables recopilen datos sensibles.

    La revisión periódica de estos permisos es especialmente útil para quienes no tienen experiencia tecnológica y pueden aceptar solicitudes sin leerlas detenidamente.

    Evitar conectarse a redes públicas sin tomar precauciones

    Las redes abiertas que se encuentran en aeropuertos, cafeterías o centros comerciales continúan siendo uno de los puntos más vulnerables para un dispositivo.

    La ausencia de cifrado adecuado o la posibilidad de que la red haya sido manipulada pueden exponer la información enviada y recibida. Aunque los dispositivos actuales alertan de la presencia de redes abiertas, esa función no mide su nivel de seguridad.

    Desactivar la conexión automática o evitar el uso de servicios sensibles mientras se navega en redes públicas es una medida prudente. En muchos casos, la tentación de ahorrar datos móviles lleva a utilizar estas redes sin valorar el riesgo real.

    Adoptar una actitud preventiva ayuda a impedir que terceros intercepten comunicaciones o intenten acceder a contenidos privados.

    Aprovechar las herramientas de seguridad integradas y proteger la información personal

    Los dispositivos modernos incluyen sistemas que analizan comportamientos sospechosos, verifican aplicaciones y alertan sobre riesgos potenciales. Estas funciones suelen estar activadas por defecto, aunque conviene comprobar que no se hayan deshabilitado accidentalmente.

    Herramientas como Google Play Protect contribuyen a detectar software malicioso y a reforzar la seguridad sin necesidad de recurrir a soluciones externas.

    Del mismo modo, la creación de copias de seguridad periódicas garantiza que la información esencial permanezca protegida ante un fallo técnico, una pérdida o un intento de acceso indebido.

    Almacenar estos datos en la nube o en un dispositivo físico aporta una capa adicional de tranquilidad, ya que permite recuperar contenido de forma rápida en caso de emergencia.

    Acompañar a niños y personas mayores en la creación de hábitos digitales seguros

    El desarrollo de la seguridad digital en el entorno familiar depende en gran medida del acompañamiento. Los menores necesitan aprender a distinguir contenido fiable, evitar descargas inseguras y no compartir datos personales.

    La educación temprana en este ámbito tiene un impacto directo en su capacidad para enfrentarse a riesgos digitales a medida que crecen.

    En el caso de las personas mayores, la inseguridad ante nuevas tecnologías dificulta la gestión de sus dispositivos. Las llamadas fraudulentas siguen siendo uno de los problemas más extendidos, lo que exige un apoyo constante para reconocer amenazas y manejar con seguridad las herramientas que utilizan a diario.

    La protección de los dispositivos no es un proceso complejo y se basa en hábitos sencillos que pueden integrarse fácilmente en la rutina diaria.