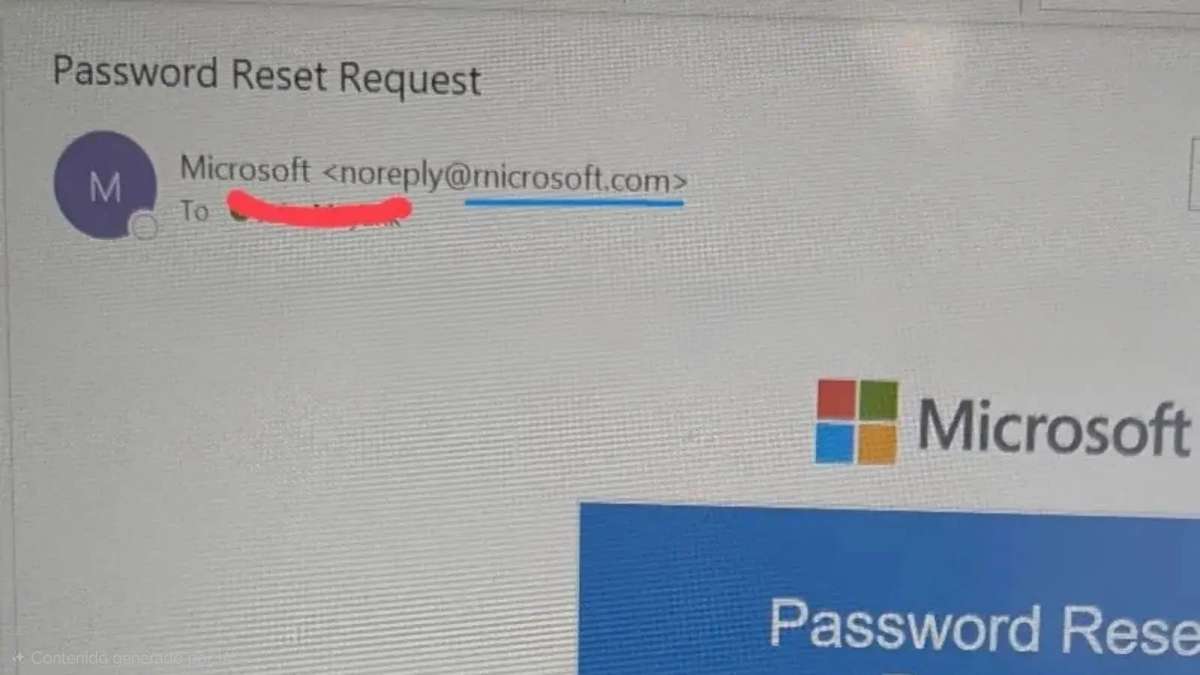
No puede decirse que los ciberdelincuentes no tengan imaginación o ingenio para sus ciberataques. Más allá de las sofisticadas técnicas que se están conociendo últimamente también tiran de otras más caseras y que se aprovechan de engañar al ojo humanoLos cibermalos han adquirido el dominio rnicrosoft.com, sustituyendo de forma estratégica la letra ‘m’ con la combinación de caracteres ‘r’ y ‘n’. Además, han generado una réplica visual casi perfecta del dominio legítimo de Microsoft.
El truco está en que cuando la r y la n aparecen al lado el interletraje de ambas letras imita la apariencia de la m. Dado que el cerebro humano tiende a autocorregir errores de texto, el engaño visual resulta particularmente efectivo.
En el caso de monitores de escritorio de alta resolución la diferencia es más evidente cuando los observadores son perspicaces. Pero este engaño funcionaría particularmente bien al escanear emails o visualizar contenido en smartphones. Al haber limitaciones de espacio en la pantalla las barras de las direcciones pueden tapar parcialmente las URLs completas, ocultando el dominio malicioso.
No eres mi ‘typo’
La sutileza es lo que le estaría haciendo funcionar tan bien esta técnica. No puede decirse que sea un ataque especialmente novedoso, porque estas confusiones se llevan aprovechando décadas y más con la empresa de Redmond como gancho. Es lo que se conoce como typosquatting o ataques de homoglifos. En ellos, los amigos de lo ajeno registran nombres de dominio que son variaciones con errores ortográficos de sitios web legítimos para engañar a los usuarios.
Así, otros dominios que se han usado para phising emulando a la firma tecnológica son microsos0ft.com, microsoft-support.com, microsoft.co o microsft.com.
Deja un comentario