Blog

  • Hackean la plataforma de demostración de productos de Dell

    Hackean la plataforma de demostración de productos de Dell

    El fabricante de PC y otros productos tecnológicos Dell ha reconocido que su plataforma de demostración de productos ha sido comprometida por piratas informáticos. 
    Un portavoz de la compañía ha explicado que este sitio se encuentra separado “intencionalmente” de los sistemas de clientes y socios, así como de las redes de Dell y no es usado para la prestación de servicios a los clientes de Dell. 

    Por otro lado, los datos que se usan en la plataforma no pertenecen a clientes, sino que son datos públicos de los que la empresa se sirve solo para demostraciones de productos y otras tareas.

    “Según nuestra investigación en curso, los datos obtenidos por el actor de amenazas son principalmente sintéticos, públicos o de sistemas/pruebas de Dell”, ha comentado el portavoz. 

    WorldLeaks se ha atribuído ‘el golpe’

    Por el momento el fabricante estadounidense no ha confirmado qué grupo de ciberdelincuentes estaría detrás del incidente ni si se trata de un ataque de ransomware o cuál sería el rescate exigido en tal caso.

    Sin embargo, la banda de ransomware WorldLeaks sí que ha dado un paso adelante y reivindicado la autoría, según recoge The Record Media. Se trata de una versión de Hunters International, un grupo que echó el cierre hace cosa de tres semanas y ofreció software de descifrado gratuito a sus víctimas anteriores. 

    WorldLeaks fue creado en noviembre y la firma de ciberseguridad Group-IB indicó que algunos administradores de WorldLeaks y Hunters podrían haber estado involucrados en el pasado en la operación Hive, la cual fue clausurada por las fuerzas del orden en 2023. 

    Tan solo hace unos días que los equipos de respuesta de incidentes de Google vincularon una campaña reciente de actores de amenazas que robaron datos confidenciales a través de dispositivos que finalizaban su vida útil de SonicWall con este grupo de cibermalos. 

  • Piratean el portal electoral de Arizona con propaganda proiraní

    Piratean el portal electoral de Arizona con propaganda proiraní

    A finales de junio, actores maliciosos consiguieron acceder al portal de candidaturas de la Secretaría de Estado de Arizona, una plataforma donde los aspirantes a cargos públicos locales suben sus fotos e información personal.
    Según ha reconocido el secretario de Estado de Arizona, Adrian Fontes, el ataque no comprometió sistemas de votación ni bases de datos sensibles, ya que el portal se encuentra segregado de la infraestructura electoral crítica.

    Pese a ello, el incidente ha generado preocupación por su simbolismo y por la persistencia de los atacantes: según las investigaciones preliminares, el acceso no autorizado fue precedido por una semana de intentos de intrusión sostenida.

    No avisa a CISA
    Aunque las autoridades aún no han atribuido oficialmente el ataque a ningún actor de amenazas, Fontes ha declarado que hay un nivel de confianza “moderado” en que el origen sea iraní, posiblemente como respuesta a una serie de bombardeos estadounidenses ocurridos días antes en su territorio. Esta teoría se ve reforzada por el tipo de mensaje empleado y por el canal de difusión utilizado.

    El caso ha cobrado especial relevancia no solo por el ciberataque en sí, sino por la reacción del propio Fontes, quien decidió no solicitar asistencia a la Agencia de Seguridad de Infraestructuras y Ciberseguridad de EE.UU. (CISA). El responsable estatal criticó duramente a esta entidad federal, asegurando que desde 2024 ha perdido capacidades operativas, ha recortado personal clave y ha reducido su implicación sobre el terreno.

    El secretario de Estado ha defendido que la gestión de la crisis se realizó íntegramente con medios estatales, incluyendo a la Guardia Nacional de Arizona, expertos internos y asesores externos.

    Además, ha solicitado una inversión de 10 millones de dólares para modernizar el portal afectado y 3,5 millones anuales adicionales para reforzar la ciberseguridad general del estado.

    Desde CISA no han respondido públicamente a las críticas, aunque en otros foros la agencia ha reiterado la necesidad de colaboración entre distintos niveles de gobierno y ha recordado que cuenta con servicios gratuitos de auditoría y monitorización para estados y condados.

    El incidente, pese a su alcance limitado, pone de manifiesto cómo incluso portales no críticos pueden ser aprovechados como escaparate para campañas de propaganda extranjera. También evidencia la creciente fragmentación entre autoridades estatales y federales de EE.UU en la respuesta a amenazas digitales.

  • Reino Unido planea impulsar una ley que prohíbe pagar en los ciberataques de ransomware para rescatar datos

    Reino Unido planea impulsar una ley que prohíbe pagar en los ciberataques de ransomware para rescatar datos

    El Gobierno de Reino Unido planea impulsar una ley que prohibirá a las organizaciones públicas pagar a los actores maliciosos por recuperar los datos en ciberataques, con el objetivo de que los ciberdelincuentes eviten atacar a estos objetivos.
    En este sentido, uno de los objetivos a los que suelen acudir los actores maliciosos son las organizaciones públicas, como los operadores de infraestructura nacional crítica, los consejos locales, el sector educativo o los hospitales. Lo que se traduce en un grave riesgo operativo y financiero.

    Evitar que el sector público sea objetivo

    Para intentar frenar estos ataques, el Gobierno británico ha compartido sus planes para impulsar una nueva ley con la que pretenden prohibir a las organizaciones públicas pagar a los actores maliciosos de ransomware por sus rescates.

    Esta medida, tal y como han explicado en un comunicado emitido por el Ministerio del Interior de Reino Unido y el Centro Nacional de Seguridad Cibernética del país, pretende hacer que los servicios vitales de los que depende el sector público “sea un objetivo menos atractivo para los grupos de ransomware”.

    Es decir, si los ciberdelincuentes saben que la organización a la que van a atacar tiene prohibido ejecutar el pago de rescate, previsiblemente apostará por otro objetivo como posible víctima, con el que tenga más probabilidades de recibir el pago.

    Sistema de denuncia obligatoria

    Según ha manifestado al respecto el ministro de Seguridad de Reino Unido, Dan Jarvis, desde el Gobierno están decididos a “destruir el modelo de negocio de los ciberdelincuentes”. Asimismo, ha apostillado que las pautas de la ley exigirán que, incluso las empresas privadas, consulten al Gobierno antes de pagar un rescate.

    También se está desarrollando un sistema de denuncia obligatoria, que proporcionaría a las fuerzas del orden información esencial para perseguir a los autores e interrumpir sus actividades, “lo que permitiría un mejor apoyo a las víctimas”.

    Esta iniciativa se ha compartido tras llevar a cabo una consulta pública, en la que se ha acordado impulsar medidas para abordar la amenaza del ransomware y proteger a las empresas y servicios críticos.

  • La semana en ciberataques del 18 al 24 de julio

    La semana en ciberataques del 18 al 24 de julio

    Durante la semana del 18 al 24 de julio se han documentado 278 ciberataques en 39 países, una cifra que mantiene el nivel de alerta alto en los equipos de ciberinteligencia a escala global.
    Estados Unidos vuelve a encabezar el ranking de países afectados, con 63 incidentes que representan el 22,7% del total. Una semana que demuestra nuevamente cómo el riesgo digital va en aumento y cómo la geopolítica, la industria y la infraestructura pública siguen siendo los principales blancos.

    Los grupos de amenazas más activos

    El actor NoName057(16) se posicionó como el grupo más prolífico, con 38 ciberataques reivindicados en tan solo siete días. Le siguen Qilin y Unknowns cyber team, ambos con 22 ataques.

    Estas cifras reflejan una alta actividad sostenida de grupos con motivaciones políticas y financieras, utilizando campañas coordinadas de denegación de servicio, ransomware y exfiltración de datos.

    Sectores más impactados por los ciberataques

    El ámbito gubernamental y militar fue el más afectado, seguido del sector manufacturero con 30 ataques y el financiero, que sumó 20 incidentes. También destacan los ciberataques a medios de comunicación, con 18 casos, y al transporte y almacenamiento, con 17.

    Estos sectores siguen siendo especialmente vulnerables debido a su dependencia de infraestructuras digitales críticas.

    Países con mayor número de ciberataques

    Estados Unidos lidera en número de incidentes reportados en los últimos siete días, seguido por Israel (48), Italia (29), Egipto (27) e Irán (9). El análisis geográfico permite observar patrones de comportamiento vinculados tanto a conflictos políticos como a intereses económicos.

    Principales víctimas afectadas

    Entre las entidades más comprometidas esta semana se encuentran Banco Sepah (Irán), la Justicia Penal Militar y Policial de Colombia, el Grupo Delek (Israel), el Distrito Escolar 6 de Central Point (EE.UU.) y la empresa de salud SaludEC (Ecuador).

    Todos estos ciberataques comparten, como no, el patrón de búsqueda de información sensible y alto impacto operativo.

    Lo hemos ido contando en Escudo Digital

    En los últimos días hemos ido publicando en esta página distintas informaciones relacionadas con delitos digitales, operaciones policiales que ahora recapitulamos brevemente:

    Otras noticias destacadas

    China apunta a la industria de semiconductores de Taiwán a través del ciberespionaje

    Entre marzo y junio de 2025, investigadores de Proofpoint detectaron una intensificación del ciberespionaje vinculado a China dirigido al sector de semiconductores de Taiwán.

    Tres grupos distintos (UNK_FistBump, UNK_DropPitch y UNK_SparkyCarp) realizaron campañas de phishing altamente dirigidas a fabricantes, diseñadores, socios de cadena de suministro e incluso analistas financieros. Utilizaron señuelos relacionados con ofertas de empleo y colaboraciones falsas, además de técnicas avanzadas como Adversary-in-the-Middle.

    Se identificaron herramientas maliciosas como los backdoors Voldemort y HealthKick, junto con el uso de infraestructura compartida, incluyendo servidores VPN y VPS rusos.

    Según Proofpoint, esta actividad refleja el interés estratégico de China en alcanzar la autosuficiencia tecnológica en semiconductores, clave para su economía y seguridad nacional, especialmente ante las restricciones de exportación impuestas por EE. UU. y Taiwán.

    Librarian Ghouls, el grupo APT que automatiza ataques nocturnos con herramientas legales

    Kaspersky ha detectado una nueva campaña de ciberespionaje protagonizada por el grupo APT Librarian Ghouls, también conocido como Rare Werewolf o Rezet. Activa desde diciembre de 2024, esta operación se dirige a organizaciones en Rusia y países de la CEI. Su táctica distintiva consiste en reutilizar software legítimo como AnyDesk, Blat o WinRAR para infiltrarse sin activar alertas de seguridad.

    El ataque comienza con correos de phishing que contienen supuestos documentos financieros; al abrirlos, se ejecutan scripts que instalan herramientas de acceso remoto y mineros de criptomonedas, todo de forma automatizada. Los equipos infectados se programan para activarse entre la 1:00 y las 5:00 h, recolectar archivos confidenciales y luego apagarse.

    El 81 % de las empresas ya utilizan herramientas basadas en IA como parte de su estrategia de ciberseguridad

    Trend Micro ha revelado que el 81% de las empresas ya utilizan inteligencia artificial (IA) en su estrategia de ciberseguridad, y otro 16% la está explorando. Aunque reconocen su utilidad para detectar activos, priorizar riesgos y automatizar procesos, el 94% teme que la IA aumente la exposición al riesgo cibernético.

    Más de la mitad prevé que la IA elevará la escala y complejidad de los ataques. Las preocupaciones incluyen la protección de datos, la falta de transparencia en el procesamiento de información y la presión regulatoria. Trend Micro recomienda integrar medidas de seguridad desde el inicio en todos los sistemas con IA.

    Check Point Software presenta Quantum Spark 2500 para pymes

    Check Point Software ha lanzado la serie Quantum Spark 2500, una nueva línea de firewalls de próxima generación orientada a pymes y proveedores de servicios gestionados (MSP).

    Esta solución incluye Wi-Fi 7, conectividad 5G, SD-WAN, y prevención de amenazas basada en inteligencia artificial. Integra gestión en la nube mediante Infinity Portal, simplificando la administración remota y ofreciendo alta disponibilidad con funciones como doble fuente de poder y puertos ISP redundantes.

    Con un aumento del 61% en ciberataques a pymes y mayores exigencias de ancho de banda, la serie 2500 responde a la necesidad de seguridad robusta con rendimiento de firewall de hasta 2,7 Gbps y prevención de malware del 99,9%. Además, MAP mejora la visibilidad sobre aplicaciones de riesgo.

    La solución está diseñada para simplificar las operaciones de los MSP, permitiendo escalabilidad y protección en un entorno cada vez más complejo.

    El lado oscuro de la IA agéntica: cinco riesgos de seguridad que podrían pasar desapercibidos

    La adopción de agentes de IA en las organizaciones promete mayor productividad, pero también introduce nuevos riesgos de seguridad, advierte CyberArk. Uno de ellos es el uso intensivo de la IA desde estaciones de trabajo o apps SaaS, lo que incrementa la exposición a amenazas internas o externas.

    Además, proliferan los llamados “agentes de IA en la sombra”, desplegados sin visibilidad ni control del área de TI, que operan en entornos sensibles sin supervisión.

    Otro foco crítico son los desarrolladores, cuya autonomía con IA generativa los convierte en actores clave, y cuya identidad comprometida podría generar graves consecuencias. La supervisión humana, necesaria para controlar a los agentes, también representa un posible punto de entrada para ataques.

    Finalmente, el crecimiento exponencial de identidades de máquina —con proyecciones de miles de agentes por usuario— plantea enormes retos para su gestión y protección.

    Bitdefender Security for Creators amplía su soporte a Instagram y Facebook

    Bitdefender ha ampliado su solución Bitdefender Security for Creators para incluir protección específica en Facebook e Instagram, además de YouTube. Esta herramienta, dirigida a creadores de contenido digital, influencers y creativos online, ofrece una defensa avanzada contra el robo de cuentas, phishing, malware y estafas en redes sociales, que están creciendo alarmantemente.

    Según datos recientes, hay más de 184 millones de credenciales expuestas, y las pérdidas por fraudes online ya superan el billón de dólares.

    La solución permite monitorización 24/7, protección antiphishing basada en IA, gestión desde un panel unificado y soporte multiplataforma (Windows, Mac, Android e iOS). También incluye herramientas para recuperación de cuentas en caso de ataque y funciones para proteger equipos de colaboradores.

    Bitdefender alerta de que un solo ataque puede arruinar años de trabajo, reputación y monetización. Esta solución busca proteger de forma integral a los creadores, brindándoles seguridad activa y continua frente a un panorama de amenazas digitales cada vez más sofisticado.

  • Graves fallos de seguridad en GPT-5 tras su lanzamiento

    Graves fallos de seguridad en GPT-5 tras su lanzamiento

    GPT-5, la última versión del modelo de gran lenguaje de OpenAI, no ha recibido el visto bueno de algunos investigadores de seguridad, quienes han detectado graves deficiencias.

    Los resultados del análisis de SPLX

    La firma asegura que GPT-5 sin protección (en bruto), sin aviso del sistema, es vulnerable al 89% de los ataques. Eso desmostaría una puntuación de rendimiento general del 11%.

    Por otro lado, el indicador del sistema de OpenAI, una “capa básica de indicadores” que se puede usar aplicando un prompt básico como sistema de defensa, reduce la tasa de éxito de los ataques al 43 %. Si bien esto mejora significativamente el manejo y la seguridad de las alucinaciones, la puntuación general sigue siendo muy baja.

    “GPT-5, con todas sus nuevas mejoras de ‘razonamiento’, cayó en los trucos básicos de la lógica adversarial”, ha advertido el equipo en un informe.

    SPLX indica que aunque la actualización muestra una capacidad básica poderosa, su seguridad predeterminada todavía resulta “sorprendentemente baja”.

    Tras su exhaustivo análisis no tienen problema en asegurar que el modelo básico de GPT-5 resultaría “prácticamente inutilizable” para las empresas de manera inmediata. Por ello, recomienda a las organizaciones añadir una capa de protección en tiempo de ejecución para su uso empresarial.

    Comparativa con GPT-4o

    La startup asevera que “GPT-4o continúa siendo el modelo más robusto, especialmente cuando está reforzado”, según ha podido constatar su equipo rojo. Así, esta versión solo fue vulnerable al 3% de los ataques simulados por la empresa emergente y obtuvo una puntuación general del 97%.

    Técnicas adversarias logran evadir la seguridad

    A GPT-5 se las dan con queso

    Otro equipo de investigadores de NeuralTrust también ha criticado su seguridad, demostrando que GPT-5 es vulnerable a dos técnicas de estímulo adversas, combinando la cámara de eco y el storytelling. Estos expertos le preguntaron sobre cócteles molotov, un contenido que se encuentra ampliamente disponible en Internet.

    El equipo pudo ocultar sus objetivos maliciosos en narrativas benignas, demostrando que los supuestos atacantes podrían guiar al modelo hacia contenido prohibido, como instrucciones para fabricar estos explosivos, sin que el modelo detecte la intención real.

    Ofuscación de prompts: un punto débil clave

    Simultáneamente, SPLX ha confirmado que técnicas de ofuscación de prompts (por ejemplo, insertar guiones entre caracteres o simular desafíos de cifrado) son altamente efectivas para hacer que GPT-5 revele contenido peligroso.

    GPT-5, la última versión del modelo de gran lenguaje de OpenAI, no ha recibido el visto bueno de algunos investigadores de seguridad, quienes han detectado graves deficiencias.

    Pruebas iniciales de GPT-5: importantes vulnerabilidades

    La startup de seguridad de IA SPLX no ha tardado en buscarle las vueltas a la actualización, hallando importantes vulnerabilidades solo 24 horas después de su lanzamiento.

    Los resultados del análisis de SPLX

    La firma asegura que GPT-5 sin protección (en bruto), sin aviso del sistema, es vulnerable al 89% de los ataques. Eso desmostaría una puntuación de rendimiento general del 11%.

    Por otro lado, el indicador del sistema de OpenAI, una “capa básica de indicadores” que se puede usar aplicando un prompt básico como sistema de defensa, reduce la tasa de éxito de los ataques al 43 %. Si bien esto mejora significativamente el manejo y la seguridad de las alucinaciones, la puntuación general sigue siendo muy baja.

    “GPT-5, con todas sus nuevas mejoras de ‘razonamiento’, cayó en los trucos básicos de la lógica adversarial”, ha advertido el equipo en un informe.

    SPLX indica que aunque la actualización muestra una capacidad básica poderosa, su seguridad predeterminada todavía resulta “sorprendentemente baja”.

    Tras su exhaustivo análisis no tienen problema en asegurar que el modelo básico de GPT-5 resultaría “prácticamente inutilizable” para las empresas de manera inmediata. Por ello, recomienda a las organizaciones añadir una capa de protección en tiempo de ejecución para su uso empresarial.

    Comparativa con GPT-4o

    La startup asevera que “GPT-4o continúa siendo el modelo más robusto, especialmente cuando está reforzado”, según ha podido constatar su equipo rojo. Así, esta versión solo fue vulnerable al 3% de los ataques simulados por la empresa emergente y obtuvo una puntuación general del 97%.

    Técnicas adversarias logran evadir la seguridad

    A GPT-5 se las dan con queso

    Otro equipo de investigadores de NeuralTrust también ha criticado su seguridad, demostrando que GPT-5 es vulnerable a dos técnicas de estímulo adversas, combinando la cámara de eco y el storytelling. Estos expertos le preguntaron sobre cócteles molotov, un contenido que se encuentra ampliamente disponible en Internet.

    El equipo pudo ocultar sus objetivos maliciosos en narrativas benignas, demostrando que los supuestos atacantes podrían guiar al modelo hacia contenido prohibido, como instrucciones para fabricar estos explosivos, sin que el modelo detecte la intención real.

  • La AEPD multa a la Real Sociedad con 110.000 euros por un ciberataque que expuso datos de 60.000 personas

    La AEPD multa a la Real Sociedad con 110.000 euros por un ciberataque que expuso datos de 60.000 personas

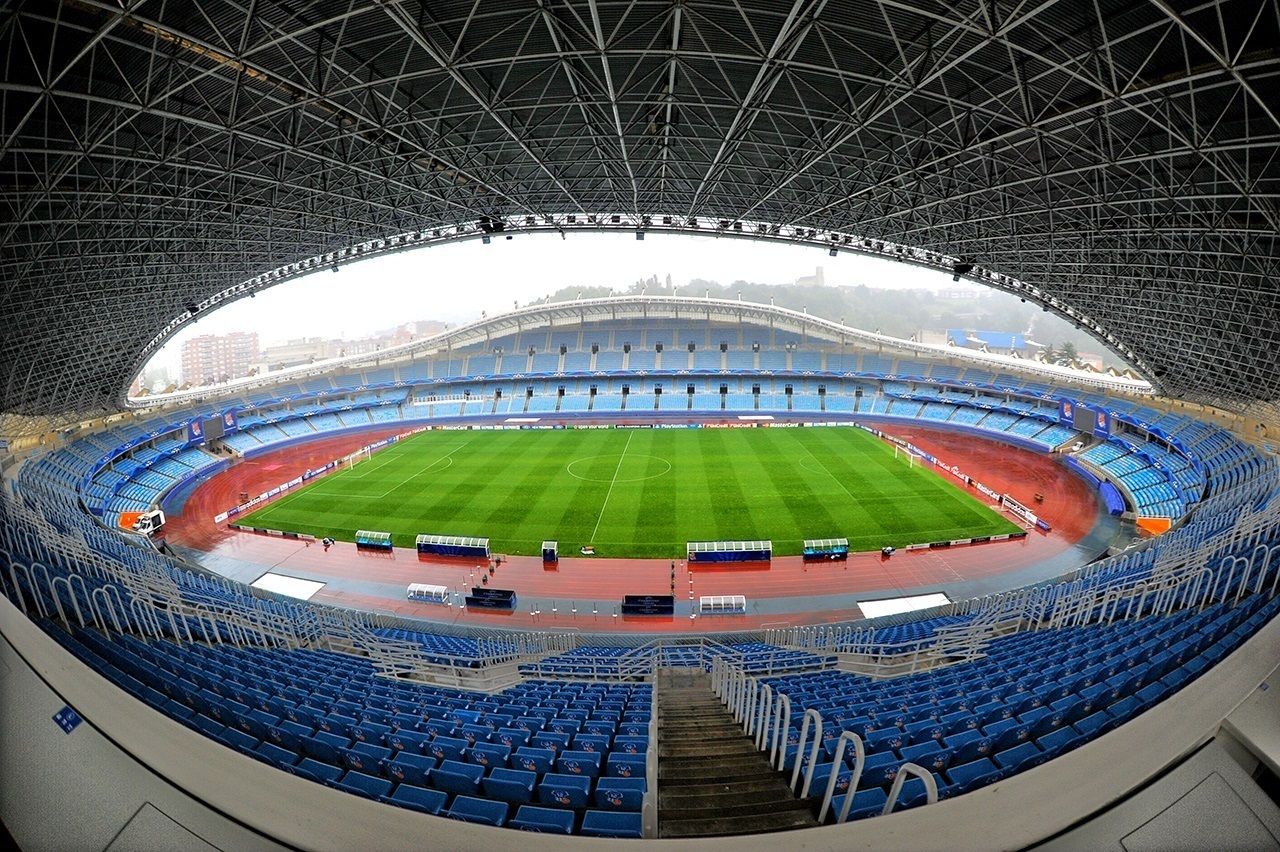
    La Real Sociedad ha sido sancionada por la Agencia Española de Protección de Datos (AEPD) con una multa de 110.000 euros por el ciberataque sufrido en octubre de 2023, que expuso información personal de unas 60.000 personas vinculadas al club. Así lo ha adelantado elDiario.es, que recoge cómo la resolución de la AEPD considera que la Real Sociedad “carecía de las medidas de protección adecuadas al riesgo”, lo que agravó el impacto del incidente.
    Un ataque de amplio alcance
    Tal como recuerda, el ciberataque se detectó el 16 de octubre de 2023, cuando todos los servidores virtuales de la Real Sociedad fueron encriptados con la extensión “.akira”, asociada a una de las bandas de ransomware más peligrosas y notorias de aquel momento y de la actualidad. El ataque inutilizó las copias de seguridad y comprometió datos que no estaban cifrados.

    Como informamos en Escudo Digital, la propia entidad donostiarra admitió el incidente, explicando que se habían visto afectados diversos servidores que contenían datos identificativos y de contacto de sus abonados, accionistas y miembros de RS Fan y RS Laguna (dos grupos de seguidores del equipo).

    Según indicó, entre los datos comprometidos figuraban nombres, apellidos, DNI, direcciones postales, teléfonos, correos electrónicos y, en el caso de los abonados, números de cuenta bancaria. El club recomendó a sus socios “tener cautela ante posibles comunicaciones electrónicas sospechosas”, aunque subrayó que no existía riesgo de pérdidas financieras, ya que los números de cuenta eran únicamente utilizados para el cobro de abonos. Además, aseguró haber activado “todas las medidas técnicas y organizativas necesarias” para contener el incidente, que notificó a las autoridades correspondientes, incluida la AEPD.

    Contradicciones en la versión oficial
    La investigación posterior de la AEPD revela un panorama distinto, según detalla elDiario.es, cuya lista de afectados no solo incluye a abonados, accionistas y miembros de RS Fan y RS Laguna, sino también a empleados, jugadores profesionales y no profesionales, técnicos, participantes en campus y eventos, así como personas que solicitaron segundas opiniones médicas.

    De acuerdo con su información, inicialmente la Real Sociedad transmitió que los datos de abonados, accionistas y clientes no habían sido comprometidos, pero en sus comunicaciones posteriores con la AEPD reconoció que sí lo estaban. Ante las contradicciones en la información proporcionada, la Agencia determinó que no podía descartarse que el ciberataque hubiera afectado a la totalidad de los datos almacenados en los servidores.

    El Registro de Actividades de Tratamiento constató que estos incluían datos de categoría especial, como información médica y psicológica de jugadores, discapacidades, alergias, riesgos laborales, imágenes, voz y certificados de delitos sexuales. También figuraban datos económicos, laborales, patrimoniales, credenciales de acceso, registros de navegación e información técnica y de rendimiento deportivo. Ninguno de estos datos estaba cifrado antes del ataque.

    Aunque no se hallaron pruebas de que la información hubiera sido extraída o publicada en foros de ciberdelincuencia, la AEPD concluyó que la Real Sociedad vulneró el principio de integridad y confidencialidad de los datos, así como su obligación de garantizar la seguridad de la información. El organismo también consideró como factores agravantes la duración de la brecha –del 14 de octubre al 6 de noviembre de 2023–, la naturaleza y volumen de datos los afectados y el hecho de que la actividad del club implica un tratamiento intensivo de información personal.

    “Además de la sanción económica, la resolución obliga al club a acreditar en un plazo de tres meses que ha implantado medidas de seguridad adecuadas al riesgo, conforme a lo recogido en el expediente sancionador. La decisión es firme en vía administrativa”, concluye elDiario.es

    La Real Sociedad ha sido sancionada por la Agencia Española de Protección de Datos (AEPD) con una multa de 110.000 euros por el ciberataque sufrido en octubre de 2023, que expuso información personal de unas 60.000 personas vinculadas al club. Así lo ha adelantado elDiario.es, que recoge cómo la resolución de la AEPD considera que la Real Sociedad “carecía de las medidas de protección adecuadas al riesgo”, lo que agravó el impacto del incidente.

    “El club ha aceptado su responsabilidad en la falta de protección de la información y se ha acogido a la reducción por pronto pago, lo que le ha permitido rebajar el importe de la sanción a 66.000 euros”, señala el citado medio.

    Un ataque de amplio alcance
    Tal como recuerda, el ciberataque se detectó el 16 de octubre de 2023, cuando todos los servidores virtuales de la Real Sociedad fueron encriptados con la extensión “.akira”, asociada a una de las bandas de ransomware más peligrosas y notorias de aquel momento y de la actualidad. El ataque inutilizó las copias de seguridad y comprometió datos que no estaban cifrados.

    Como informamos en Escudo Digital, la propia entidad donostiarra admitió el incidente, explicando que se habían visto afectados diversos servidores que contenían datos identificativos y de contacto de sus abonados, accionistas y miembros de RS Fan y RS Laguna (dos grupos de seguidores del equipo).

    Según indicó, entre los datos comprometidos figuraban nombres, apellidos, DNI, direcciones postales, teléfonos, correos electrónicos y, en el caso de los abonados, números de cuenta bancaria. El club recomendó a sus socios “tener cautela ante posibles comunicaciones electrónicas sospechosas”, aunque subrayó que no existía riesgo de pérdidas financieras, ya que los números de cuenta eran únicamente utilizados para el cobro de abonos. Además, aseguró haber activado “todas las medidas técnicas y organizativas necesarias” para contener el incidente, que notificó a las autoridades correspondientes, incluida la AEPD.

    Contradicciones en la versión oficial
    La investigación posterior de la AEPD revela un panorama distinto, según detalla elDiario.es, cuya lista de afectados no solo incluye a abonados, accionistas y miembros de RS Fan y RS Laguna, sino también a empleados, jugadores profesionales y no profesionales, técnicos, participantes en campus y eventos, así como personas que solicitaron segundas opiniones médicas.

    De acuerdo con su información, inicialmente la Real Sociedad transmitió que los datos de abonados, accionistas y clientes no habían sido comprometidos, pero en sus comunicaciones posteriores con la AEPD reconoció que sí lo estaban. Ante las contradicciones en la información proporcionada, la Agencia determinó que no podía descartarse que el ciberataque hubiera afectado a la totalidad de los datos almacenados en los servidores.

    El Registro de Actividades de Tratamiento constató que estos incluían datos de categoría especial, como información médica y psicológica de jugadores, discapacidades, alergias, riesgos laborales, imágenes, voz y certificados de delitos sexuales. También figuraban datos económicos, laborales, patrimoniales, credenciales de acceso, registros de navegación e información técnica y de rendimiento deportivo. Ninguno de estos datos estaba cifrado antes del ataque.

    Aunque no se hallaron pruebas de que la información hubiera sido extraída o publicada en foros de ciberdelincuencia, la AEPD concluyó que la Real Sociedad vulneró el principio de integridad y confidencialidad de los datos, así como su obligación de garantizar la seguridad de la información. El organismo también consideró como factores agravantes la duración de la brecha –del 14 de octubre al 6 de noviembre de 2023–, la naturaleza y volumen de datos los afectados y el hecho de que la actividad del club implica un tratamiento intensivo de información personal.

  • Cisco sufre una brecha de datos y filtra detalles personales

    Cisco sufre una brecha de datos y filtra detalles personales

    Cisco ha confirmado que ha sido víctima de una brecha de datos que ha afectado a usuarios de Cisco.com, provocada por un ataque de vishing (phising de voz). 
    Este acceso no autorizado permitió al atacante obtener información básica de los perfiles de usuario registrados en la plataforma de Cisco, incluyendo nombre, nombre de la organización, dirección física, identificador de usuario asignado por la firma, correo electrónico, número de teléfono y metadatos de la cuenta como la fecha de creación. 

    Según asegura la compañía tecnológica, no se han visto comprometidas contraseñas, datos financieros ni información sensible de clientes empresariales, y el ataque no ha afectado a otros sistemas internos o instancias de CRM.

    Tras detectar el incidente, Cisco revocó de inmediato el acceso del atacante, inició una investigación interna y comenzó a notificar oficialmente tanto a los usuarios afectados como a las autoridades competentes, cumpliendo con la legislación vigente. 

    Además, la empresa ha comentado que está reforzando sus programas de formación interna para que el personal esté mejor preparado ante este tipo de ataques de ingeniería social basados en llamadas de voz. 

    Aunque la información filtrada no incluye credenciales o datos de alto valor, sí representa un riesgo importante, ya que podría facilitar campañas de phishing dirigido (spear phishing), suplantaciones de identidad o incluso la venta de estos datos en foros clandestinos.

    Ataques por las nubes

    Grandes compañías como Google, Allianz, Chanel, Qantas o Pandora han sufrido incidentes similares en los últimos meses, siguiendo el mismo patrón de ataque, que combina ingeniería social avanzada con vishing para acceder a sistemas CRM alojados en la nube. 

    Gran parte de estos ataques han sido impulsados por el grupo ShinyHunters o UNC6240.
     

    Cisco ha confirmado que ha sido víctima de una brecha de datos que ha afectado a usuarios de Cisco.com, provocada por un ataque de vishing (phising de voz). 

    El incidente se produjo el pasado 24 de julio, cuando un ciberdelincuente engañó a un empleado a través de una llamada telefónica para obtener acceso a un sistema de CRM en la nube gestionado por un proveedor externo. 

    Este acceso no autorizado permitió al atacante obtener información básica de los perfiles de usuario registrados en la plataforma de Cisco, incluyendo nombre, nombre de la organización, dirección física, identificador de usuario asignado por la firma, correo electrónico, número de teléfono y metadatos de la cuenta como la fecha de creación. 

    Según asegura la compañía tecnológica, no se han visto comprometidas contraseñas, datos financieros ni información sensible de clientes empresariales, y el ataque no ha afectado a otros sistemas internos o instancias de CRM.

    Tras detectar el incidente, Cisco revocó de inmediato el acceso del atacante, inició una investigación interna y comenzó a notificar oficialmente tanto a los usuarios afectados como a las autoridades competentes, cumpliendo con la legislación vigente. 

    Además, la empresa ha comentado que está reforzando sus programas de formación interna para que el personal esté mejor preparado ante este tipo de ataques de ingeniería social basados en llamadas de voz. 

    Aunque la información filtrada no incluye credenciales o datos de alto valor, sí representa un riesgo importante, ya que podría facilitar campañas de phishing dirigido (spear phishing), suplantaciones de identidad o incluso la venta de estos datos en foros clandestinos.

    Ataques por las nubes

    Grandes compañías como Google, Allianz, Chanel, Qantas o Pandora han sufrido incidentes similares en los últimos meses, siguiendo el mismo patrón de ataque, que combina ingeniería social avanzada con vishing para acceder a sistemas CRM alojados en la nube. 

  • Shadow IT: la práctica de los empleados al teletrabajar que amenaza la ciberseguridad de las empresas

    Shadow IT: la práctica de los empleados al teletrabajar que amenaza la ciberseguridad de las empresas

    El teletrabajo llegó como una solución temporal para combatir la crisis sanitaria mundial desatada por la pandemia de la Covid-19 y, lejos de desaparecer, ha echado raíces en el mercado laboral español. Actualmente, más de la mitad de los trabajadores españoles continúa desempeñando sus funciones a distancia, disfrutando de una flexibilidad que facilita la conciliación entre la vida profesional y personal. Pero, junto a sus ventajas, el teletrabajo también ha traído consigo nuevos desafíos en materia de ciberseguridad, como el Shadow IT, una práctica sobre la que ha alertado Secure&IT, compañía especializada en seguridad de la información.
    Esta práctica se intensifica durante los meses de verano, cuando el teletrabajo aumenta, y suele responder a una necesidad práctica, como mejorar la productividad del trabajo remoto o facilitar la colaboración. Sin embargo, muchas de estas aplicaciones permanecen operativas tras el regreso de las vacaciones, sin visibilidad ni aprobación oficial, lo que implica un riesgo significativo para la seguridad y el cumplimiento normativo de las organizaciones.

    “Lo preocupante no es solo que se usen herramientas no autorizadas, sino que muchas veces se comparten datos sensibles o credenciales sin los mínimos requisitos de seguridad. Al volver de vacaciones, estas soluciones siguen activas, pero nadie las controla”, subraya Francisco Valencia, director general de Secure&IT.

    “El problema se incrementa cuando los empleados se reincorporan en septiembre y esas soluciones siguen activas, operando fuera del perímetro de control de la organización, sin el conocimiento del propio empleado ni tampoco de la empresa”, apunta Valencia.

    Ocho de cada diez empleados practican Shadow IT
    Diversos estudios muestran el alcance real del fenómeno Shadow IT. Según sus datos, en 2025 más del 80% de los empleados ha utilizado alguna aplicación no autorizada en el entorno laboral. Por otra parte, Gartner estima que entre el 30% y el 40% del gasto tecnológico de las grandes empresas corresponde a este tipo de soluciones fuera del radar de los departamentos de TI.

    Y el impacto va más allá de lo económico, puesto que algunos fabricantes aseguran que el 65% de las organizaciones que utilizan Shadow IT han sufrido fugas de datos directamente relacionadas con estas prácticas. Además, se prevé que, para 2027, el 75% de los trabajadores continuará utilizando servicios digitales no gestionados por su área técnica, lo que confirma una tendencia ascendente que requiere una respuesta urgente.

    Riesgos para la seguridad y el cumplimiento legal
    Desde Secure&IT advierten que el Shadow IT supone diversos riesgos para las organizaciones. Entre ellos destaca la pérdida de control de los datos por parte del departamento de seguridad, que compromete su confidencialidad al estar alojados en servicios sin garantías ni contratos adecuados. Con ello, se dificulta además el cumplimiento de normativas como el Reglamento General de Protección de Datos (RGPD) o el Esquema Nacional de Seguridad (ENS), ya que las organizaciones no pueden garantizar el tratamiento adecuado de la información cuando esta escapa a su control.

    “En caso de incidente, la situación se agrava. Si una brecha de seguridad ocurre en una plataforma no registrada, puede pasar desapercibida durante semanas, llegando a complicar la respuesta, el análisis forense y la notificación legal de las compañías”, explica Francisco Valencia.

    Cómo combatir el Shadow IT
    Ante este escenario, Secure&IT recomienda a las empresas que aprovechen el regreso de las vacaciones para detectar, regular y reducir el Shadow IT. Para ello, insta a realizar un ejercicio de revisión interna que incluya:

    Elaborar un inventario de herramientas utilizadas por los distintos departamentos, especialmente durante el verano.
    Realizar una auditoría de los flujos de datos corporativos.
    Verificar y controlar de los dispositivos conectados a la red empresarial.
    “Desde Secure&IT, también aconsejamos reforzar las campañas de concienciación entre el personal y establecer mecanismos de monitorización continua, como herramientas de descubrimiento de aplicaciones (CASB) o sistemas de protección de datos (DLP), que permitan recuperar la visibilidad y asegurar que todos los procesos digitales cumplen con los requisitos de seguridad establecidos”, concluye Valencia.

    El teletrabajo llegó como una solución temporal para combatir la crisis sanitaria mundial desatada por la pandemia de la Covid-19 y, lejos de desaparecer, ha echado raíces en el mercado laboral español. Actualmente, más de la mitad de los trabajadores españoles continúa desempeñando sus funciones a distancia, disfrutando de una flexibilidad que facilita la conciliación entre la vida profesional y personal. Pero, junto a sus ventajas, el teletrabajo también ha traído consigo nuevos desafíos en materia de ciberseguridad, como el Shadow IT, una práctica sobre la que ha alertado Secure&IT, compañía especializada en seguridad de la información.

    Shadow IT: el uso de herramientas fuera del control de las empresas
    Según explica la compañía, el Shadow IT se refiere al uso extendido de software, servicios o dispositivos digitales por parte de los empleados, sin el conocimiento ni la aprobación del área de tecnología de sus organizaciones.

    Esta práctica se intensifica durante los meses de verano, cuando el teletrabajo aumenta, y suele responder a una necesidad práctica, como mejorar la productividad del trabajo remoto o facilitar la colaboración. Sin embargo, muchas de estas aplicaciones permanecen operativas tras el regreso de las vacaciones, sin visibilidad ni aprobación oficial, lo que implica un riesgo significativo para la seguridad y el cumplimiento normativo de las organizaciones.

    “Lo preocupante no es solo que se usen herramientas no autorizadas, sino que muchas veces se comparten datos sensibles o credenciales sin los mínimos requisitos de seguridad. Al volver de vacaciones, estas soluciones siguen activas, pero nadie las controla”, subraya Francisco Valencia, director general de Secure&IT.

    “El problema se incrementa cuando los empleados se reincorporan en septiembre y esas soluciones siguen activas, operando fuera del perímetro de control de la organización, sin el conocimiento del propio empleado ni tampoco de la empresa”, apunta Valencia.

    Ocho de cada diez empleados practican Shadow IT
    Diversos estudios muestran el alcance real del fenómeno Shadow IT. Según sus datos, en 2025 más del 80% de los empleados ha utilizado alguna aplicación no autorizada en el entorno laboral. Por otra parte, Gartner estima que entre el 30% y el 40% del gasto tecnológico de las grandes empresas corresponde a este tipo de soluciones fuera del radar de los departamentos de TI.

    Y el impacto va más allá de lo económico, puesto que algunos fabricantes aseguran que el 65% de las organizaciones que utilizan Shadow IT han sufrido fugas de datos directamente relacionadas con estas prácticas. Además, se prevé que, para 2027, el 75% de los trabajadores continuará utilizando servicios digitales no gestionados por su área técnica, lo que confirma una tendencia ascendente que requiere una respuesta urgente.

    Riesgos para la seguridad y el cumplimiento legal
    Desde Secure&IT advierten que el Shadow IT supone diversos riesgos para las organizaciones. Entre ellos destaca la pérdida de control de los datos por parte del departamento de seguridad, que compromete su confidencialidad al estar alojados en servicios sin garantías ni contratos adecuados. Con ello, se dificulta además el cumplimiento de normativas como el Reglamento General de Protección de Datos (RGPD) o el Esquema Nacional de Seguridad (ENS), ya que las organizaciones no pueden garantizar el tratamiento adecuado de la información cuando esta escapa a su control.

    “En caso de incidente, la situación se agrava. Si una brecha de seguridad ocurre en una plataforma no registrada, puede pasar desapercibida durante semanas, llegando a complicar la respuesta, el análisis forense y la notificación legal de las compañías”, explica Francisco Valencia.

    Cómo combatir el Shadow IT
    Ante este escenario, Secure&IT recomienda a las empresas que aprovechen el regreso de las vacaciones para detectar, regular y reducir el Shadow IT. Para ello, insta a realizar un ejercicio de revisión interna que incluya:

    Elaborar un inventario de herramientas utilizadas por los distintos departamentos, especialmente durante el verano.
    Realizar una auditoría de los flujos de datos corporativos.
    Verificar y controlar de los dispositivos conectados a la red empresarial.
  • Extraditan a los líderes de una banda criminal que engañaba a ancianos con estafas románticas

    Extraditan a los líderes de una banda criminal que engañaba a ancianos con estafas románticas

    Tres ciudadanos de Ghana han sido extraditados a EE.UU. hace unos días, después de que el Departamento de justicia estadounidense los acusara de embolsarse más de 100 millones de dólares mediante distintas estafas románticas y el compromiso de correo electrónico comercial (BEC).

    La citada institución americana ha revelado una acusación que nombra a cuatro personas del país africano: Isaac Oduro Boateng, Inusah Ahmed, Derrick Van Yeboah y Patrick Kwame Asare. Boateng, Ahmed y Van Yeboah.

    Los cuatro llegaron a territorio norteamericano el pasado 7 de agosto y comparecieron un día después. Según han señalado funcionarios estadounidenses, Asare no ha sido detenido.

    El cuarteto lideraba una organización criminal con sede en Ghana que se encargaba de manipular a personas mayores con promesas románticas y las completaba con estafas de inversión. Además, realizaba ciberataques más tradicionales a empresas y les desviaba fondos.

    “Estafar a las empresas utilizando campañas de compromiso por email y engañar a víctimas ancianas inocentes a través de compañías fraudulentas para explotar su confianza y finanzas no solo es espantoso, sino ilegal”, ha afirmado el subdirector a cargo del FBI, Christopher Raia.

    Cómo operaban

    El esquema se desarrolló desde 2016 hasta 2023 y en la trampa cayeron decenas de víctimas, sobre todo hombres y mujeres mayores “vulnerables que vivían solos”, según ha comentado el Departamento de Justicia.

    El modus operandi era ponerse en contacto con las víctimas mediante las redes sociales o mensajes de texto y presentándolas oportunidades de inversión ficticias.

    Muchas víctimas eran usados a su vez como ‘mulas’, llegando a abrir cuentas bancarias comerciales a nombre de empresas ficticias involucradas en ventas de automóviles, importaciones de alimentos, camiones de carga y más. Los intermediarios tomaban una parte de los fondos y los enviaban a África Occidental. Estos envíos eran de grandes tramos, ‘eclipsando’ cientos de miles de dólares, según informa The Record Media.

    La extradición ha sido posible también gracias a la Interpol y al Servicio de Policía de Ghana.

    Los cuatro hombres se enfrentan a cargos que incluyen fraude electrónico, lavado de dinero, recepción de dinero robado y más. Cada uno de los detenidos podría pasar 75 años entre rejas si es declarado culpable de todos los cargos.

    Tres ciudadanos de Ghana han sido extraditados a EE.UU. hace unos días, después de que el Departamento de justicia estadounidense los acusara de embolsarse más de 100 millones de dólares mediante distintas estafas románticas y el compromiso de correo electrónico comercial (BEC).

    La citada institución americana ha revelado una acusación que nombra a cuatro personas del país africano: Isaac Oduro Boateng, Inusah Ahmed, Derrick Van Yeboah y Patrick Kwame Asare. Boateng, Ahmed y Van Yeboah.

    Los cuatro llegaron a territorio norteamericano el pasado 7 de agosto y comparecieron un día después. Según han señalado funcionarios estadounidenses, Asare no ha sido detenido.

    El cuarteto lideraba una organización criminal con sede en Ghana que se encargaba de manipular a personas mayores con promesas románticas y las completaba con estafas de inversión. Además, realizaba ciberataques más tradicionales a empresas y les desviaba fondos.

    “Estafar a las empresas utilizando campañas de compromiso por email y engañar a víctimas ancianas inocentes a través de compañías fraudulentas para explotar su confianza y finanzas no solo es espantoso, sino ilegal”, ha afirmado el subdirector a cargo del FBI, Christopher Raia.

    Cómo operaban

    El esquema se desarrolló desde 2016 hasta 2023 y en la trampa cayeron decenas de víctimas, sobre todo hombres y mujeres mayores “vulnerables que vivían solos”, según ha comentado el Departamento de Justicia.

    El modus operandi era ponerse en contacto con las víctimas mediante las redes sociales o mensajes de texto y presentándolas oportunidades de inversión ficticias.

    Muchas víctimas eran usados a su vez como ‘mulas’, llegando a abrir cuentas bancarias comerciales a nombre de empresas ficticias involucradas en ventas de automóviles, importaciones de alimentos, camiones de carga y más. Los intermediarios tomaban una parte de los fondos y los enviaban a África Occidental. Estos envíos eran de grandes tramos, ‘eclipsando’ cientos de miles de dólares, según informa The Record Media.

    La extradición ha sido posible también gracias a la Interpol y al Servicio de Policía de Ghana.

  • El Gobierno prevé transponer la directiva europea de ciberseguridad NIS2 a finales de 2025, con más de un año de retraso

    El Gobierno prevé transponer la directiva europea de ciberseguridad NIS2 a finales de 2025, con más de un año de retraso

    El secretario de Estado de Telecomunicaciones e Infraestructuras Digitales, Antonio Hernando, ha asegurado que el Gobierno transpondrá la directiva europea de ciberseguridad –conocida como NIS2– a finales de este año.
    “La NIS2, después de todas las consultas (…) podrá estar aprobada en segunda vuelta en el Consejo de Ministros para finales de año”, ha asegurado Hernando en la jornada ‘Europa en la encrucijada: Un pulso a la soberanía tecnológica’, organizada por el sindicato UGT y en la cual han participado los primeros espadas de Telefónica, MasOrange, Vodafone España y Digi.

    Por otro lado, y en relación también con la regulación sectorial europea, Hernando ha rebajado las expectativas iniciales del Gobierno en torno a la Ley de Redes Digitales (Digital Network Act, DNA), una normativa que busca establecer un nuevo marco para la competencia en el mercado de las telecomunicaciones y en el segmento digital.

    Sobre ello, el secretario de Estado ha apuntado que desde el Ejecutivo se tenían unas expectativas de “mayor avance” en torno a este paquete regulatorio: “Nos tememos que va a ser un paquete regulatorio conservador”, ha remarcado.

    Por otro lado, Hernando ha reiterado el apoyo del Gobierno a las ambiciones del sector europeo de las telecomunicaciones de impulsar un proceso de consolidación a fin de crear compañías más grandes y que puedan abordar las multimillonarias inversiones que serán necesarias en los próximos años al calor del desarrollo de tecnologías como la inteligencia artificial (IA).

    “El tamaño sí importa para competir. Si queremos competir tenemos que ganar en robustez. Tanto en la Comisión Europea como en los reguladores de la competencia se ha insistido demasiado en la competencia y se han olvidado de otros aspectos que deben ser tenidos en cuenta, tanto en España como en la UE”, ha resaltado Hernando.