Blog

  • El espionaje chino ya no lo hace el Estado: lo subcontrata

    El espionaje chino ya no lo hace el Estado: lo subcontrata

    El 26 de agosto de 2026, el Departamento de Justicia de Estados Unidos y el FBI anunciaron la incautación judicial de los dominios de internet que sostenían dos plataformas de hackeo conocidas como QScan y QTRouter, utilizadas para atacar infraestructura crítica estadounidense y redes sensibles en todo el mundo. Según los documentos judiciales, desclasificados en un tribunal federal del Distrito Sur de California, las víctimas incluyen a la NASA, la Reserva Federal, el Departamento de Energía, el propio Departamento de Justicia, el Departamento de Salud, los Institutos Nacionales de Salud y el Senado de Estados Unidos, además de cuatro empresas no identificadas en Estados Unidos y Corea del Sur.

    Un proveedor de servicios de hackeo con clientes fijos

    Según los documentos judiciales, QScan y QTRouter fueron creadas y operadas por un grupo conocido como QTFY, empleado de una empresa privada china con sede en Nankín, Nanjing Xinjiuwei Network Technology Company. Y aquí está el elemento central del caso: QTFY no atacaba por cuenta propia. Según el propio Departamento de Justicia, ofrecía sus servicios de hackeo a clientes de pago, entre ellos, el Ministerio de Seguridad del Estado, la agencia de inteligencia civil china y el Ejército Popular de Liberación.

    Es decir: una empresa privada, registrada como negocio tecnológico convencional, vendiendo capacidad de intrusión informática como si fuera cualquier otro servicio de software, con el aparato de inteligencia y las fuerzas armadas de un Estado entre su cartera de clientes habituales.

    Cómo funcionaba técnicamente el negocio

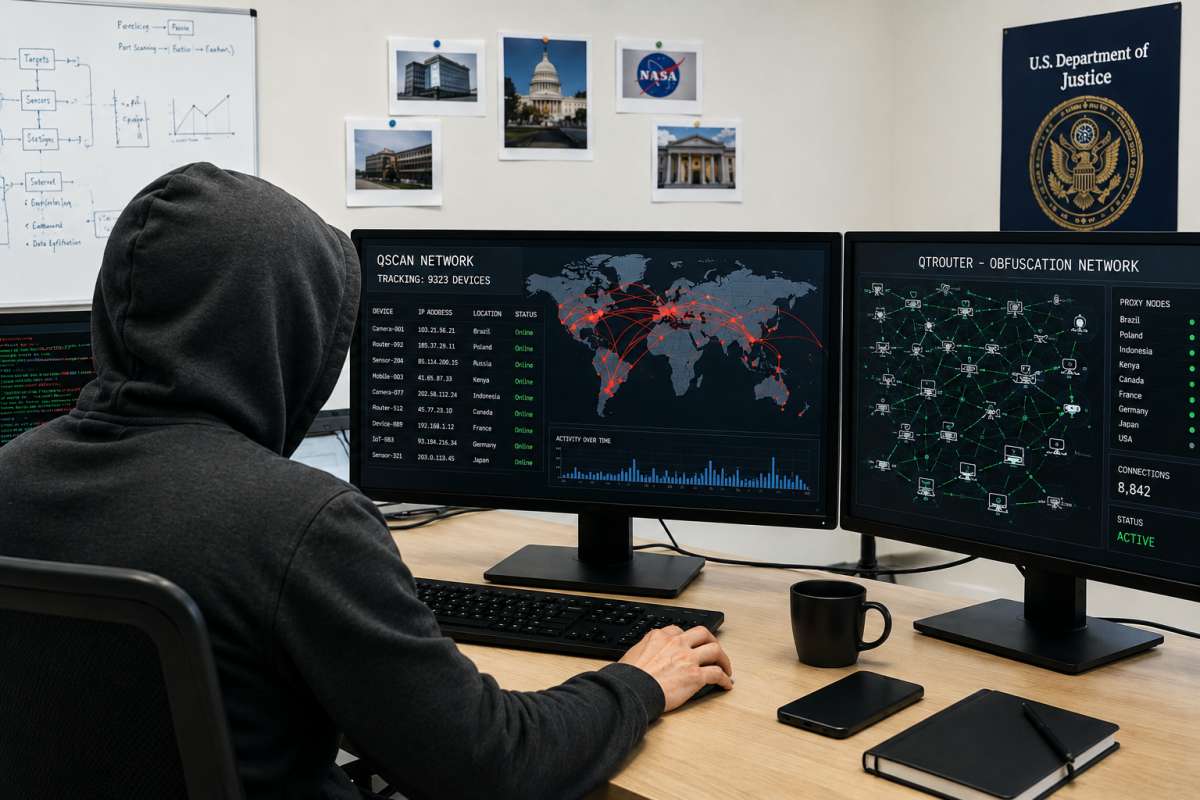
    El mecanismo descrito en los documentos judiciales es, en sí mismo, un estudio de caso sobre cómo diseñar infraestructura de ataque para que sea imposible de atribuir a simple vista. QScan rastreaba automáticamente internet en busca de dispositivos conectados: cámaras, routers domésticos, sensores. Con ello, se infectaban miles de estos dispositivos en todo el mundo, siendo incorporados a QTRouter, una red formada por esos mismos aparatos infectados, sumada a servidores proxy comerciales y servidores privados virtuales alquilados.

    QTRouter funcionaba entonces como lo que el Departamento de Justicia denomina una “red de ofuscación”, que permitía a QTFY y a cualquier otro actor que usara su infraestructura disfrazar el origen chino de sus intrusiones, porque el tráfico parecía provenir de sistemas comprometidos repartidos por todo el mundo, en ocasiones, incluso, físicamente cercanos a las redes de las propias víctimas. Un ataque contra una agencia estadounidense podía parecer, técnicamente, que se originaba en un router doméstico infectado en otro continente. Los dominios incautados esta semana estaban codificados directamente en el software malicioso de ambas plataformas y eran imprescindibles para sus funciones de comunicación y autenticación; al eliminarlos, el Departamento de Justicia dejó ambas herramientas completamente inoperativas.

    No es un caso aislado, es un modelo de negocio consolidado

    Este esquema de subcontratación no es una anomalía dentro del ecosistema chino de ciberespionaje; es, según los propios analistas del sector, la norma hacia la que ha evolucionado en la última década. “En los últimos diez años, el número de empresas que ofrecen servicios ofensivos especializados se ha disparado”, señaló Dakota Cary, analista especializado en China de la firma de ciberseguridad SentinelOne, para explicar por qué los contratistas privados llevan a cabo de forma rutinaria las intrusiones más sonadas en nombre de distintas agencias del Gobierno chino.

    El precedente más claro de este modelo lo ofrece el propio Departamento de Justicia: en 2024, un tribunal federal de Manhattan destapó una acusación contra ocho empleados de la empresa i-Soon y dos oficiales del Ministerio de Seguridad Pública chino, por su implicación en el hackeo masivo e indiscriminado de cuentas de correo, teléfonos móviles, servidores y sitios web entre 2016 y 2023. El propio Departamento de Justicia señaló entonces que ese enfoque indiscriminado producía, como efecto colateral, más víctimas de las estrictamente buscadas y más información robada sin interés directo para el Gobierno chino, información que, en esos casos, terminaba siendo revendida a terceros.

    Ese es precisamente el riesgo estructural de privatizar el espionaje estatal a través de contratistas que cobran por servicio: la disciplina operativa de una agencia de inteligencia estatal se diluye cuando el incentivo económico del contratista es maximizar el volumen de intrusiones, no necesariamente la precisión del objetivo.

    Por qué este modelo beneficia a Pekín

    La ventaja política del modelo de subcontratación es evidente y explica por qué se ha extendido: ofrece a Pekín una capa adicional de negación plausible. La Embajada china en Washington no respondió a las peticiones de comentario de los medios que cubrieron el caso, y Beijing niega de forma rutinaria cualquier responsabilidad en actividades de hackeo,  una negación que resulta más sostenible cuando la infraestructura técnica del ataque pertenece, sobre el papel, a una empresa privada con sede en Nankín, y no directamente a una agencia gubernamental.

    Para las víctimas, sin embargo, la distinción entre contratista privado y agencia estatal es prácticamente irrelevante en términos de consecuencias: el afidávit judicial señala que la infraestructura del grupo llevaba comprometiendo infraestructura crítica y redes sensibles en Estados Unidos y el resto del mundo desde al menos 2018, ocho años de actividad continuada antes de que la operación fuera finalmente desarticulada.

    La lección para cualquier organización que se considere fuera del radar

    El caso QTFY confirma una tendencia que cualquier responsable de seguridad debería incorporar a su análisis de riesgo: el adversario relevante ya no es necesariamente un Estado actuando de forma directa, sino un mercado de proveedores privados de capacidades ofensivas, con clientes que van desde agencias de inteligencia hasta, potencialmente, otros actores dispuestos a pagar por el mismo servicio. Y el vector de entrada más común de ese mercado, dispositivos IoT domésticos y comerciales mal protegidos, convertidos en nodos de una red de ofuscación sin que sus propietarios lo sepan,  no distingue entre Gobiernos, empresas grandes y usuarios particulares. Cualquier router, cámara o sensor conectado a internet con una configuración de seguridad débil es, en potencia, una pieza más de la infraestructura de ataque de otro.
  • Alerta por ciberataques a hoteles: las recientes campañas de phishing apuntan directamente a los empleados

    Alerta por ciberataques a hoteles: las recientes campañas de phishing apuntan directamente a los empleados

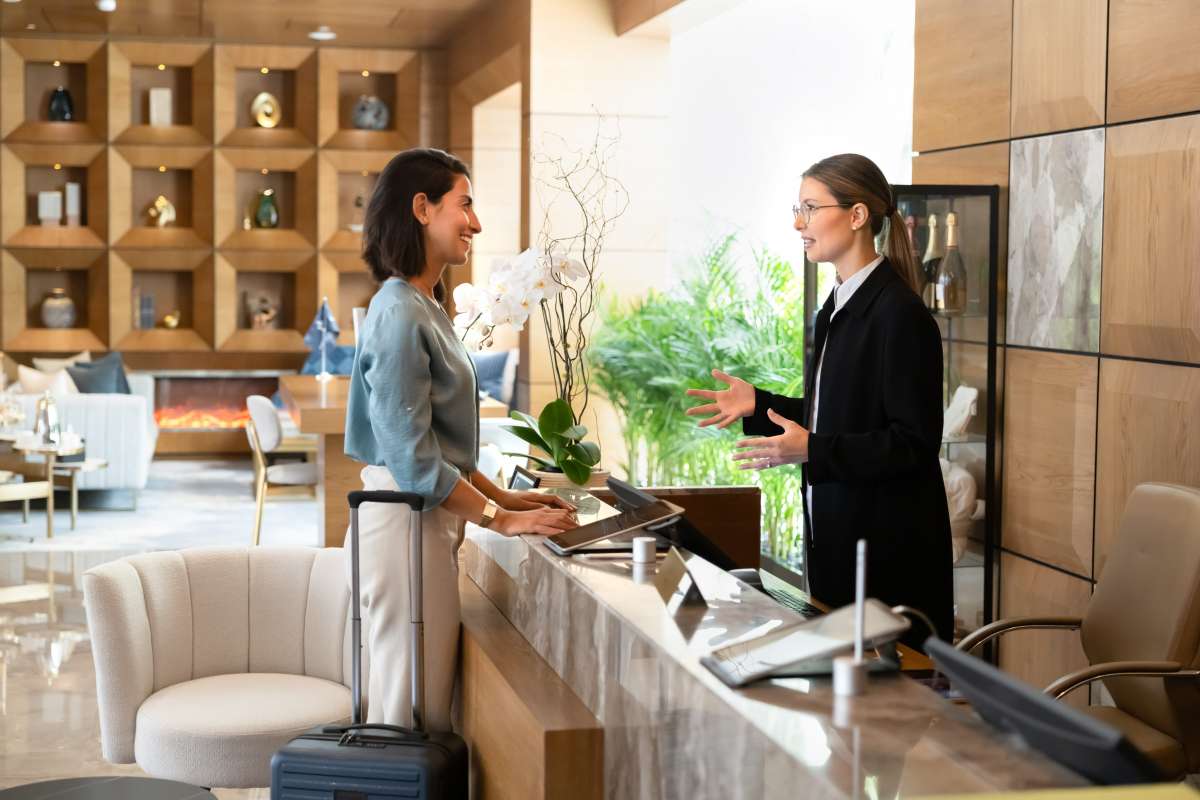
    Investigadores de la compañía de ciberseguridad Bitdefender han detectado dos campañas de phishing dirigidas tanto a hoteles como a otro tipo de alojamientos turísticos, en las que en vez de intentar estafar a los viajeros se ataca directamente a los establecimientos.

    Ahora, estas nuevas acciones se enfocan en el personal del hotel, empleando como señuelo el contenido habitual de la bandeja de entrada de reservas: problemas, cancelaciones, solicitudes de facturas, preguntas sobre necesidades especiales o peticiones de medidas de accesibilidad para personas mayores.

    Suplantación de identidad

    En la primera campaña identificada en esta investigación, se suplanta la identidad de un cliente que afirma no poder completar una reserva online. En el mensaje se incluye un enlace que lleva al personal del hotel a un sitio web malicioso con la excusa de revisar documentos de pago o de identidad del cliente.

    La segunda suplanta las notificaciones de Booking.com para engañar a los empleados del hotel y conseguir que ejecuten un comando malicioso en sus propios equipos. Más concretamente, la comunicación que se recibe en el hotel contiene un enlace que da acceso a una página de verificación falsificada de Booking.com y a un Captcha falso que indica al personal que pulse Windows + R, pegue el contenido y pulse Intro, ejecutando un comando de PowerShell que descarga malware. Esta técnica, empleada para la distribución de programas de robo de datos y troyanos, es conocida como ClickFix.

    El personal, en el centro de la diana

    Los expertos de Bitdefender sostienen que la relevancia de la campaña de Booking.com consiste en que no se explota ninguna vulnerabilidad de software, sino que consigue que sea el empleado del hotel el que ejecute el malware. De esta manera, el punto débil se sitúa en el personal, no en el software, lo que supone que la aplicación de parches no soluciona el problema.

    Estos ataques se han dirigido, principalmente, a hoteles de Suiza, Reino Unido, Vietnam, Italia, Irlanda y Estados Unidos. En estos momentos aún no se ha confirmado la autoría de ninguna de estas dos campañas

  • Los datos de más de 40.000 clientes de la energética Yaluz, a la venta en la dark web

    Los datos de más de 40.000 clientes de la energética Yaluz, a la venta en la dark web

    Un actor de amenazas de nuevo cuño que se hace llamar LokiLeads asegura tener en su poder datos personales de más de 41.300 clientes de la empresa de energía Yaluz, enfocada en ofrecer servicios de “energía, gestión y eficiencia energética” a pymes.

    Para demostrar que no va de farol, el ciberdelincuente comparte una muestra que incluye un millar de registros a través de Telegram, para los posibles interesados en comprar esta base de datos. 

    Por el momento no existen fuentes independientes que hayan confirmado que se trata de una brecha de seguridad real y reciente y que el conjunto de los datos pertenece a la compañía energética. 

    Lo cierto es que LokiLeads creó su cuenta en el foro de la dark web este mismo mes de agosto y no cuenta con una reputación establecida. 

    No obstante, si la filtración acaba resultando auténtica puede conllevar muchos riesgos para los afectados. La combinación de identidad, contacto, dirección e información detallada de la cuenta de energía abriría las puertas a campañas de phising dirigido, suplantación de identidad de la empresa, ataques de ingeniería social e intentos de control de cuentas. 

    Desde Escudo Digital hemos tratado de ponernos en contacto con la firma para conocer su versión sobre esta información y saber qué medidas ha tomado en el caso de tratarse de un incidente auténtico. Actualizaremos la noticia si recibimos respuesta. 

    La estructura tras Yaluz

    Yaluz es la marca de Energía Libre Comercializadora (ENERLI), una comercializadora de electricidad y gas cuyo origen societario se remonta al 12 de mayo de 2015, cuando fue dada de alta por la CNMC. Está orientada principalmente a pymes y autónomos y en 2021 aseguraba contar con más de 40.000 clientes en España y Portugal, aunque no hemos podido encontrar una cifra pública más reciente que permita confirmar su volumen actual.

    Un cambio relevante se produjo en 2025, cuando Repsol adquirió el control de ODF Energía, grupo del que depende ENERLI. Yaluz continúa operando con su propia marca y dispone de servicios online como una oficina virtual para clientes.

    “Estamos comprometidos con la seguridad de los datos personales. Tomamos las medidas de seguridad adecuadas para limitar el abuso y el acceso no autorizado a los datos personales. Esto asegura que sólo las personas necesarias tengan acceso a sus datos, que el acceso a los datos esté protegido y que nuestras medidas de seguridad sean revisadas regularmente”, recogen en la declaración de privacidad de su página web.

  • Un ciberataque paraliza parte de las operaciones de Boston Scientific y afecta al envío de dispositivos médicos

    Un ciberataque paraliza parte de las operaciones de Boston Scientific y afecta al envío de dispositivos médicos

    Boston Scientific, uno de los principales fabricantes mundiales de dispositivos médicos, ha sufrido un ataque informático que ha provocado una interrupción de sus operaciones a escala global y ha afectado especialmente a los sistemas utilizados para procesar y enviar pedidos a clientes.

    Tras ser consciente del acceso no autorizado, la empresa estadounidense puso en marcha sus protocolos de respuesta ante incidentes de ciberseguridad y recurrió a especialistas externos para investigar lo ocurrido, contener la amenaza y contribuir a la recuperación de los sistemas afectados.

    Boston Scientific, que produce dispositivos como marcapasos, stents y otros equipamientos empleados en distintas especialidades médicas, todavía no ha determinado el alcance completo del incidente ni su impacto financiero. La compañía tampoco ha establecido una fecha para la recuperación completa de sus sistemas.

    Esto convierte el incidente en un problema potencial para la cadena de suministro sanitaria. La firma comercializa dispositivos que pueden ser necesarios para procedimientos médicos y quirúrgicos, por lo que una interrupción prolongada de sus sistemas de pedidos y logística podría terminar provocando retrasos en los centros sanitarios que dependen de sus productos.

    “El incidente ha provocado, y se prevé que siga provocando, interrupciones y limitaciones en el acceso a ciertos sistemas de información y aplicaciones comerciales de la compañía que dan soporte a aspectos de sus operaciones, incluida la capacidad de procesar y enviar los pedidos de los clientes”, reza el documento presentado ante la SEC por Boston Scientific.

    La compañía registró unas ventas netas de 5.400 millones de dólares durante el segundo trimestre, lo que da una idea de la dimensión de sus operaciones y de la cantidad de pedidos que pasan por sus sistemas.

    La investigación continúa abierta y el fabricante de dispositivos médicos todavía no ha aclarado cómo los cibermalos lograron acceder a su infraestructura. Tampoco ha confirmado si se produjo una extracción de información, qué cantidad de sistemas resultaron comprometidos o si se llegó a cifrar información.

    ¿Está Irán detrás del ataque?

    En las últimas horas han circulado informaciones y publicaciones en redes sociales que apuntan a posibles actores vinculados con Irán, en particular al grupo conocido como Handala. 

    Sin embargo, estas afirmaciones no han sido confirmadas por Boston Scientific ni constituyen por ahora una atribución independiente y concluyente del ataque.

    En marzo, el también fabricante estadounidense de tecnología médica Stryker sufrió un ataque que provocó una importante interrupción de sus sistemas. Handala reivindicó aquella operación y los investigadores vincularon el incidente con un actor iraní. El ataque tuvo consecuencias sobre las operaciones de Stryker y llegó a afectar indirectamente a hospitales y centros sanitarios.

  • Un soldado de EE.UU. roba datos a 10 gigantes tecnológicos, exige un millón de dólares y acaba condenado a 70 meses de cárcel

    Un soldado de EE.UU. roba datos a 10 gigantes tecnológicos, exige un millón de dólares y acaba condenado a 70 meses de cárcel

    Wagenius, un soldado de EE.UU., robó datos a 10 gigantes tecnológicos. Los delitos se produjeron entre abril de 2023 y diciembre de 2024 y parte de ellos tuvieron lugar mientras todavía estaba en servicio activo.

    Credenciales robadas para entrar en las redes empresariales

    La investigación judicial permitió reconstruir parte del funcionamiento del grupo. Wagenius y sus colaboradores consiguieron credenciales que les permitieron acceder sin autorización a redes corporativas y bases de datos.

    Para conseguirlo utilizaron, entre otras herramientas, SSH Brute, cuyo desarrollo contó con la participación del propio Wagenius. Los integrantes de la trama también recurrieron a Telegram para intercambiar credenciales y coordinar diferentes acciones.

    El objetivo no terminaba con el robo de información ya que una vez obtenidos los datos, comenzaba la fase de extorsión. “Tras el robo de datos, Wagenius y sus conspiradores extorsionaron a las organizaciones víctimas tanto en privado como en foros públicos”, explicó el Departamento de Justicia estadounidense.

    Las amenazas incluían publicar la información sustraída en espacios utilizados por ciberdelincuentes como BreachForums y XSS.is si las compañías no accedían a sus exigencias.

    Intentaron conseguir al menos un millón de dólares

    La información robada también se convirtió en una mercancía. Y es que, según el Departamento de Justicia, los implicados ofrecieron datos por miles de dólares y consiguieron vender una parte.

    “En otros casos, conspiradores ofrecieron vender datos robados por miles de dólares a través de publicaciones en estos foros”, señaló el organismo estadounidense.

    El material obtenido sirvió además para cometer otros fraudes, entre ellos operaciones de SIM swapping, una técnica mediante la cual los delincuentes consiguen controlar el número telefónico de una víctima.

    “Vendieron con éxito al menos parte de estos datos robados y también usaron estos datos para perpetuar otros fraudes, incluido el intercambio de SIM”, añadió el Departamento de Justicia.

    En conjunto, “Wagenius y sus cómplices intentaron extorsionar al menos un millón de dólares a los propietarios de datos de víctimas”.

    AT&T y Verizon estuvieron entre sus objetivos

    Wagenius se declaró culpable en febrero de 2025 de delitos relacionados con los accesos a AT&T y Verizon, después de ser acusado de dos cargos por transferencia ilegal de registros telefónicos confidenciales.

    Meses después, en julio de 2025, admitió también diferentes delitos relacionados con robo de identidad agravado, conspiración para cometer fraude electrónico y extorsión vinculada a fraude informático.

    Aparte del tiempo en prisión, Wagenius deberá pagar 294.978 dólares en concepto de restitución por los daños ocasionados mediante el acceso a bases de datos de compañías de telecomunicaciones, la obtención de registros sensibles y las posteriores extorsiones.

    Una trama relacionada con el robo de datos de Snowflake

    El caso conecta además con una campaña mucho mayor contra organizaciones que utilizaban los servicios en la nube de Snowflake.

    Dos colaboradores de Wagenius, Connor Riley Moucka, conocido como ‘Waifu’ y ‘Judische’, y John Erin Binns, que utilizaba los alias ‘irdev’ y ‘j_irdev1337’, también fueron acusados en noviembre de 2024.

    Las autoridades los relacionaron con el robo de terabytes de información perteneciente a más de 165 organizaciones. Posteriormente, las víctimas recibían peticiones económicas para evitar que la información terminara publicada.

    Moucka fue detenido en Canadá el 30 de octubre de 2024 a petición de Estados Unidos y en agosto de 2026 se declaró culpable por su participación en estos ataques.

    Cientos de millones de personas afectadas

    Los incidentes vinculados a cuentas de Snowflake afectaron a compañías y organizaciones como AT&T, Ticketmaster, Santander, LendingTree, Pure Storage, Advance Auto Parts y Neiman Marcus, entre otras.

    Algunas de las brechas alcanzaron dimensiones importantes, como es el caso de Ticketmaster, que llegó a relacionar el incidente con información correspondiente a 560 millones de clientes.

    Tras la sucesión de ataques, Snowflake anunció cambios destinados a reforzar la seguridad de las cuentas. Entre ellos figuraban la implantación de autenticación multifactor y el establecimiento de contraseñas de al menos 14 caracteres.

  • La Junta de Andalucía, víctima del grupo de ransomware MedusaLocker

    La Junta de Andalucía, víctima del grupo de ransomware MedusaLocker

    La administración pública española vuelve a encarar la amenaza de la ciberdelincuencia de alto impacto. El grupo internacional de ransomware Meduza Locker ha incluído a la Junta de Andalucía en su página de filtraciones de la dark web. 

    Según aseguran los ciberdelincuentes, la brecha habría permitido la exfiltración de 198 direcciones de correo electrónico asociadas al dominio oficial juntadeandalucia.es. 

    Asimismo, la banda afirma haber obtenido acceso a una amplia variedad de documentación interna, que abarca desde registros financieros, legales y técnicos, hasta archivos de Recursos Humanos con datos de carácter personal, reportes estratégicos y material confidencial. 

    Lamentablemente, no es la primera vez que la Junta de Andalucía es víctima de los cibermalos durante este ejercicio. En julio el actor kr0x6 aseguraba haber accedido a información de unos 38.700 alumnos y 731 docentes de la Consejería de Desarrollo Educativo y Formación Profesional, incluyendo datos personales, documentación administrativa, información bancaria y credenciales de Google Workspace. El atacanate afirmaba mantener acceso a los sistemas pese al cambio de contraseñas.

    Desde Escudo Digital nos hemos puesto en contacto con el departamento de prensa de la Junta de Andalucía y actualizaremos la información si recibimos respuesta por su parte.

    Centrado en el sector público

    Meduza Locker (o Medusa Locker) es un actor de amenazas que opera bajo la modalidad de ransomware-as-a-service (Raas) y que está asociado a ciberdelincuentes de habla rusa. 

    Para lograr el acceso inicial, el grupo explota vulnerabilidades en servicios de escritorio remoto (RDP), utiliza credenciales previamente filtradas o recurre a campañas dirigidas de ingeniería social.

    Hasta la fecha la operación ha dirigido sus amenazas principalmente contra organismos gubernamentales, administraciones públicas, el sector sanitario e infraestructuras industriales.

    A nivel internacional, el grupo acumula un historial de ataques contra entidades municipales, redes de salud e instituciones privadas en países como EE.UU, Reino Unido, Alemania e Italia.

    En España la banda ya había atacado a empresas como la firma de software ERP para la industria alimentaria y cárnica Neodata. 

  • La web oficial de firma electrónica del Gobierno, bloqueada por un certificado de seguridad caducado

    La web oficial de firma electrónica del Gobierno, bloqueada por un certificado de seguridad caducado

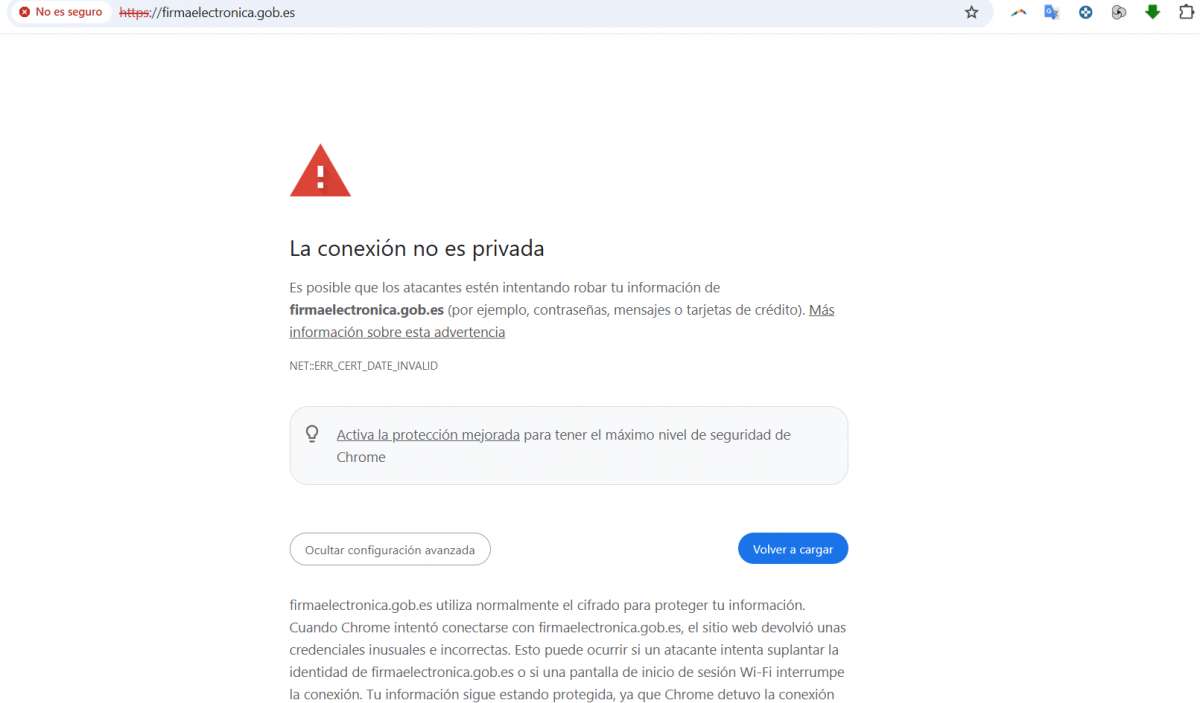
    La página oficial del Gobierno de España dedicada a la firma electrónica, accesible a través del dominio firmaelectronica.gob.es, ha mostrado un aviso de seguridad que alerta de la caducidad de su certificado digital TLS, según alerta Antonio Ortiz en X y hemos podido comprobar de primera mano. 

    Los certificados TLS —la tecnología de seguridad que habitualmente asociamos al HTTPS de una página web— permiten cifrar las comunicaciones entre el navegador y el servidor y ayudan a verificar que el usuario está conectándose al sitio esperado.

    Estos certificados tienen una fecha de validez limitada y deben renovarse antes de que expiren. Si la renovación no se completa a tiempo, el navegador puede mostrar mensajes como “la conexión no es privada” o “tu conexión no es segura”.

    En la práctica esto puede tener varias consecuencias. La primera de ellas y más evidente es que muchos navegadores impiden continuar hasta que se resuelva la advertencia, mientras otros permiten ignorarla bajo determinadas condiciones. El incidente, además, dificultaría algunas gestiones relacionadas con la firma electrónica. 

    Por último, continuar manualmente puede exponer al usuario a riesgos de seguridad, especialmente si no puede verificar que está conectado al servidor legítimo. Por ello, no es recomendable introducir contraseñas, datos personales o información sensible mientras persista el aviso.

    Por qué ha ocurrido esto

    Que un portal de la Administración muestre un certificado caducado puede resultar llamativo, pero es un problema técnico que también puede producirse en organizaciones grandes y con infraestructuras complejas.

    Una de las causas más habituales es un fallo en el proceso de renovación. Como comentábamos, los certificados tienen una fecha de expiración y su sustitución requiere que alguien gestione la emisión del nuevo y su instalación en los servidores correspondientes.

    Otra posibilidad es que haya fallado una automatización. Muchas organizaciones utilizan herramientas que renuevan los certificados de manera automática, pero estos procesos pueden dejar de funcionar por cambios de configuración, problemas de permisos, errores de validación del dominio o incidencias en la infraestructura.

    A ello se suman las responsabilidades distribuidas. La gestión de un portal público puede involucrar a diferentes unidades administrativas, equipos técnicos y proveedores externos. Si no existe una supervisión centralizada de los vencimientos o no se generan alertas eficaces, una incidencia aparentemente sencilla puede pasar inadvertida hasta que afecta a los usuarios, como ha sido el caso. 

    No obstante, es importante distinguir entre un certificado caducado y un certificado comprometido. En el primer caso, el problema es que ha terminado el periodo durante el que se considera válido para autenticar el servidor. En el segundo, puede existir una exposición de claves, una suplantación u otro incidente que requiera una respuesta de seguridad diferente.

    En cualquier caso, el episodio pone de relieve la importancia de la monitorización de los servicios digitales de la Administración. Los certificados TLS son un componente básico de la seguridad web y su renovación es una tarea de mantenimiento que puede planificarse con antelación.

  • La Selección Española de Ciberseguridad intensifica sus entrenamientos cara al European Cybersecurity Challenge 2026

    La Selección Española de Ciberseguridad intensifica sus entrenamientos cara al European Cybersecurity Challenge 2026

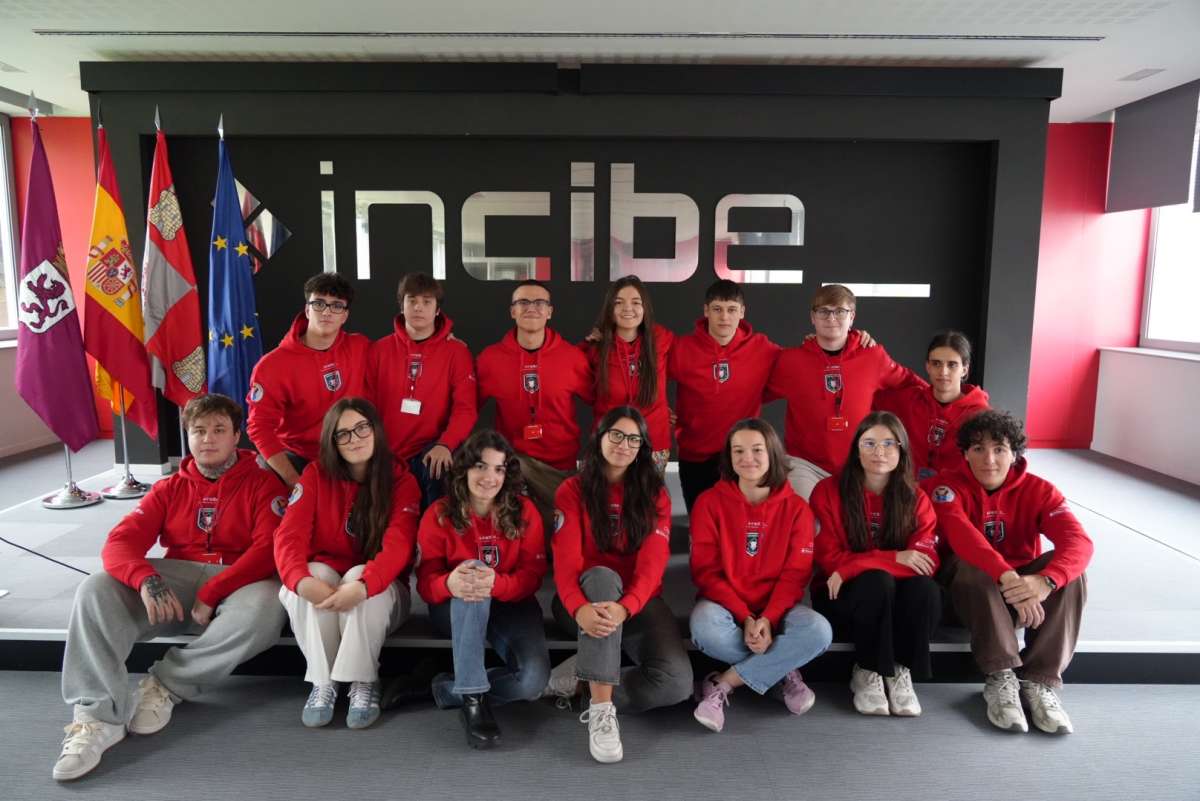
    El Instituto Nacional de Ciberseguridad (INCIBE) ha presentado al equipo español que participará en el European Cybersecurity Challenge (#ECSC2026), que se celebrará del 12 al 16 de octubre en Bochum, Alemania.

    El ECSC Team Spain 2026 está integrado por 15 jóvenes de entre 18 y 25 años, que han superado un exigente proceso de selección, evaluación y formación técnica. Tras completar la fase presencial de preparación en León, se determinará la selección titular, formada por cinco mujeres y cinco hombres, que representará a España en la competición europea, tal y como ha hecho saber el INCIBE. El equipo contará, además, con cinco suplentes, que podrán sustituir a los integrantes titulares en caso necesario.
    Las 15 personas que forman parte del ECSC Team Spain 2026 son: Ana Maria Amadoz (Pamplona), Alejandra Beltrán (Castellón), Alicia Moreno (Sevilla), Alba Peña (Madrid), Flavia Rivero (Madrid), Luna Pablo (Zaragoza), Nicolás Villacañas (Madrid), Félix Sánchez (Madrid), Jaime Gómez (Madrid), Pablo Moya (Albacete), Emilio Arteaga (Ciudad Real), Juan Carlos Curras (Zaragoza), Manuel Vicente Bolaños (Granada), Miguel García (Granada) y Víctor Guinea (Cádiz).

    La Selección Española contará, además, con Jonás Ropero y Martina Matari como entrenadores, que acompañarán al equipo durante las diferentes fases de preparación y entrenamiento de cara a la competición europea.

    Cómo se ha elegido a los seleccionados

    La elección de los integrantes del equipo nacional ha sido el resultado de un proceso desarrollado por INCIBE que comenzó con una competición técnica online en formato Capture The Flag (CTF), en la que los participantes tuvieron que resolver retos de diferentes áreas de la ciberseguridad.

    Tras esta primera fase, los candidatos con mejores resultados participaron en un proceso de entrevistas y evaluación que permitió identificar los perfiles con mayor potencial para formar parte del equipo nacional.

    Tras esta fase de selección, los participantes han desarrollado durante los meses de agosto y septiembre un programa de formación técnica y preparación competitiva, orientado tanto al perfeccionamiento de sus conocimientos como al desarrollo de las capacidades necesarias para afrontar una competición internacional de alto nivel.

    La preparación ha combinado sesiones de formación online, resolución de retos, competiciones CTF, workshops y actividades dirigidas al desarrollo del trabajo en equipo, además del seguimiento y acompañamiento por parte de los entrenadores.

    Última fase de preparación 

    Del 26 al 29 de septiembre, los 15 integrantes del ECSC Team Spain 2026 han completado en León la fase presencial de su preparación, con un programa intensivo de entrenamiento diseñado para afrontar la competición europea.

    Durante estos días, el equipo ha participado en retos técnicos, simulaciones de competición, sesiones de entrenamiento y actividades de trabajo en equipo, con el objetivo de consolidar sus capacidades y establecer las estrategias necesarias para afrontar los diferentes desafíos del ECSC.

    Esta formación presencial ha constituido la última etapa de preparación antes del desplazamiento a Alemania y ha permitido al equipo poner en práctica los conocimientos adquiridos durante las semanas anteriores en un entorno de competición. A partir de los resultados y la evolución observada durante las diferentes fases del proceso, INCIBE determinará en los días posteriores a esta formación la composición definitiva de la selección titular que competirá en Bochum.

    Un reto internacional en Bochum

    El European Cybersecurity Challenge (#ECSC2026) se celebrará del 12 al 16 de octubre en el RuhrCongress Bochum, donde cerca de 500 jóvenes procedentes de más de 35 países competirán en diferentes retos prácticos de ciberseguridad. La competición está promovida por la Agencia de la Unión Europea para la Ciberseguridad (ENISA) y organizada por Nachwuchsförderung IT-Sicherheit e.V. (NFITS), con el apoyo de la ciudad de Bochum.

    Durante cinco días, los equipos nacionales pondrán a prueba sus conocimientos y habilidades técnicas mediante diferentes formatos de competición Capture The Flag (CTF), con desafíos relacionados con áreas como hacking ético, seguridad web, criptografía, explotación de vulnerabilidades, ingeniería inversa y otras disciplinas relacionadas con la ciberseguridad.

    La participación en el ECSC supone para los integrantes de la Selección Española una oportunidad para competir al más alto nivel europeo, intercambiar conocimientos con jóvenes especialistas de otros países y ampliar sus redes profesionales en el ámbito de la ciberseguridad.

    Un equipo con dos títulos europeos

    La Selección Española afronta el ECSC 2026 con un historial destacado en la competición. España se proclamó campeona en las ediciones de 2016, celebrada en Düsseldorf, y 2017, disputada en Málaga, revalidando en esta última ocasión el título conseguido un año antes.

    En las ediciones más recientes, el equipo español terminó en duodécima posición en 2021 y 2022, mientras que en 2023 logró situarse en la décima plaza en Hamar (Noruega). El historial sitúa a España entre los países con experiencia acumulada en esta competición europea, en la que INCIBE participa además en el comité que define aspectos como el formato, el diseño y las reglas del campeonato.

  • El gigante de inversiones israelí Meitav se desploma tras un ciberataque a gran escala

    El gigante de inversiones israelí Meitav se desploma tras un ciberataque a gran escala

    Como era de esperar, las consecuencias no han sido, ni mucho menos, positivas tras el anuncio de Meitav Trade, una de las principales firmas de inversión de Israel, de haber sufrido un ciberataque. Sus acciones han llegado a caer alrededor de un 5% en la Bolsa de Tel Aviv este martes 29 de septiembre.
    La empresa asegura que ha conseguido detener la intrusión antes de que los ciberdelincuentes pudieran entrar en cuentas reales o realizar movimientos de activos sin autorización.

    3.000 clientes recibieron códigos que no habían solicitado

    Las primeras señales aparecieron ya el pasado 26 de septiembre, cuando aproximadamente 3.000 clientes comenzaron a recibir mensajes con códigos de un solo uso, conocidos como OTP, pese a no haber iniciado ninguna operación que requiriese esa verificación.

    La situación activó las alarmas dentro de Meitav, que inició inmediatamente una revisión de sus sistemas junto con su proveedor tecnológico externo para determinar por qué estaban generándose aquellas solicitudes.

    La investigación permitió localizar una interfaz API expuesta que podía ser utilizada por actores no autorizados para consultar determinada información.

    Entre los datos potencialmente accesibles figuraban nombres completos, números nacionales de identificación y datos relacionados con cuentas bancarias de un número limitado de clientes.

    Los atacantes intentaron modificar números de teléfono

    Los cibermalos fueron más allá e intentaron modificar los teléfonos asociados al sistema de autenticación OTP. De haberlo conseguido, las consecuencias podrían haber sido aún más catastróficas.

    Sin embargo, según la información comunicada por la compañía, los mecanismos de seguridad bloquearon las órdenes de redirección antes de que dichos cambios pudieran llevarse a cabo.

    Meitav ha defendido que los sistemas de negociación, las contraseñas y las carteras financieras activas no han sido comprometidos. Tampoco se habrían ejecutado transferencias fraudulentas de activos desde las cuentas de los inversores.

    Meitav gestiona 15.000 millones de dólares de sus clientes

    La importancia de la compañía en Israel es destacada. Meitav administra alrededor de 46.000 millones de séqueles israelíes, aproximadamente 15.000 millones de euros, distribuidos entre unas 130.000 cuentas.

    Durante únicamente el primer semestre de 2026 ha incorporado cerca de 19.000 nuevas cuentas, lo que le está ayudando a ampliar rápidamente su base de clientes y, al mismo tiempo, la cantidad de información e infraestructura tecnológica que necesita proteger.

    También hay que tener en cuenta una cosa: el mercado israelí de inversión minorista mueve cifras inmensas.

    A finales de 2025, los activos depositados en cuentas de inversión asesoradas por bancos alcanzaron un récord de aproximadamente 485.600 millones de séqueles, equivalentes a unos 160.440 millones de euros.

    Un problema de seguridad que golpea a las acciones

    La reacción bursátil tras el ciberataque es la enésima prueba de cuán importante es el negocio financiero digital. Tras conocerse el ataque, las acciones de Meitav Trade retrocedieron alrededor del 5%.

    La compañía afirma haber contenido la amenaza, sin embargo, hay dudas sobre los parámetros de seguridad que sigue la empresa. Hay clientes que podrían pensar en trasladar sus inversiones a competidores o entidades bancarias tradicionales si consideran que estas ofrecen mayores garantías. No es el primer incidente tecnológico que afecta a Meitav.

    Además, la firma ya había afrontado problemas técnicos anteriormente, aunque de naturaleza diferente. En marzo de 2025, Meitav y su competidor IBI sufrieron una interrupción de varias horas en sus servicios de negociación.

    En aquella ocasión, el origen estuvo en un fallo de comunicaciones del proveedor tecnológico FMR.

    Las API, nuevo objetivo de los ciberdelincuentes

    Las API permiten que diferentes aplicaciones y servicios intercambien información automáticamente y son esenciales para el funcionamiento de numerosas plataformas financieras.

    Una configuración incorrecta o una vulnerabilidad puede convertirse, sin embargo, en una puerta de entrada para los atacantes.

    En el caso de Meitav, la rápida detección de los códigos OTP no solicitados ha permitido investigar el incidente antes de que, según la compañía, el incidente tuviera mayor repercusión.

  • Muestran cómo hackear robots humanoides Unitree y crear todo un ‘ejército’ de robots infectados

    Muestran cómo hackear robots humanoides Unitree y crear todo un ‘ejército’ de robots infectados

    Un investigador de seguridad ha conseguido hacerse con el control total de un robot humanoide chino de forma remota y sin necesidad de conectar ningún cable. Lo más preocupante no es que pudiera acceder a la IA, sino que demostró que una máquina comprometida podría utilizarse para atacar a otros robots cercanos.

    El investigador Olivier Laflamme pasó alrededor de tres meses estudiando el funcionamiento del Unitree G1, un modelo humanoide cuyo precio ronda los 20.000 dólares y que se utiliza en lugares como universidades, laboratorios y centros de investigación. Durante sus pruebas descubrió dos fallos de seguridad que, combinados, permiten conseguir permisos de administrador en el robot sin que su propietario tenga que autorizar el acceso.

    El primer problema está relacionado con uno de los servicios de software que incorpora el G1. El robot cuenta con una función basada en inteligencia artificial que permite trabajar con determinados archivos de información. Laflamme se topó con que esta función no comprobaba correctamente qué archivos estaba guardando. Esto permitía a un atacante colocar un archivo creado por él prácticamente en cualquier lugar del sistema.

    El fallo se agravaba porque existía otro programa dentro del robot que podía ejecutar automáticamente determinados archivos. Al conseguir colocar uno de ellos en el lugar adecuado y reiniciar ese programa, el investigador pudo hacer que el robot ejecutara órdenes elegidas por él con los máximos permisos posibles. En la práctica, esto significa que podía tomar el control del sistema operativo del humanoide.

    La segunda vulnerabilidad resultó todavía más interesante porque posibilitaba realizar el ataque a distancia mediante Bluetooth. El G1 cuenta con un sistema para comunicarse de forma inalámbrica con otros dispositivos. Laflamme halló que algunas de esas comunicaciones podían realizarse sin que el robot y el dispositivo atacante estuvieran previamente emparejados.

    Aquí entraba en juego también la aplicación móvil y los servidores del fabricante chino. El sistema utilizaba una clave secreta para proteger las comunicaciones entre el robot y otros dispositivos. Esa contraseña estaba almacenada de forma segura en los servidores de la compañía, pero había un problema: un usuario que tuviera una cuenta gratuita de Unitree podía solicitar a los servidores que descifraran determinada información, aunque no fuera el propietario del robot.

    En definitiva, el investigador encontró una especie de ‘servicio de descifrado’ que podía utilizarse para obtener la llave necesaria para comunicarse con un robot cercano. No necesitaba tener acceso a la cuenta del propietario ni tocar físicamente la máquina.

    Para que el ataque funcionara de manera fiable había una barrera importante: los ordenadores modernos cambian aleatoriamente la ubicación de determinados elementos en su memoria para dificultar este tipo de incidentes. Pero Laflamme consiguió solucionar este obstáculo utilizando el primer fallo para obtener información que posteriormente le ayudaba a explotar el segundo.

    Una legión robótica en manos de los hackers

    La parte más preocupante de la investigación llegó después. En teoría, una vez que un G1 era comprometido, podía utilizarse para atacar a otras unidades similares que se encontraran cerca mediante Bluetooth. Esto significaba que un robot infectado podría convertirse en el punto de partida para una especie de reacción en cadena.

    El investigador solo probó esta posibilidad con dos robots situados en la misma habitación, por lo que todavía no está claro hasta dónde podría llegar una propagación de este tipo en un escenario real. Sin embargo, el riesgo resulta especialmente relevante en lugares donde muchos humanoides trabajan juntos, como almacenes, fábricas, universidades o laboratorios.

    Las consecuencias de tomar el control de uno de estos robots podrían ir mucho más allá. El atacante podría acceder a sus cámaras y micrófonos, modificar determinados sistemas de inteligencia artificial, alterar su comportamiento o incluso desactivar algunas de sus medidas de seguridad.

    Unitree colaboró con Laflamme después de conocer las dos vulnerabilidades y solucionó uno de los principales fallos aproximadamente dos meses después de recibir el aviso. La compañía incorporó una comprobación para asegurarse de que quien solicita determinada información es realmente el propietario del robot. Además, pagó al investigador una recompensa de 5.000 dólares por descubrir los errores. 

    Este caso pone de manifiesto que la seguridad de los robots ya no es una cuestión ‘futurista’. Y es que a medida que estas máquinas empiezan a utilizarse en fábricas, universidades, laboratorios y otros espacios donde interactúan con personas, protegerlas frente a ataques informáticos se vuelve tan importante como proteger cualquier otro ordenador conectado a Internet.

    Para quienes tengan un modelo de la compañía china, la principal recomendación es que comprueben que el robot está actualizado y que tiene instaladas las correcciones de seguridad disponibles.