Blog

  • Berlín se niega a pagar un rescate a los hackers que piratearon su red estatal

    Berlín se niega a pagar un rescate a los hackers que piratearon su red estatal

    El Gobierno de Berlín se enfrenta a una crisis de ciberseguridad tras el ataque sufrido en agosto contra su red administrativa. El grupo de ransomware Rhysida, al que se atribuye el ataque, asegura haber sustraído una gran cantidad de detalles pertenecientes a organismos públicos de la capital alemana y amenaza ahora con poner esos datos a la venta si las autoridades no pagan el rescate exigido.
    Según el comunicado oficial difundido por la Oficina de Prensa e Información del Estado de Berlín, la Policía Criminal del Estado de Berlín, la Fiscalía y las autoridades federales de seguridad están trabajando conjuntamente para identificar a los responsables y determinar qué aspectos han quedado comprometidos. 

    Rhysida afirma haber obtenido 5,79 terabytes de datos procedentes de distintas agencias berlinesas. Entre la información que los atacantes aseguran haber robado habría unos 46.500 contratos, además de correos electrónicos, números de teléfono, contraseñas y documentos que califican como información clasificada.

    La banda asegura que pretende comenzar a subastar los datos en aproximadamente siete días, con un precio inicial de 30 bitcoins. La página utilizada por Rhysida mostraría además una cuenta atrás para la supuesta subasta.

    Qué ocurrió

    Las investigaciones forenses llevadas a cabo por las autoridades han permitido determinar que se produjeron nuevas filtraciones en la red estatal de Berlín entre el 7 y el 12 de agosto.

    El incidente afectó, entre otros sistemas, a la infraestructura del Departamento del Senado para la Movilidad, el Transporte, la Protección del Clima y el Medio Ambiente. También se vieron afectados sistemas del Departamento del Senado para el Desarrollo Urbano, la Construcción y la Vivienda.

    La interrupción de la red se produjo el 14 de agosto, después de que ya hubieran tenido lugar las filtraciones detectadas por los investigadores. 

    El Gobierno berlinés reconoce que no puede descartarse que entre la información afectada haya datos personales y otros datos que no sean de carácter público.

    El Ejecutivo mantiene activo un grupo de trabajo de emergencia de tecnologías de la información y las comunicaciones, mientras continúan tanto las investigaciones forenses como el análisis de la red estatal.

    El incidente tiene además una dimensión política especialmente delicada. Las elecciones estatales de Berlín están previstas para el 20 de septiembre, apenas unas semanas después del ataque.

    Rhysida, detrás del ataque

    El grupo Rhysida se ha atribuido públicamente la responsabilidad del ataque. Se trata de una conocida operación de ransomware cuyo origen podría estar en Rusia o Europa del Este vinculada a numerosos incidentes contra organizaciones públicas y privadas. Su nacimiento fue en 2023 y desde entonces se han atribuído más de 300 infracciones. Entre sus víctimas más destacadas se encuentran la Biblioteca Británica e Insomniac Games. La banda también ha utilizado en otras ocasiones sitios de filtraciones para amenazar con publicar información robada cuando las víctimas se niegan a pagar.

    La estrategia vuelve a repetirse ahora con Berlín: presión pública, una supuesta cuenta atrás y la amenaza de convertir los datos robados en una nueva fuente de ingresos mediante una subasta.

  • WhatsApp y los SMS concentran casi la mitad de las estafas por mensajería en España

    WhatsApp y los SMS concentran casi la mitad de las estafas por mensajería en España

    Las estafas por mensajería ya no constituyen incidentes aislados, sino una amenaza cada vez más extendida en la que sus autores están aprovechando la inteligencia artificial (IA) para replicar la identidad de empresas conocidas, generar mensajes convincentes y aumentar la presión emocional sobre las víctimas.
    En España, casi la mitad de estos fraudes se producen a través de SMS/iMessage (47,2%) y WhatsApp (46,0%), mientras que Telegram está presente en el 18,4% de los casos. Así lo pone de manifiesto el nuevo estudio de Kaspersky “The Great Messaging Heist”, basado en una encuesta realizada por Censuswide el pasado mes de abril a 2.806 víctimas de estafas por mensajería de ocho países de Europa –entre ellos España–, Estados Unidos, Marruecos, Senegal y Costa de Marfil.

    La IA impulsa la suplantación y debilita la desconfianza

    El estudio señala que las estafas más comunes a nivel mundial son las que utilizan como gancho los falsos avisos de entrega (38%), seguidas de cerca por los fraudes de inversión (37%). La suplantación de marcas ocupa el tercer lugar (31%), un porcentaje que en España asciende ligeramente hasta el 32%.

    La IA permite a los ciberdelincuentes perfeccionar sus ataques y ya se ha convertido en una herramienta esencial en la elaboración de estas estafas. Según el informe, dos tercios de las víctimas (66%) creen que esta tecnología desempeñó algún papel en el engaño que sufrieron, ya fuera mediante mensajes generados con IA (43%), voces sintéticas (31%) o imágenes y vídeos deepfake (25%). En España, el 48,8% de los afectados sospecha que la IA estuvo implicada, y el 47,2% identificó mensajes que atribuyó a sistemas automatizados.

    “La IA ha acelerado las estafas de suplantación de marcas hasta un punto en el que la confianza en los mensajes cotidianos se está erosionando lentamente”, advierte María Isabel Manjarrez, investigadora sénior de seguridad del equipo Global Research & Analysis Team (GReAT) de Kaspersky.

    Los datos del informe reflejan el alcance de esa pérdida de confianza. Prácticamente todas las víctimas consultadas (99%) aseguran que, tras caer en una estafa, desconfían de las notificaciones que reciben a través de los canales de mensajería. Esta reacción también afecta a las empresas, cuyas comunicaciones legítimas pasan a compartir espacio con mensajes fraudulentos que reproducen su identidad, su lenguaje y sus formatos habituales.

    La reiteración de los engaños agrava el problema. Más de una cuarta parte de los afectados (28%) afirma haber sido estafado en tres o más ocasiones, una proporción que en España se sitúa en el 19,6%. Según el estudio, esta recurrencia alimenta un ciclo en el que la desconfianza continúa creciendo mientras la exposición y el riesgo sigue siendo elevados.

    “Las empresas deben ir más allá de reaccionar ante incidentes individuales y centrarse en la prevención, mediante capacidades de detección más sólidas, prácticas de comunicación más claras y una educación continua para los clientes”, apunta Manjarrez.  

    Estafas rápidas y a través de varias plataformas

    En el conjunto de los países analizados, WhatsApp fue la principal vía de entrada de estas estafas, siendo el origen del 43%, seguido de los SMS/iMessage (40%) y Facebook (27%). Además, casi dos de cada tres fraudes (63%) se desarrollan en varias plataformas, encadenando mensajes, enlaces y llamadas. Este enfoque multiplataforma puede aumentar la credibilidad del engaño y dificultar su detección.

    Otra característica destacada de estas estafas es la rapidez con la que se cometen. Más de la mitad de las consumadas (52%) se completó en menos de 30 minutos desde el primer contacto hasta la entrega de dinero o información personal. En el 14% de los casos, todo el proceso duró menos de cinco minutos.

    Consecuencias de las estafas e impacto en las víctimas

    Entre todas las víctimas encuestadas, el 51% perdió dinero y el 43% proporcionó información personal, principalmente números de teléfono, nombres y direcciones de correo electrónico. El perjuicio económico se sitúa en 733 dólares de media (alrededor de 632 euros), aunque el impacto va mucho más allá de la pérdida financiera o de datos.

    Inmediatamente después de la estafa, más de la mitad (54%) de las victimas afirmó sentirse enfadada, el 42% frustrada y el 38% alterada. En España, las emociones registradas fueron más intensas: un 54,8% sintió enfado, un 52,8% frustración y un 47,2% malestar.

    Además, estas emociones tardan tiempo en desaparecer. Un promedio de seis meses después, el 48% de las víctimas aseguraba que seguía sintiéndose enfadada, mientras que un tercio continuaba frustrado (33%) o alterado (30%). En España, el impacto emocional persistente también continuaba siendo significativo: el 42% seguía sintiéndose enfadada, el 38,4% frustrada y el 39,6% alterada meses después de la estafa.

    Cómo reducir el riesgo de estafa

    El informe de Kaspersky concluye con una serie de recomendaciones dirigidas tanto a los usuarios como a las empresas para reducir el riesgo y limitar el alcance de estas estafas. A los usuarios les aconseja detenerse antes de actuar ante cualquier petición urgente y comprobar la identidad del remitente por una vía diferente, en lugar de acceder directamente a los enlaces incluidos en el mensaje. Si la comunicación parece proceder de un familiar, un compañero o una empresa conocida, verificarla a través de otro canal puede ayudar a descubrir el engaño antes de entregar datos o realizar un pago.

    En el caso de las empresas, Kaspersky recomienda aclarar qué información nunca solicitarán por mensajería, dirigir a los clientes hacia canales verificados, desarrollar campañas de concienciación y reforzar la detección y retirada de contenidos que suplanten su identidad.

  • PaperCut alerta de ataques activos contra sus programas de gestión de impresoras

    PaperCut alerta de ataques activos contra sus programas de gestión de impresoras

    El fabricante de software para gestión de impresoras PaperCut ha emitido un aviso de emergencia en el que avisa de que sus programas PaperCut NG y MF están siendo explotados activamente por actores de amenazas. 

    El equipo de respuesta de seguridad de PaperCut Software está investigando la explotación activa de una vulnerabilidad que afecta a PaperCut NG y PaperCut MF. Tenemos conocimiento de incidentes confirmados por parte de clientes y estamos tratando este asunto con la máxima prioridad”, ha señalado la firma. 

    Los programas de software de PaperCut son ampliamente usados en grandes organizaciones, como universidades, corporaciones y gobiernos. Estas los usan para gestionar diversas marcas de impresoras, como Canon, Epson, Xerox, Brother y otras.  

    Para evitar males mayores, PaperCut ha aconsejado a sus clientes que desconecten sus servidores de Internet y restrinjan el acceso web únicamente a direcciones IP de confianza. La casa invita a tomar esta medida incluso aunque no se haya observado ninguna actividad sospechosa. 

    Además, la empresa se habría servido de información proporcionada por el equipo de seguridad de un cliente universitario para reproducir la vulnerabilidad y desarrollar una solución. 

    Poniendo parches

    Lamentablemente, el parche liberado por PaperCut inicialmente no habría supuesto una solución definitiva de las brechas. A causa de ello, el fabricante de software ha estado trabajando con expertos de Huntress y watchTwr para crear un nuevo parche.

    Desafortunadamente, hay evidencias de que grupos de ransomware y otros atacantes oportunistas han aprovechado las vulnerabilidades anteriores de PaperCut. 

    “PaperCut es un objetivo primordial para atacantes de cualquier tipo, ya que no solo supone una puerta de entrada a un entorno corporativo a través de Internet, sino que también es un tesoro de información confidencial si se pueden almacenar y extraer documentos impresos”, ha destacado Jake Knott, jefe de inteligencia de amenazas de watchTowr, según se hace eco The Record Media. 

    En 2023 las fuerzas del orden de EE.UU. ya habían advertido de que bandas de extorsión (como Cl0p o Bl00dy) estaban explotando fallas de PaperCut en particular en el ámbito de las escuelas primarias y secundarias. 

    Igualmente, Microsoft también hizo lo propio hace unos meses y avisó de que un grupo un grupo respaldado por el Estado iraní, conocido por atacar infraestructuras críticas, explotóo la misma vulnerabilidad.

  • Las Fuerzas Armadas y la Guardia Civil aceleran su transformación digital ante un ciberespacio cada vez más complejo

    Las Fuerzas Armadas y la Guardia Civil aceleran su transformación digital ante un ciberespacio cada vez más complejo

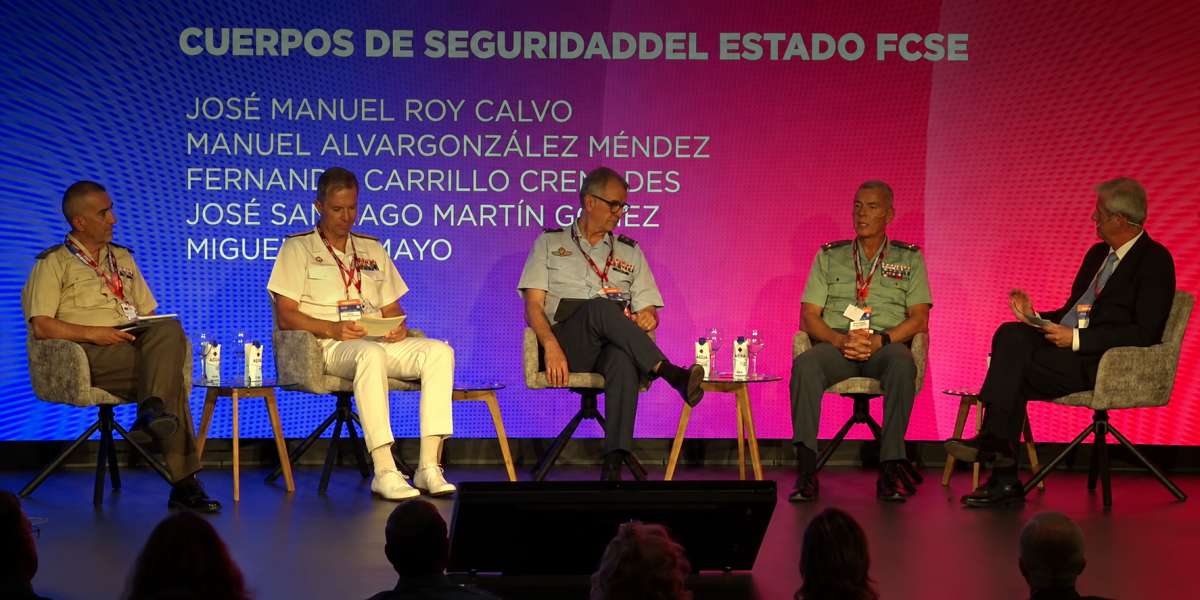
    La ciberdefensa ha dejado de ser una capacidad especializada para convertirse en un elemento transversal de las operaciones militares y de seguridad. Esta ha sido una de las principales conclusiones de la mesa redonda “Alineando necesidades estratégicas con capacidades empresariales”, celebrada este pasado martes en el marco del encuentro Santander40 de AMETIC, en la que han participado representantes del Ejército de Tierra, la Armada, el Ejército del Aire y del Espacio y la Guardia Civil.

    Por tierra
    En el caso del Ejército de Tierra, una de las novedades destacadas por el general Roy Calvo ha sido la creación, desde el 1 de julio, de un batallón de operaciones en el ciberespacio, integrado en el Regimiento de Guerra Electrónica 31. El objetivo, según ha explicado, es multiplicar por tres las capacidades disponibles hasta ahora.

    La nueva estructura se encuentra todavía en fase de implantación, con el proceso de asignación de personal y la posterior incorporación de nodos destinados a proteger las redes específicas del Ejército. A ello se suma la necesidad de formar al personal para desenvolverse en un entorno operacional en el que cada vez será más difícil mantener controlada la superficie de exposición.

    El Ejército de Tierra contempla además el ciberespacio junto con otros ámbitos como el espectro electromagnético y la guerra electrónica. En este escenario, la interoperabilidad aparece como una de las prioridades.

    “Integración es interoperabilidad”, ha subrayado Roy Calvo, explicando que el Ejército está trabajando con un gemelo digital de una brigada concreta con alrededor de 4.000 combatientes. La herramienta permite probar la incorporación de nuevos sistemas antes de llevarlos al entorno real, teniendo en cuenta que la introducción de cualquier tecnología puede afectar al funcionamiento del conjunto.

    La transformación también pasa por la evolución de los sistemas de información hacia arquitecturas basadas en microservicios, con la intención de contar con un elemento tecnológico que permita integrar capacidades diferentes.

    El conflicto de Ucrania constituye, además, una referencia para anticipar el tipo de guerra que puede plantearse en el futuro. El Ejército de Tierra está experimentando con inteligencia artificial, robotización y sistemas no tripulados. Roy Calvo ha apuntado a un escenario en el que existe una franja del campo de batalla dominada por drones y en el que los robots empiezan a asumir funciones en el combate próximo.

    Para acelerar este proceso, este cuerpo está recurriendo a campañas de experimentación táctica. Asimismo, reclama una mayor implicación de la industria para trasladar rápidamente las nuevas tecnologías al terreno operativo.

    Por mar
    La Armada plantea la ciberdefensa desde una perspectiva vinculada a la propia naturaleza de las operaciones navales. Manuel Alvargonzález ha explicado que su sistema de ciberdefensa se estructura en tres escalones.

    El primero se encuentra en los propios buques. El segundo se sitúa en agrupaciones de cuatro o cinco naves desde las que se puede monitorizar la situación de la batalla, mientras el tercero corresponde a los centros de operaciones fijos en tierra, que prestan apoyo a las unidades desplegadas en el mar. Estos tres niveles se coordinan con el Mando Conjunto del Ciberespacio, en línea con la organización del resto de las Fuerzas Armadas.

    La Armada ha incorporado además un mando específico de ciberoperaciones, cuyos primeros alumnos ya se encuentran en formación. La preparación operativa incluye la introducción de incidentes cibernéticos durante los ejercicios y adiestramientos, de manera que los equipos tengan que responder a situaciones similares a las que podrían encontrarse en una operación real.

    La llegada de nuevas plataformas también supone una oportunidad para incorporar capacidades digitales desde el diseño. La construcción de nuevas fragatas, por ejemplo, implica una nueva generación de sistemas de captura y explotación de datos.

    Otro de los objetivos planteados durante la mesa es avanzar en el uso coordinado de sistemas no tripulados. En este ámbito, la Armada está trabajando en la posibilidad de contar con drones capaces de conectarse entre sí, incrementando las posibilidades de cooperación entre plataformas.

    Por aire
    Fernando Carrillo ha presentado la evolución del Ejército del Aire y del Espacio mediante la imagen de un “tridente con tres puntas”: el poder aeroespacial, el aire y el ciberespacio.

    La incorporación del ciberespacio como una base fundamental de la capacidad militar supone, en su visión, que la transformación digital no puede limitarse a incorporar herramientas tecnológicas, sino que debe modificar la forma en la que se organizan y emplean las capacidades.

    Una parte importante de este proceso se articula alrededor de los datos. El Ejército ha desarrollado un centro en Zaragoza para trasladar la transformación digital al ámbito operativo y ha creado multitud de aplicaciones relacionadas con cuestiones como la seguridad de vuelo, la gestión del espacio aéreo y la gestión de las operaciones.

    Entre los proyectos mencionados se encuentra también la integración de la disponibilidad operativa con la disponibilidad del personal, así como el entrenamiento mediante simulación distribuida. En uno de los ejemplos citados, un Eurofighter y simuladores de F-18 y de otras plataformas pueden integrarse en un mismo ejercicio para constituir virtualmente un equipo de combate.

    La transformación alcanza también a la logística, con el desarrollo previsto de un sistema de apoyo que permita incorporar conceptos asociados a la Industria 5.0.

    El espacio es otro de los ámbitos en los que el Ejército del Aire y del Espacio está desarrollando capacidades. Según ha contado Carrillo, ya dispone de un radar para vigilancia espacial y participa en consorcios europeos. El siguiente paso pasa por completar estas capacidades con sistemas destinados al conocimiento y control de la situación espacial.

    En el ámbito de la ciberseguridad, el general ha destacado retos como la criptografía postcuántica, la identidad digital y la necesidad de mantener el ritmo de evolución tecnológica para conseguir que todas las capacidades alcancen los niveles de seguridad requeridos.

    Por los ciudadanos
    La Guardia Civil está afrontando la transformación digital desde una perspectiva diferente, aunque comparte muchos de los retos con las Fuerzas Armadas. José Santiago Martín Gómez ha puesto el foco en la necesidad de conocer primero las vulnerabilidades y los procesos críticos antes de decidir qué tecnología incorporar.

    “No es tanto dotarse de tecnología sino saber cuáles son nuestros puntos críticos”, ha apostillado, señalando que además de armarse tecnológicamente es muy importante que haya “personas preparadas y comprometidas con su utilización”.

    En este sentido, la Guardia Civil ha desarrollado un Plan Estratégico de Competencias Digitales y ha formado ya a más de 20.000 agentes para mejorar sus conocimientos sobre este nuevo entorno de seguridad. La formación se complementa con ciberjercicios y programas destinados a poner en práctica los conocimientos adquiridos.

    El reto es especialmente relevante para un cuerpo que debe responder a una criminalidad que cada vez tiene mayor presencia en Internet. “Muchos delitos se han trasladado al ámbito digital y algunos de los más graves afectan a menores”, ha comentado el general, quien se estrenó en su cargo en abril. A ello se suma que la inteligencia artificial está reduciendo las barreras de entrada para los atacantes, facilitando que actores con menos conocimientos y recursos puedan disponer de herramientas muy potentes para llevar a cabo sus ciberataques.

    Ante este escenario, la Guardia Civil está reforzando el uso del dato y la capacidad para procesar grandes volúmenes de información. La organización ha creado una nueva jefatura destinada a proporcionar coherencia al conjunto de iniciativas tecnológicas que se encuentran en diferentes fases de maduración y evitar que los proyectos evolucionen de forma aislada.

    El dato, la interoperabilidad y las personas, en el centro
    Aunque las necesidades operativas de los cuatro cuerpos son diferentes, las intervenciones han mostrado varios puntos en común.

    Uno de ellos es la necesidad de integrar sistemas y datos. La creciente cantidad de sensores, plataformas, aplicaciones y dispositivos exige arquitecturas capaces de compartir información y operar conjuntamente. De ahí la importancia que adquieren conceptos como los microservicios, los gemelos digitales o los sistemas distribuidos.

    Otro elemento compartido es la formación. La tecnología por sí sola no resuelve los problemas de seguridad. Las nuevas capacidades necesitan personal que sepa utilizarlas y organizaciones capaces de integrarlas en sus procedimientos.

    También existe un reto relacionado con la velocidad. El ritmo al que aparecen nuevas tecnologías —desde la inteligencia artificial hasta los drones, la robotización o la criptografía postcuántica— obliga a reducir los tiempos entre la identificación de una necesidad y su incorporación a las capacidades operativas.

    En este contexto, la relación con la industria adquiere una importancia creciente. El Ejército de Tierra, la Armada, el Ejército del Aire y del Espacio y la Guardia Civil necesitan tecnologías que puedan evolucionar con rapidez y adaptarse a escenarios cambiantes, pero también sistemas que puedan integrarse con las capacidades ya existentes.

    La conclusión compartida en Santander apunta, por tanto, a una transformación que va más allá de la digitalización de procesos. El objetivo es construir capacidades operativas digitales, interoperables y escalables, capaces de responder a un escenario en el que las amenazas ya no se limitan a los dominios tradicionales.
  • La policía francesa detiene a los administradores de BreachForums

    La policía francesa detiene a los administradores de BreachForums

    La brigada de delitos cibernéticos de la policía de París (B2LC) ha anunciado la detención de cuatro hombres como parte de una larga investigación sobre los ciberdelincuentes detrás de BreachForums, uno de los foros de discusión para cibermalos más conocidos y populares del mundo.Los detenidos tienen edades comprendidas entre 20 y 30 años y están acusados de desempeñar ataques contra empresas como el minorista Boulanger, el departamento gubernamental France Travail y la federación francesa de fútbol.

    Los arrestos tuvieron lugar en distintos territorios franceses, desde Hauts-de-Seine, en el oeste de París, hasta Seine-Maritime, en la costa norte del país, así como en la isla de Réunion, un lejano departamento francés en el Océano Índico situado entre Madagascar y Mauricio.

    Otra cabeza que rodó
    Estos arrestos siguen al llevado a cabo en febrero de una persona que las autoridades han identificado como IntelBroker. Así, esto elevaría la cifra total de presuntos administradores del foro a cinco.

    Previamente la policía internacional había detenido a Conor Brian Fitzpatrick, un ciudadano estadounidense que operaba con en seudónimo Pompompurin. Este había sido administrador de BreachForums. Este fue condenado a 20 años de libertad supervisada que incluían dos años de arresto domiciliario.

    El FBI señalaba que tras la detención de Fitzpatrick fue ShinyHunters quien administró el sitio.

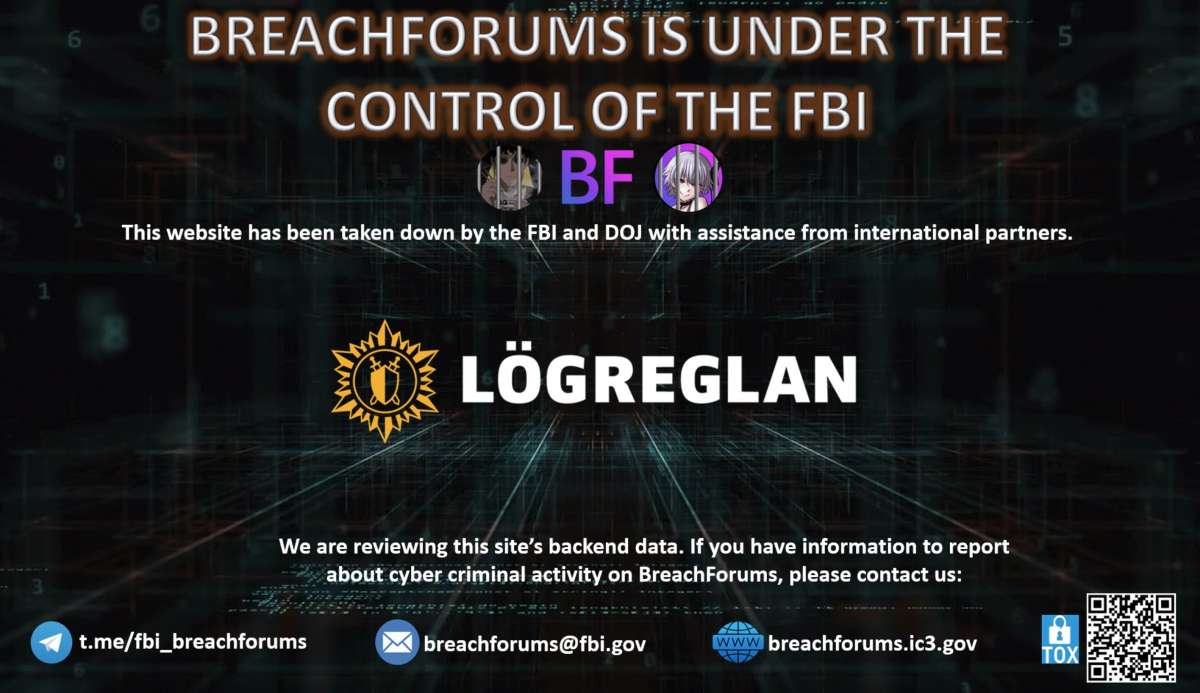
    Esta no es la primera vez que BreachForums sufre un revés policial. El FBI ya lo había cerrado en mayo del año pasado. Tras su desmantelamiento regresó con un dominio distinto, funcionando hasta abril de este año.

    No obstante, en estas últimas semanas han surgido imitadores del servicio, algunos usando incluso la clave PGP confiable de BreachForums.

  • Guía para que los empleados trabajen seguros en remoto desde sus destinos vacacionales

    Guía para que los empleados trabajen seguros en remoto desde sus destinos vacacionales

    El teletrabajo ha transformado nuestra forma de vivir y trabajar, abriendo las puertas a una flexibilidad sin precedentes, pero ¿disfrutamos de la misma seguridad si trabajamos en remoto mientras estamos de “vacaciones”? ¡Ojo a lo que debes tener en cuenta!
    Sin embargo, esta libertad viene con sus propios desafíos, especialmente en lo que a seguridad digital se refiere. Trabajar desde redes Wi-Fi no seguras o dispositivos personales puede exponerte a riesgos cibernéticos significativos.

    Qué debe tener en cuenta el trabajador en sus vacaciones

    Cuando trabajas desde casa, es probable que tu red y dispositivos estén más protegidos. Pero al cambiar de ubicación, la situación se vuelve más compleja. 

    Redes Wi-Fi públicas e inseguras. Las redes Wi-Fi de hoteles, aeropuertos o cafeterías a menudo carecen de cifrado y autenticación robustos, convirtiéndolas en el caldo de cultivo perfecto para ataques de tipo “man-in-the-middle”, donde un atacante puede interceptar tus datos. ¡Cuidado con la conexión!

    Dispositivos personales y su seguridad. Es tentador usar tu portátil o móvil personal para trabajar, pero si no están protegidos con actualizaciones y antivirus adecuados, se convierten en un punto débil. Además, la pérdida o el robo de estos dispositivos puede significar una brecha de datos para tu empresa.

    Amenazas de phishing y malware. La relajación propia de las vacaciones puede hacerte más vulnerable a correos electrónicos engañosos o enlaces maliciosos. Los ciberdelincuentes saben que tu guardia está baja y aprovechan para lanzar ataques de phishing relacionados con reservas de vuelos, ofertas de ocio o paquetes vacacionales.

    Cumplimiento normativo y privacidad de datos. Si manejas información sensible o datos personales de clientes (sujeto a normativas como GDPR o LOPD), trabajar fuera de un entorno corporativo controlado exige una atención aún mayor para evitar incumplimientos y sanciones.

    Medidas esenciales de ciberseguridad para teletrabajar en vacaciones

    La buena noticia es que muchos de estos riesgos se pueden mitigar con medidas preventivas sencillas pero efectivas. Implementa estas recomendaciones para mantenerte seguro:

    Uso de VPN (Red Privada Virtual): Una VPN es tu mejor aliado. Crea un túnel cifrado entre tu dispositivo y el servidor de la empresa, protegiendo tus datos de posibles intercepciones, incluso en redes Wi-Fi públicas. Si tu empresa no te proporciona una, considera usar una de confianza personal.

    Autenticación de dos factores (2FA/MFA): Actívala en todas tus cuentas: correo electrónico, aplicaciones corporativas, banca online. Añade una capa extra de seguridad pidiendo una segunda verificación (un código al móvil, una huella dactilar) además de tu contraseña.

    Actualizaciones de software y sistema operativo. Mantén tu sistema operativo, navegadores y todas las aplicaciones siempre actualizadas. Las actualizaciones a menudo incluyen parches de seguridad cruciales que reparan vulnerabilidades conocidas.

    Antivirus y Antimalware. Asegúrate de que todos tus dispositivos (portátil, tablet, smartphone) tienen un antivirus y antimalware instalados y actualizados. Realiza análisis periódicos.

    Copias de seguridad regulares. Antes de salir, y periódicamente durante tus vacaciones, haz copias de seguridad de tus archivos importantes. Ante cualquier incidente (robo, fallo del dispositivo), tus datos estarán a salvo.

    Gestión de contraseñas. Usa contraseñas fuertes y únicas para cada cuenta. Evita las obvias. Un gestor de contraseñas puede ayudarte a crear y almacenar de forma segura combinaciones complejas.

    Protocolos de seguridad para redes Wi-Fi: Si es posible, evita las redes Wi-Fi públicas. Es preferible usar el tethering móvil de tu propio teléfono (convirtiéndolo en un punto de acceso) o, si la red del hotel lo permite, configurar tu propio router con contraseña fuerte y cifrado WPA2/WPA3.

    Conciencia. Mantente alerta. Desconfía de correos o mensajes sospechosos, incluso si parecen legítimos. Nunca hagas clic en enlaces ni descargues archivos de fuentes desconocidas. Ante la duda, pregunta a tu departamento de IT.

    Entones, ¿qué debes hacer si tienes un incidente de ciberseguridad en tus vacaciones?

    Incluso en verano con todas las precauciones, los incidentes pueden ocurrir, y saber cómo actuar es fundamental para minimizar cualquier daño. Si sospechas de una brecha de seguridad, como correos extraños o actividad inusual en tus cuentas, debes notificar de inmediato a tu departamento de IT o al responsable de seguridad de la empresa. La rapidez en esta comunicación es crucial.

    Una vez notificado el incidente, el siguiente paso es tomar medidas de contención. Esto implica desconectar tu dispositivo de la red lo antes posible para evitar que el problema se propague. También es vital que cambies todas las contraseñas comprometidas y sigas cualquier instrucción específica que te dé tu empresa para contener la situación.

    Finalmente, llega la fase de recuperación. Una vez que el incidente esté bajo control, tu equipo de IT te guiará en los pasos necesarios para restaurar sistemas y datos si fuera preciso.

    Es en este punto donde tener copias de seguridad regulares de tu información demuestra ser de vital importancia, permitiendo una vuelta a la normalidad de forma más eficiente.

    Recuerda, la ciberseguridad remota es una responsabilidad compartida (tuya y de tus equipos de trabajo).

    FAQs para trabajadores en “vacaciones”

    ¿Mi empresa puede rastrear mi actividad si teletrabajo desde vacaciones? Depende de las políticas de tu empresa y las herramientas que utilicen. Es recomendable consultar con tu departamento de IT para entender el nivel de monitoreo.

    ¿Es seguro usar el Wi-Fi del hotel para trabajar? Solo si utilizas una VPN. De lo contrario, es preferible evitarlo debido a la baja seguridad de estas redes.

    ¿Qué debo hacer si pierdo mi portátil en vacaciones? Notifícalo inmediatamente a tu empresa y cambia todas las contraseñas asociadas a tu trabajo.

    ¿Necesito una VPN si solo reviso correos? Sí, especialmente si los correos contienen información sensible o si accedes a ellos desde una red pública. La VPN protege todo tu tráfico.

    ¿Cómo puedo asegurarme de que mis dispositivos personales estén seguros? Mantenlos actualizados, con antivirus activo, y usa contraseñas fuertes y 2FA.

  • Alertan sobre una estafa de phishing que usa a Warren Buffett y a Nadia Calviño como gancho

    Alertan sobre una estafa de phishing que usa a Warren Buffett y a Nadia Calviño como gancho

    En los últimos días ha comenzado a circular una campaña de phising a través del correo electrónico que usa el nombre del multimillonario Warren Buffett y del Banco Europeo de Inversiones (BEI). 
    Supuestamente es el BEI quien envía el email, indicando que el destinatario ha sido escogido para recibir un millón de dólares de un inexistente  “Programa de Alivio de la Pobreza y Mejora Económica” impulsado por Warren Buffett. 

    En el email se invita a ponerse en contacto con la presidenta del Banco Europeo de Inversiones, Nadia Calviño. Para ello se facilita un correo electrónico de Outlook.

    “Ella le proporcionará más instrucciones sobre cómo recibir los 1.000.000 USD”, destaca. En teoría, es condición ineludible dictarla un número de código de serie para obtener el capital prometido. 

    El correo está firmado aparentemente por Allar Tankler, responsable de comunicación del Banco Europeo de Inversiones (EIB), aunque al haber traducido el texto torpemente al castellano se ha convertido en ‘Buque cisterna Allar’. 

    Detalles que ‘cantan’

    El fraude es fácilmente detectable, no solo por este detalle y los fallos gramaticales, sino también por el uso de un lenguaje genérico (ni siquiera pone el nombre al principio) y la utilización de una dirección de correo electrónico personal no vinculada a ningún dominio oficial. Por no mencionar, claro, la promesa de una gran cantidad económica sin justificación de ningún tipo. 

    Sea como fuere, ante esta clase de emails es importante no facilitar nunca detalles personales o bancarios.

    Es importante recordar que el Banco Europeo de Inversiones no realiza este tipo de comunicaciones ni gestiona programas de ayudas personas por email. Tampoco usa cuentas ajenas a su dominio oficial para contactar con los ciudadanos. 

  • Irán lanza una nueva campaña de ciberespionaje contra Israel

    Irán lanza una nueva campaña de ciberespionaje contra Israel

    El grupo iraní vinculado al IRGC desarrolla una nueva campaña de ciberespionaje con ingeniería social y malware a medida.

    Esta habría sido llevada a cabo por un grupo de piratas informáticos patrocinado por el estado iraní y que estaría vinculado con el Cuerpo de la Guardia Revolucionaria Islámica (CGRI).

    CheckPoint sospecha que tras el ciberataque está Educated Manticore, que se superpone con APT35 (y su subgrupo APT42 ), CALANQUE, Charming Kitten, CharmingCypress, Cobalt Illusion, ITG18, Magic Hound, Mint Sandstorm (anteriormente Phosphorus), Newscaster, TA453 y Yellow Garuda.

    Este grupo APT cuenta con una larga trayectoria orquestando ciberataques de ingeniería social a través de Facebook y LinkedIn. En ambas redes sociales han usado personajes ficticios para engañar a las víctimas para lograr que implementen malware en sus sistemas.

    Desde mediados de junio, tras el estallido de la guerra entre Irán e Israel, la firma de seguridad ha observado una nueva ola de ataques dirigidos contra israelíes mediante falsos señuelos de reuniones, bien por email o por mensajes de WhatsApp personalizados. Estos podrían elaborarse usando herramientas de inteligencia artificial (IA).

    Modus operandi
    Los mensajes iniciales no tienen elementos maliciosos y solo quieren ganarse la confianza de los objetivos. Entonces los cibermalos pasan a la siguiente fase, compartiendo enlaces que dirigen a las víctimas a páginas que oueden robar sus credenciales de la cuenta de Google.

    El kit de phishing personalizado imita fielmente las páginas de inicio de sesión habituales, como las de Google, utilizando tecnologías web modernas como las aplicaciones de página única (SPA) basadas en React y el enrutamiento dinámico de páginas. También utiliza conexiones WebSocket en tiempo real para enviar datos robados, y su diseño le permite ocultar su código de un escrutinio adicional.

    Algunas de las estrategias de ingeniería social también han implicado el uso de dominios de Google Sites para alojar páginas falsas de Google Meet con una imagen que imita la página de la reunión legítima. Al hacer clic en cualquier parte de la imagen, la víctima es redirigida a páginas de phishing que activan el proceso de autenticación, según señala The Hacker News.

    Educated Manticore sigue operando, caracterizándose por un phising agresivo y selectivo, la rápida configuración de dominios, subdominios e infraestructura, y la rápida eliminación de ataques cuando son identificados.

  • Hackers norcoreanos usan reuniones de Zoom para apoderarse de los equipos de sus víctimas

    Hackers norcoreanos usan reuniones de Zoom para apoderarse de los equipos de sus víctimas

    Los investigadores de seguridad que suelen rastrear las actividades maliciosas de los piratas informáticos e Corea del Norte han advertido de una serie de recientes ataques de ingeniería social que usan la herramienta de videollamadas Zoom para engañar a sus víctimas. 
    A dicho APT también se le conoce como CageyChameleon, Copernicium, Sapphire Sleet y Stardust Chollima.

    Todo empieza por un mal audio

    Eugene Vyborov, fundador y CEO de la startup Ability AI, ha contado cómo hace cosa de un mes fue blanco de un intento similar. Después de programar una reunión los atacantes le mandaron un enlace que dirigía a una videollamada falsa de Zoom con participantes deepfake.

    El audio comenzó a fallar y el emprendedor fue dirigido a una web de ayuda falsa de Zoom que le indicaba los comandos que debía ejecutar para solventar el supuesto fallo. Dicho modus operandi se repite una y otra vez y es el que sigue BlueNoroff.

    Entonces Vyborov dejó de participar e insistió en cambiarse a Google Meet. Sus interlocutores señalaron entonces que la política de la empresa lo impedía. Según el fundador, de Ability AI, pocos minutos después los ciberdelincuentes borraron todo su chat de Telegram y su esfumaron. 

    FieldEffect informa de otro caso que vivió un empleado de un proveedor canadiense de juegos de azar online, el cual terminó con malware infostealer en su sistema. Los actores de amenazas llegaron a suplantar la identidad de los contactos de confianza de la víctima y de Zoom.

    En poco tiempo los atacantes se habían hecho con información confidencial, incluyendo datos del navegador y archivos de llavero del usuario. 

  • Arrestan en Kiev al administrador del foro de ciberdelincuencia en ruso xss.is

    Arrestan en Kiev al administrador del foro de ciberdelincuencia en ruso xss.is

    Una investigación liderada por las autoridades del Estado francés en colaboración con sus homólogos ucranianos y Europol, ha culminado con el arresto del presunto administrador de xss.is, una de las plataformas de ciberdelincuencia de habla rusa más influyentes del mundo. El foro, que contaba con más de 50.000 usuarios registrados, funcionaba como un mercado clave para datos robados, herramientas de hacking y servicios ilícitos. Durante años, ha sido un punto central para algunas de las redes de ciberdelincuentes más activas y peligrosas, que la han utilizado para coordinar, publicitar y reclutar.A través de estos servicios, el sospechoso habría ganado más de 7 millones de euros en tarifas de publicidad y comisiones. Los investigadores creen que ha estado activo en el ecosistema de ciberdelincuencia durante casi dos décadas, manteniendo estrechos lazos con varios actores de amenazas importantes a lo largo de los años.

    Un puesto de mando virtual

    La investigación fue iniciada por el Estado francés en 2021. En septiembre de 2024, el caso entró en la fase operativa en Ucrania, donde investigadores de la policía francesa fueron desplegados en el terreno, apoyados por Europol a través del establecimiento de un puesto de mando virtual. Esta semana, se llevó a cabo otra acción que resultó en el arresto del principal sospechoso en Kiev. Europol ha proporcionado un apoyo operativo y analítico esencial durante toda la investigación, facilitando el intercambio de información y la coordinación entre la policía del Estado francés y las autoridades ucranianas.

    Europol también ha contribuido a mapear la infraestructura ciberdelincuente y a vincular al sospechoso con otros actores de amenazas importantes. Este enfoque colaborativo ha asegurado una respuesta rápida para desmantelar la plataforma criminal e intervenir las actividades ilícitas facilitadas a través del foro. Los datos incautados ahora serán analizados para apoyar investigaciones en curso en toda Europa y más allá.

    Operación coordinada en Kyiv

    Esta operación se alinea estrechamente con los hallazgos del Informe de Evaluación de Amenazas del Crimen Organizado en Internet 2025 (IOCTA) de Europol, que destaca el floreciente mercado negro de datos robados como un motor crítico de la economía de ciberdelincuencia. Plataformas como xss.is permiten el comercio y la monetización de datos comprometidos, herramientas de hacking y servicios ilícitos que alimentan una amplia gama de actividades criminales, desde ransomware y fraude hasta robo de identidad y extorsión.